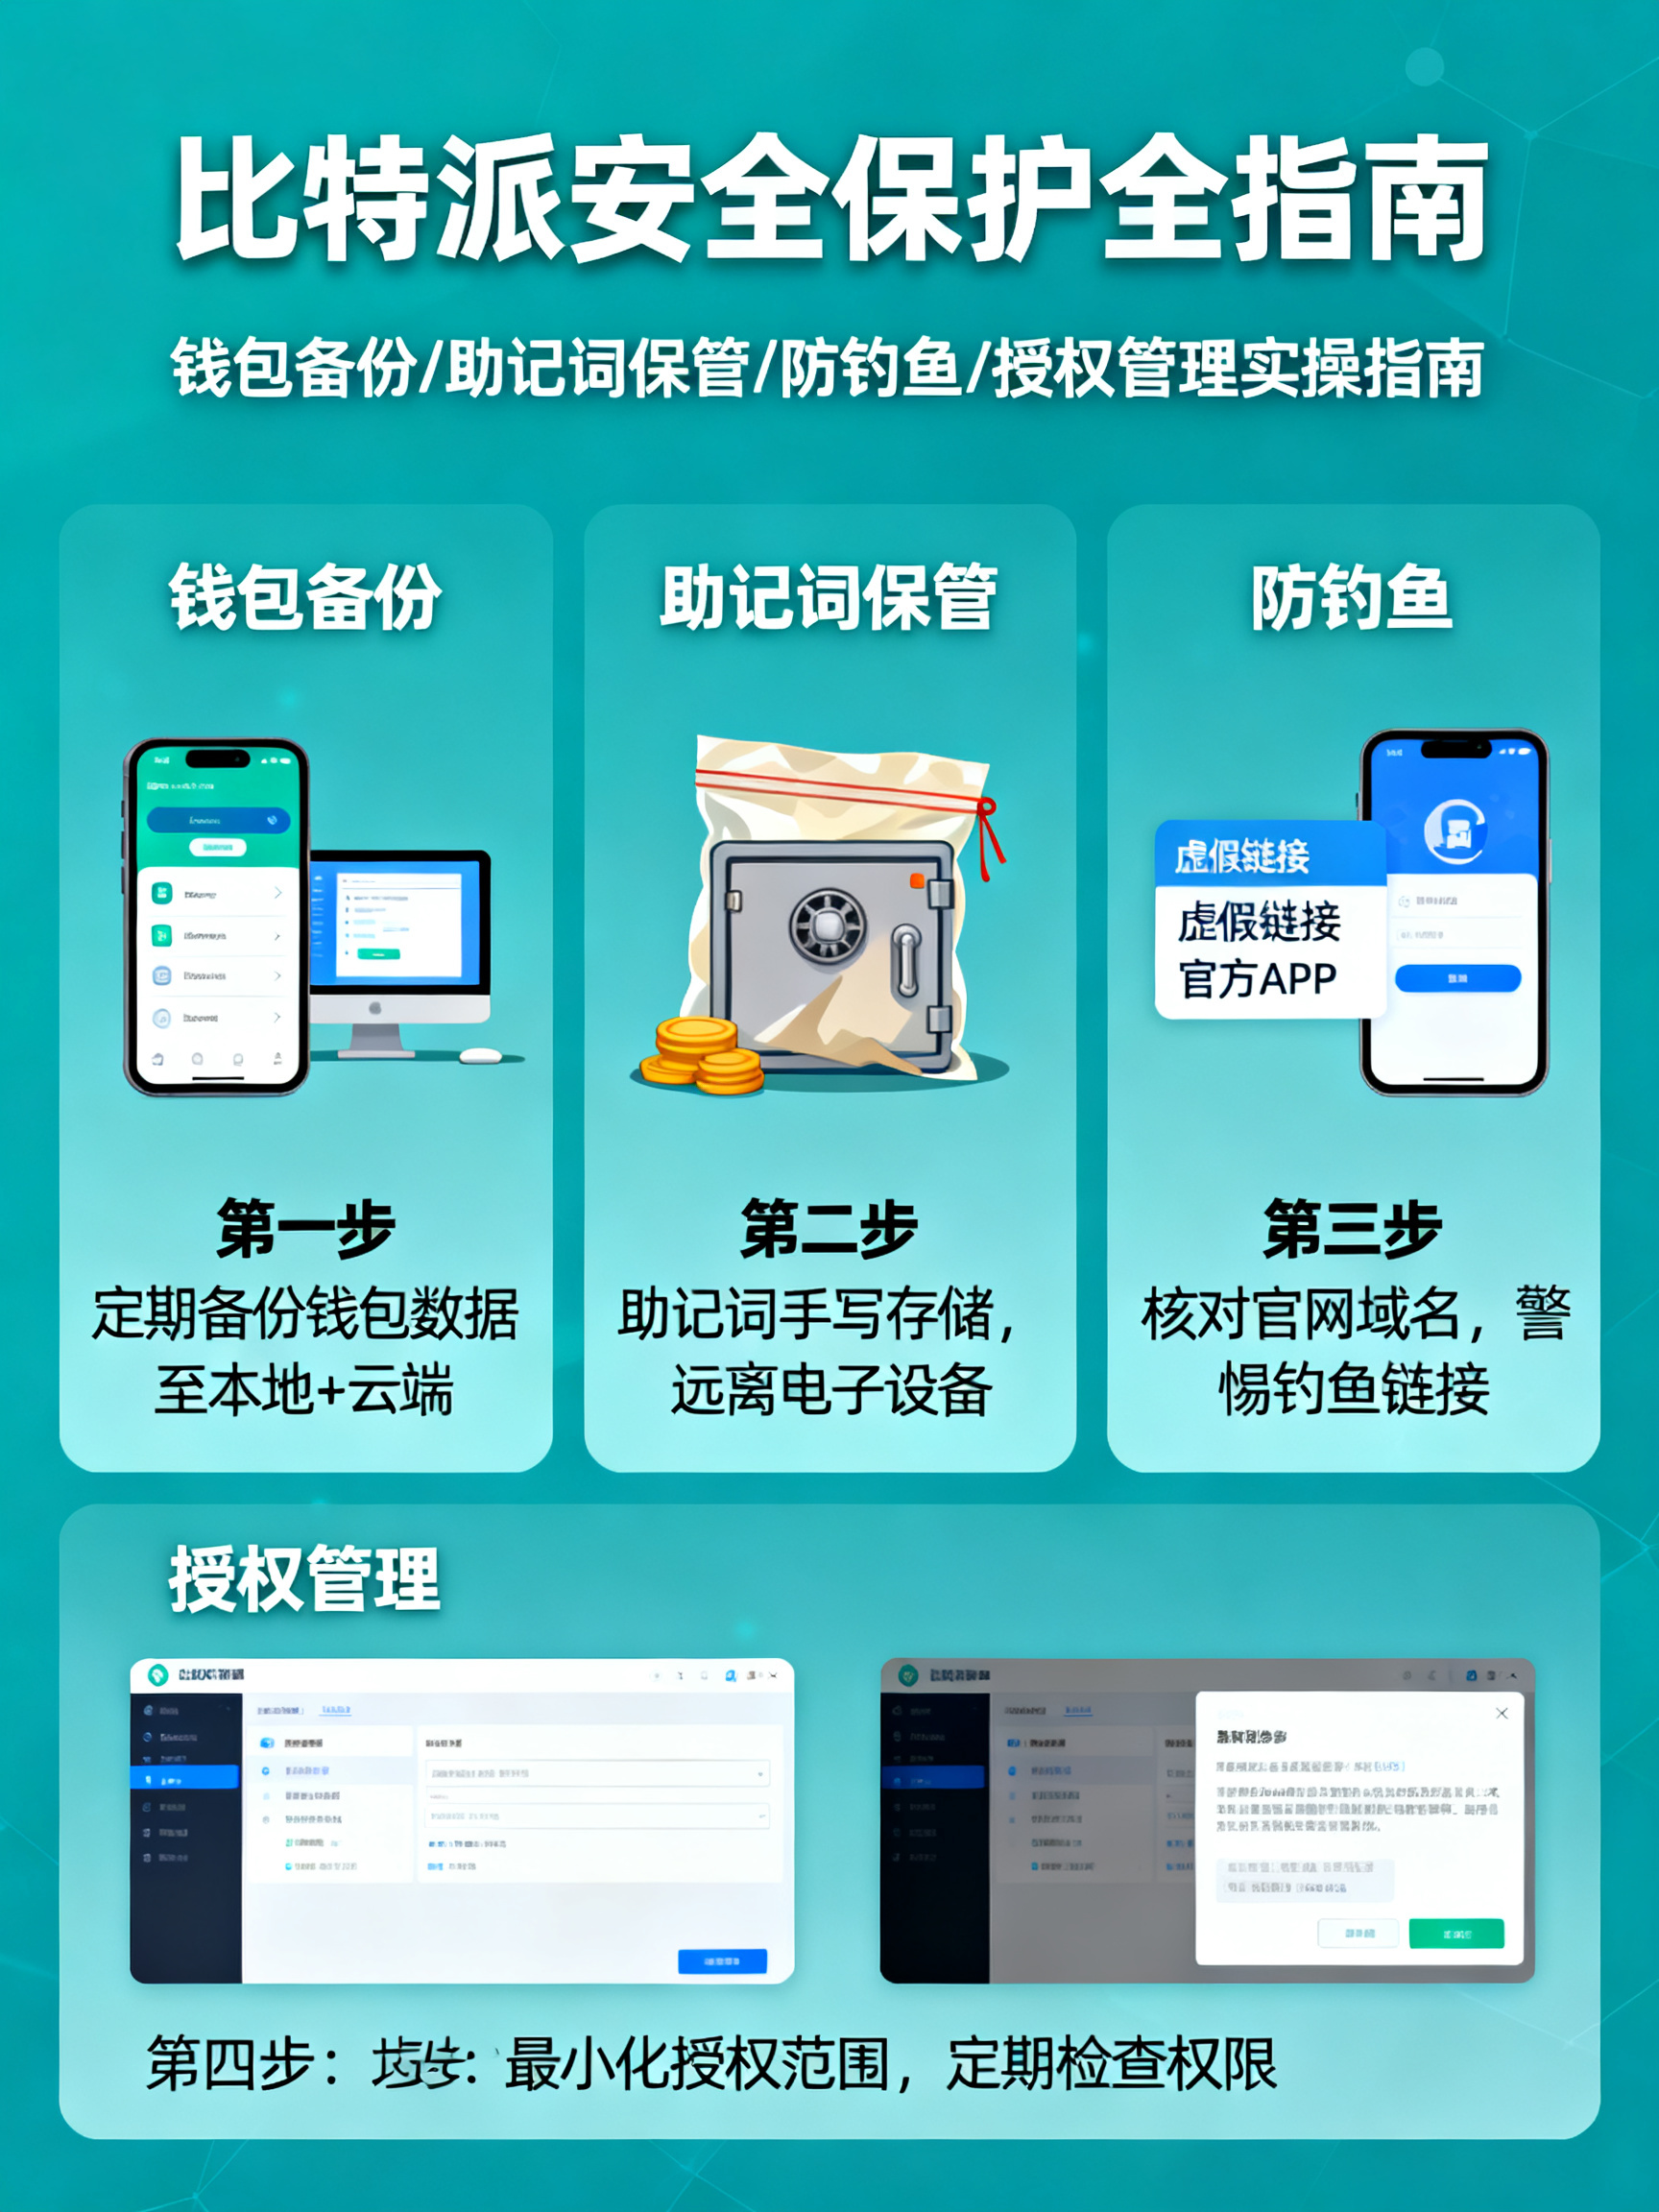
比特派安全保护全指南:从钱包备份、助记词保管到防钓鱼与授权管理,手把手教你守住数字资产比特派钱包安全实操指南:备份、防盗与授权管理

# 比特派安全保护全指南:从钱包备份、助记词保管到防钓鱼与授权管理,手把手教你守住数字资产
在数字资产的世界里,"Not your keys, not your coins"(不掌握私钥,就不拥有资产)是铁律。比特派(Bitpie)作为一款去中心化多链钱包,把资产控制权真正交还给了用户,但这也意味着安全责任完全落在自己肩上。本文将从钱包备份、助记词保管、防钓鱼、授权管理四个维度,手把手教你构建一套完整的安全防护体系。
## 一、钱包备份:第一道生命线
创建比特派钱包后,第一件事就是完成备份。比特派支持助记词备份和私钥导出两种方式,务必在离线环境下操作。
**操作要点:**
1. **手写备份,拒绝截图**。助记词生成后,用纸笔逐字抄写,切勿截图、拍照或复制到剪贴板。手机相册、云笔记、聊天记录都是黑客和木马的重点扫描对象。
2. **核对两遍**。抄写完成后,使用钱包内的"验证备份"功能逐词核对,确保顺序和拼写无误。一个字母的错误就可能导致资产永久丢失。
3. **多处离线存放**。将助记词纸分别存放在家中保险柜、可信亲属处等至少两个物理位置,防火防潮。切勿将全部备份集中在一处。
4. **私钥导出需谨慎**。私钥导出功能仅建议高级用户在完全离线的环境中使用,导出后立即断网并妥善保管,绝不通过任何网络渠道传输。
## 二、助记词保管:绝不外泄的底线
助记词是钱包的最高权限凭证,谁掌握助记词,谁就掌握全部资产。请牢记以下原则:
- **任何人索要助记词都是诈骗**。比特派官方、客服、任何"技术人员"都不会以任何理由索要你的助记词。凡是要求你输入助记词"验证钱包""领取空投""解除风控"的,100%是骗局。
- **不要在联网设备上输入助记词**。除恢复钱包外,任何场景下都不要在手机、电脑上输入助记词。恢复钱包时确保周围无人窥视、无摄像头。
- **警惕"助记词截图"骗局**。社交媒体上流传的"助记词红包""助记词空投"均为钓鱼陷阱,导入即被盗。
- **定期检查备份状态**。纸张可能受潮褪色,建议每半年检查一次备份的完整性,必要时重新抄写。
## 三、防钓鱼:识别骗局的火眼金睛
钓鱼攻击是数字资产丢失的高发原因,常见形式包括假网站、假App、假客服、假空投。
**防护要点:**
1. **只从官方渠道下载**。比特派App务必从官网或官方应用商店下载,切勿点击搜索引擎广告位、聊天群转发的安装包。下载前核对官网域名,警惕形近字域名(如将字母o换成数字0)。
2. **警惕"客服主动联系"**。官方客服不会主动私聊你,更不会引导你下载远程控制软件、共享屏幕或输入助记词。
3. **空投与空投币谨慎交互**。钱包中突然出现的陌生代币,不要点击、不要授权、不要尝试卖出。这类"粉尘攻击"常诱导用户访问钓鱼网站。
4. **核对网址再连接**。使用DApp或连接钱包时,仔细核对网址拼写,避免在钓鱼网站上签名授权。
5. **开启钱包密码与生物识别**。为比特派设置强密码并开启指纹/面容解锁,防止手机丢失后被他人直接打开。
## 四、授权管理:给DApp戴上"紧箍咒"
在DeFi交互中,授权(Approve)是资产被盗的重灾区。很多用户授权后从不撤销,给了恶意合约可乘之机。
**管理要点:**
1. **最小化授权**。授权时优先选择"仅授权本次交易数量",而非"无限授权"。虽然多花一点Gas,但能大幅降低风险。
2. **定期清理授权**。使用比特派内置的授权管理功能或可信的链上授权查询工具,定期检查并撤销不再使用的DApp授权,尤其是陌生合约的授权。
3. **交互前做功课**。连接新DApp前,查询其合约地址是否公开审计、社区口碑如何。不明来源的"高收益"项目,往往伴随恶意授权。
4. **分离钱包用途**。建议将大额资产存放在冷钱包或独立钱包中,仅用小额"热钱包"与DApp交互,即使授权被盗,损失也可控。
## 五、养成安全习惯,守住最后防线
除上述四点外,还需注意:不随意连接公共WiFi进行钱包操作;不在社交平台晒资产截图;定期更新比特派至最新版本以获取安全补丁;警惕"钱包升级""空投领取"等诱导性链接。
数字资产的安全,本质上是**习惯的安全**。备份多一份、助记词多藏一处、授权多查一次、链接多核一遍,这些看似繁琐的动作,正是守住资产的真正屏障。记住:在加密世界,你就是自己的银行,安全永远掌握在自己手中。
# 比特派(Bitpie)安全保护全指南核心原则:Not your keys, not your coins —— 不掌握私钥,就不拥有资产。
比特派是去中心化多链钱包,资产控制权完全归用户所有,安全责任也完全由用户承担。
本指南分为四大防护模块 + 日常习惯 + 自检清单,逐条照做即可建立完整防线。
一、钱包备份:资产的第一道生命线
适用时机: 创建钱包后的第一件事
前提条件: 全程在离线环境下操作
1. 手写备份,拒绝一切电子形式
- 正确做法: 用纸笔逐字抄写助记词。
- 禁止行为: 截图、拍照、复制到剪贴板。
- 原因: 手机相册、云笔记、聊天记录都是黑客与木马的重点扫描对象。
2. 核对两遍,确保零误差
- 抄写完成后,使用钱包内置的「验证备份」功能逐词核对。
- 重点检查:单词拼写与排列顺序。
- 风险提示:一个字母出错,就可能导致资产永久丢失。
3. 至少两处离线存放
- 将助记词纸质备份分别存放于两个及以上物理位置(如家中保险柜、可信亲属处)。
- 存放要求:防火、防潮。
- 禁止行为:把全部备份集中在同一处。
4. 私钥导出:仅限高级用户
- 仅在完全离线的环境中使用导出功能。
- 导出后立即断网,并妥善保管。
- 绝不通过任何网络渠道传输私钥。
二、助记词保管:绝不外泄的底线
认知前提: 助记词是钱包的最高权限凭证,谁掌握助记词,谁就掌握全部资产。
1. 任何人索要助记词,100% 是诈骗
- 比特派官方、客服、任何「技术人员」都不会以任何理由索要助记词。
- 典型话术:「验证钱包」「领取空投」「解除风控」——凡是要求输入助记词的,一律是骗局。
2. 除恢复钱包外,绝不在联网设备上输入
- 唯一允许的场景:恢复钱包。
- 恢复时的环境要求:周围无人窥视、无摄像头拍摄。
3. 警惕「助记词截图」骗局
- 社交媒体上流传的「助记词红包」「助记词空投」均为钓鱼陷阱。
- 导入即被盗,切勿尝试。
4. 每半年检查一次备份
- 风险来源:纸张受潮、字迹褪色。
- 处理方式:发现模糊或不完整,立即重新抄写。
三、防钓鱼:五道识别关卡
风险背景: 钓鱼是数字资产丢失的高发原因,常见形式为假网站、假 App、假客服、假空投。
| 关卡 | 必须做到 | 必须避免 |
|---|---|---|
| ① 下载渠道 | 只从官网或官方应用商店下载,下载前核对官网域名 | 搜索引擎广告位、聊天群转发的安装包、形近字域名(如字母 o 换成数字 0) |
| ② 客服联系 | 只通过官方入口主动发起咨询 | 「客服主动私聊」、被引导下载远程控制软件、共享屏幕、输入助记词 |
| ③ 陌生代币 | 对钱包中突然出现的未知代币置之不理 | 点击、授权、尝试卖出(「粉尘攻击」常借此诱导访问钓鱼网站) |
| ④ 网址核对 | 连接 DApp 或签名前,逐字核对网址拼写 | 在钓鱼网站上签名、授权 |
| ⑤ 本机防护 | 设置强密码,开启指纹 / 面容解锁 | 无密码裸奔(手机丢失后可被他人直接打开) |
四、授权管理:给 DApp 戴上「紧箍咒」
风险背景: 在 DeFi 交互中,授权(Approve)是资产被盗的重灾区;多数用户授权后从不撤销,给恶意合约留下可乘之机。
1. 最小化授权
- 优先选择「仅授权本次交易数量」,而非「无限授权」。
- 代价:多花一点 Gas;收益:风险大幅降低。
2. 定期清理授权
- 工具:比特派内置的授权管理功能,或可信的链上授权查询工具。
- 动作:定期检查并撤销不再使用的 DApp 授权。
- 优先级:陌生合约的授权最先撤销。
3. 交互前做功课
- 查合约地址是否公开、是否经过审计。
- 查社区口碑与历史记录。
- 警惕信号:不明来源的「高收益」项目,往往伴随恶意授权。
4. 分离钱包用途
- 大额资产: 存放在冷钱包或独立钱包,不参与任何交互。
- 小额热钱包: 专门用于 DApp 交互。
- 效果:即使授权被盗,损失也可控。
五、日常安全习惯:守住最后防线
- 不随意连接公共 WiFi 进行钱包操作。
- 不在社交平台晒资产截图。
- 定期将比特派更新至最新版本,及时获取安全补丁。
- 警惕「钱包升级」「空投领取」等诱导性链接。
六、安全自检清单
| 检查项 | 达标标准 | 建议频率 |
|---|---|---|
| 助记词备份 | 手写、已验证、≥2 处离线存放 | 创建时完成 |
| 备份状态 | 字迹清晰、无受潮褪色 | 每半年 |
| 助记词保密 | 从未截图、从未联网输入、从未告知他人 | 长期 |
| App 来源 | 官网或官方应用商店,版本最新 | 每次更新 |
| 本机防护 | 强密码 + 生物识别已开启 | 长期 |
| DApp 授权 | 最小额度授权,无用授权已撤销 | 定期 |
| 资产分层 | 大额冷存、小额热用 | 长期 |
结语
数字资产的安全,本质上是习惯的安全:
备份多一份,助记词多藏一处,授权多查一次,链接多核一遍。
这些看似繁琐的动作,正是守住资产的真正屏障。
记住:在加密世界,你就是自己的银行,安全永远掌握在自己手中。