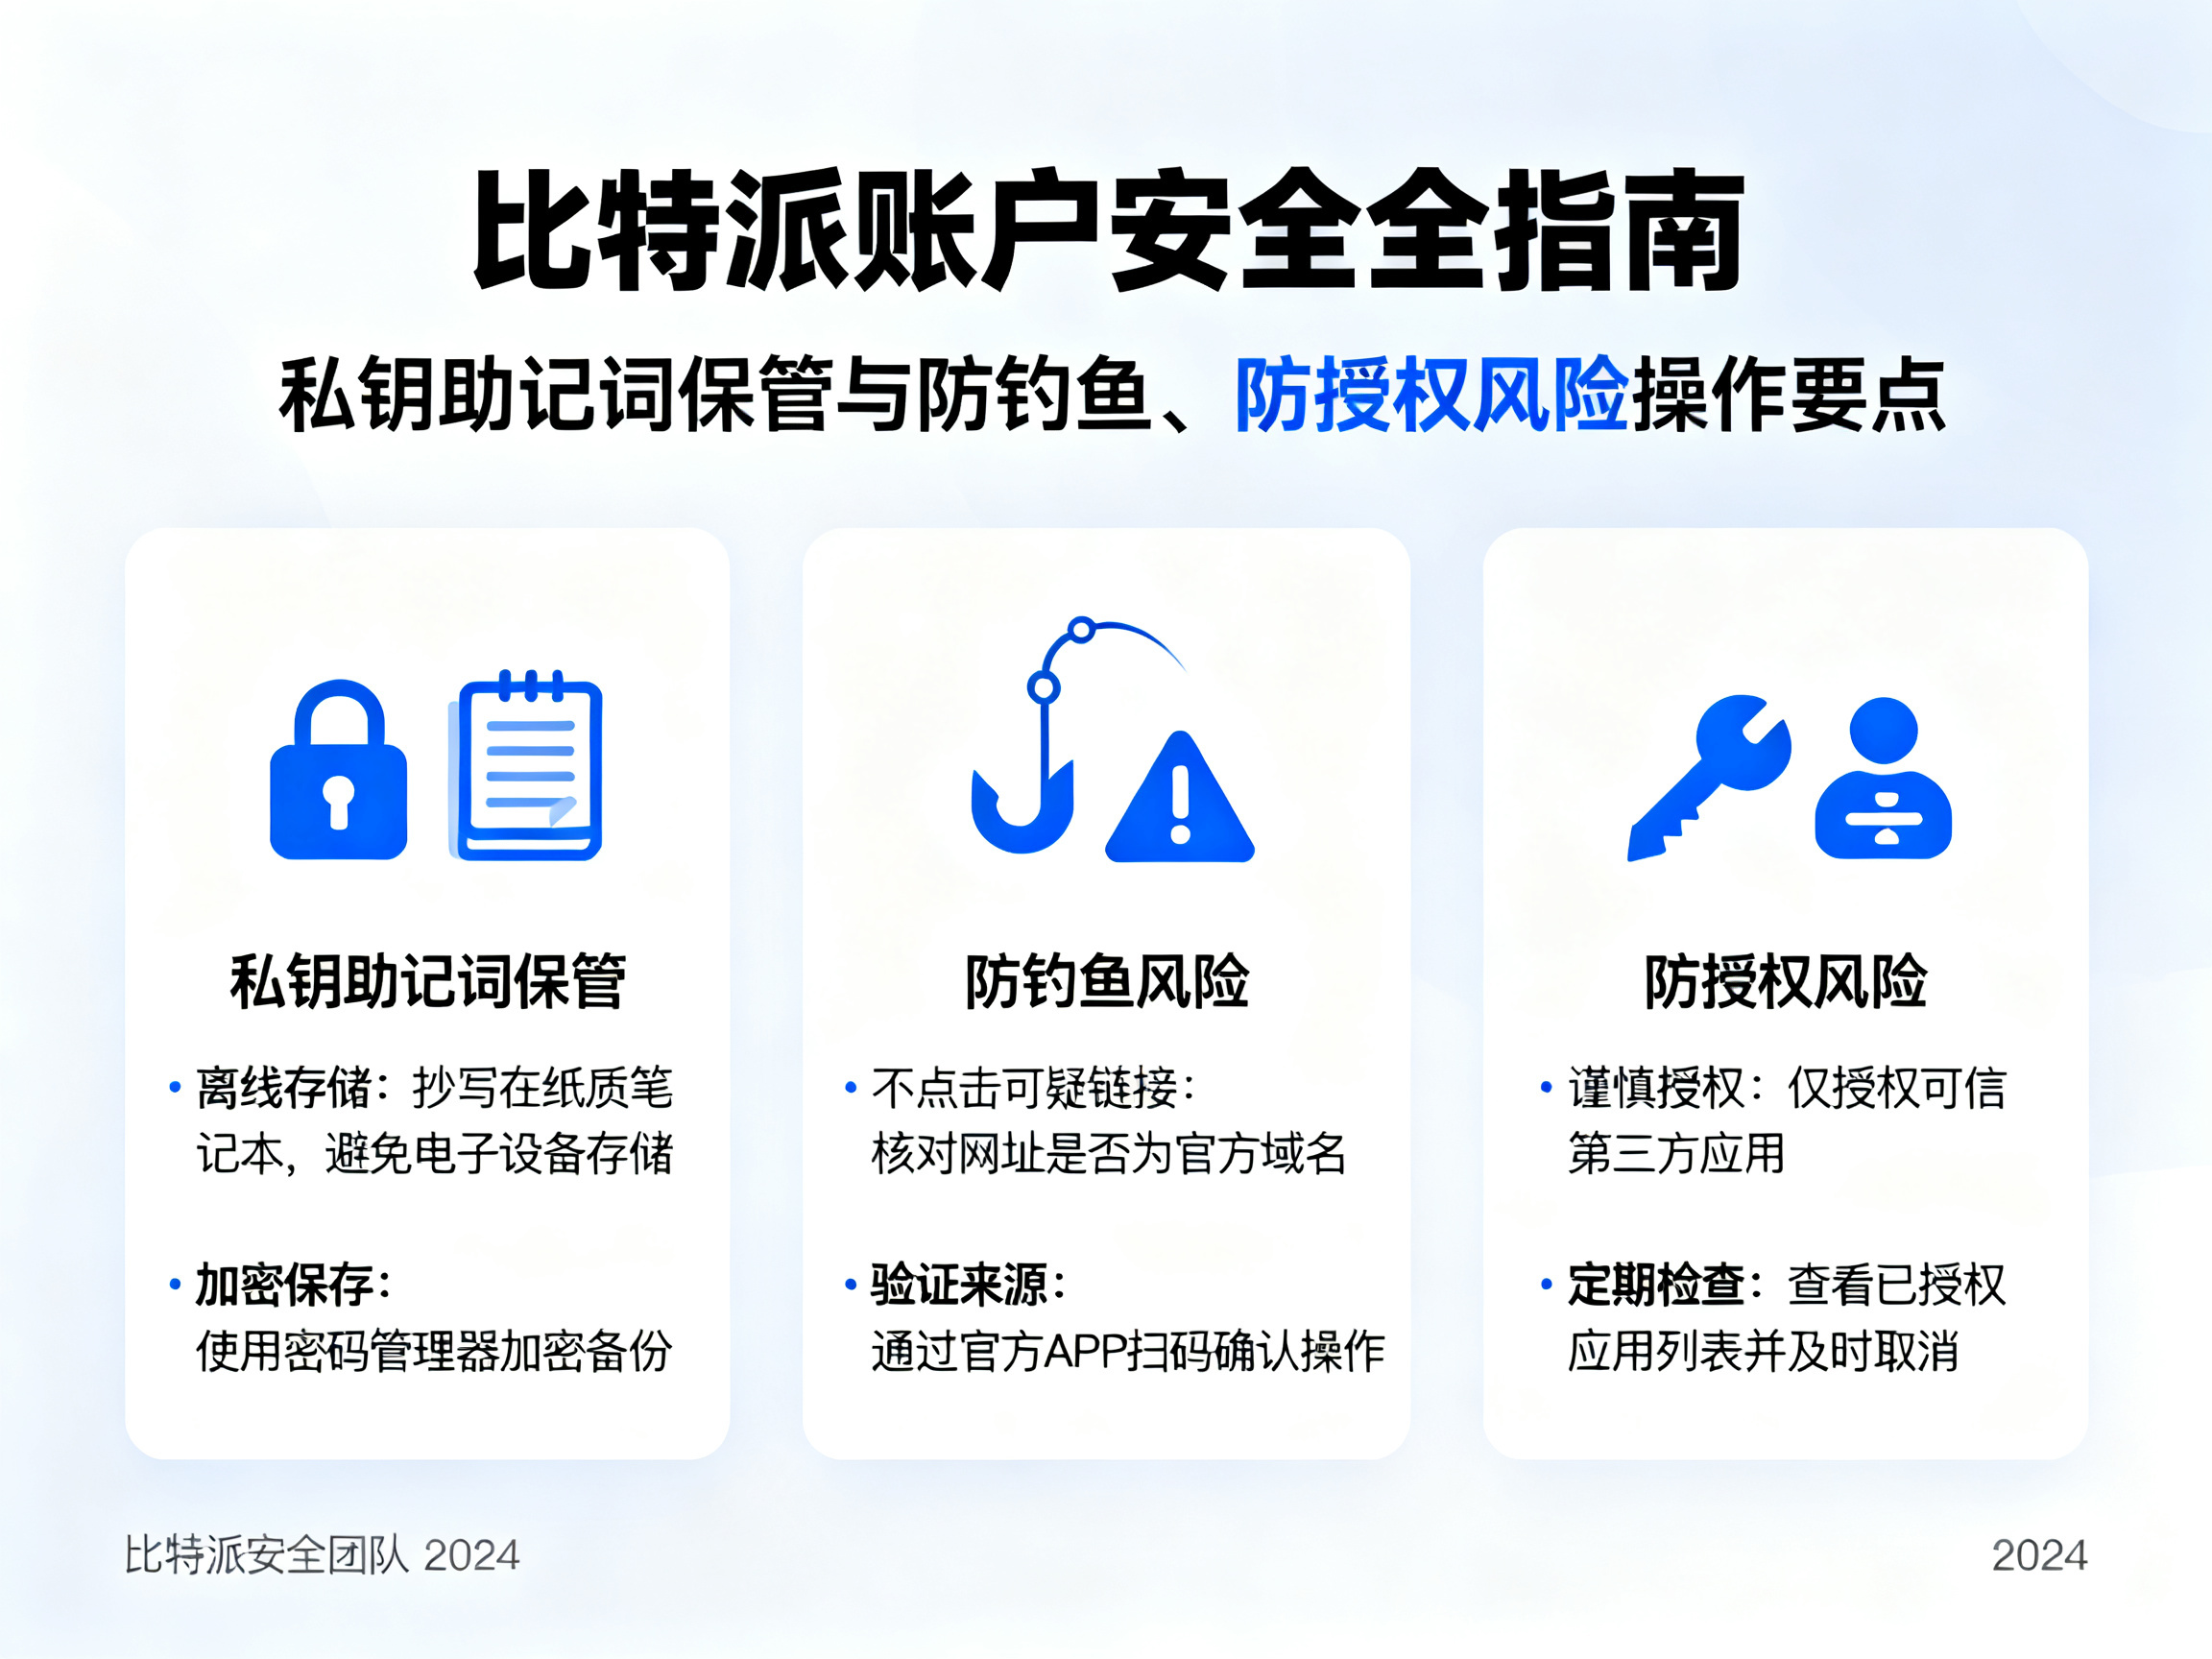
比特派账户安全全指南:从私钥助记词保管到防钓鱼防授权风险的操作要点比特派账户安全指南:私钥助记词保管与防钓鱼、防授权风险

# 比特派账户安全全指南:从私钥助记词保管到防钓鱼防授权风险的操作要点
比特派(Bitpie)作为一款主流的去中心化多链钱包,私钥完全由用户自持,这意味着资产安全的全部责任都落在用户自己身上。与传统交易所账户不同,比特派没有客服可以帮你找回密码,也没有中心化服务器替你兜底。一旦助记词泄露或误授权,资产可能在几分钟内被洗劫一空。本文从实际使用场景出发,梳理比特派账户安全的关键操作要点。
## 一、助记词与私钥:安全的第一道防线
助记词是钱包的“总钥匙”,12个或24个英文单词按顺序排列,任何人拿到它就能在任何兼容钱包中恢复你的全部资产。因此,助记词保管必须遵循几条铁律:
**绝不数字化存储。** 不要截图、不要存微信收藏、不要发邮件给自己、不要存在云笔记里。手机相册和云同步是助记词泄露最常见的渠道。正确做法是用纸笔手抄,抄写时核对两遍,确保单词拼写和顺序无误。
**离线物理保管。** 手抄后的助记词应存放在防火防水的安全位置,避免潮湿、阳光直射和儿童接触。如果资产规模较大,可以考虑使用金属助记词板,防止火灾水灾导致纸张损毁。
**绝不向任何人透露。** 任何自称“比特派官方客服”“技术支持”“空投活动方”索要助记词的行为,100%是诈骗。比特派官方永远不会以任何形式索要你的助记词或私钥。
**私钥同理。** 导出私钥的操作应仅在离线环境下进行,且导出后不要复制粘贴到联网设备。日常使用中,助记词和私钥都不应出现在任何联网环境中。
## 二、密码与生物识别:日常使用的屏障
比特派支持设置支付密码和生物识别解锁。支付密码应设置为独立的高强度密码,不要与交易所密码、邮箱密码重复。生物识别(指纹/面容)方便快捷,但需注意:在设备可能被他人控制的情况下,生物识别反而可能成为风险点。建议在公共场合使用时保持警惕,避免他人趁你解锁时窥屏。
此外,手机系统本身的安全同样重要。保持系统更新、设置锁屏密码、不越狱不Root、不安装来源不明的应用,这些基础操作能有效降低设备被植入恶意软件的风险。
## 三、防钓鱼:识别伪装与陷阱
钓鱼攻击是钱包用户面临的最常见威胁之一。常见手法包括:
**假App。** 从非官方渠道下载的“比特派”可能是仿冒应用,界面几乎一致,但会在你导入助记词时直接上传到攻击者服务器。务必只从比特派官网或官方应用商店下载,安装后核对开发者信息。
**假网站与假客服。** 搜索引擎中的广告链接、社群里的“官方客服”私聊、电报群里的“技术支持”,都可能是钓鱼陷阱。不要点击不明链接,不要在任何网页中输入助记词。
**假空投与假活动。** “领取空投需连接钱包”“参与活动需授权”是经典套路。任何要求你输入助记词或签署不明交易的活动,一律拒绝。
## 四、防授权风险:谨慎对待每一笔链上交互
DeFi、NFT、空投等场景中,DApp常要求你“授权”(Approve)代币操作权限。恶意授权可能让你在不知情的情况下被转走全部代币。操作要点:
**授权前看清内容。** 比特派在发起交易时会显示授权详情,注意区分“授权数量”是无限(Unlimited)还是指定额度。非必要不授权无限额度。
**定期清理授权。** 可使用链上授权查询工具(如Revoke.cash等)检查并撤销不再使用的DApp授权。尤其是参与过陌生项目交互后,及时撤销授权是良好的安全习惯。
**警惕陌生DApp。** 不要随意连接钱包到不熟悉的网站,不要签署看不懂的交易内容。签名即代表你同意链上执行,一旦签错,资产可能瞬间被转走。
## 五、日常操作习惯与应急处理
分散存储大额资产,日常小额使用单独钱包;定期检查钱包交易记录和授权状态;不在公共Wi-Fi下进行敏感操作。若怀疑助记词泄露,应立即创建新钱包并转移资产;若发现异常授权,尽快撤销;若资产已被盗,保留链上证据并向社区预警,但需明白去中心化环境下追回难度极大。
安全的核心在于“预防”而非“补救”。比特派赋予你对资产的完全掌控权,也要求你承担完全的责任。把助记词锁进保险柜,把警惕心带进每一次点击,才是保护资产最可靠的方式。
# 比特派(Bitpie)账户安全全指南核心原则
- 责任自负:作为去中心化多链钱包,私钥由用户完全自持。
- 无兜底机制:无客服找回密码,无中心化服务器兜底。
- 安全核心:预防胜于补救,资产安全的全部责任在于用户自身。
一、 助记词与私钥保管(第一道防线)
助记词与私钥是钱包的“总钥匙”,获取即可恢复或转移全部资产。
- 绝不数字化存储:禁止截图、存微信收藏、发邮件或存入云笔记。防范手机相册和云同步泄露。
- 离线物理保管:纸笔手抄并核对两遍。存放于防火、防水、避光且儿童无法接触的安全位置。大额资产建议使用金属助记词板。
- 绝不向任何人透露:官方永远不会以任何理由(如客服、技术支持、空投)索要助记词或私钥,索要者 100% 为诈骗。
- 私钥导出规范:仅限离线环境操作,导出后严禁复制粘贴至联网设备。日常使用中,两者均不得出现在联网环境。
二、 密码与设备安全(日常使用屏障)
- 独立支付密码:设置高强度支付密码,严禁与交易所、邮箱等其他平台密码重复。
- 谨慎使用生物识别:指纹/面容解锁虽便捷,但在设备可能被他人控制或公共场合下存在风险,需防范窥屏与强制解锁。
- 保障手机系统安全:
- 保持系统定期更新。
- 设置锁屏密码。
- 绝不越狱(iOS)或 Root(Android)。
- 拒绝安装来源不明的应用程序。
三、 防范钓鱼攻击(识别伪装与陷阱)
- 防范假 App:务必仅从比特派官网或官方应用商店下载。安装后核对开发者信息,警惕界面一致的仿冒应用(会窃取导入的助记词)。
- 防范假网站与假客服:不点击搜索引擎广告链接或不明链接;警惕社群私聊或电报群中的“官方客服”与“技术支持”;绝不在任何网页中输入助记词。
- 防范假空投与假活动:拒绝任何以“领取空投”或“参与活动”为由,要求输入助记词或签署不明交易的行为。
四、 防范授权风险(链上交互安全)
DeFi、NFT、空投等 DApp 交互中的“授权(Approve)”可能导致代币被恶意转走。
- 授权前核对详情:仔细查看比特派显示的授权内容,区分“无限额度(Unlimited)”与“指定额度”,非必要绝不授权无限额度。
- 定期清理授权:使用 Revoke.cash 等链上查询工具,定期检查并撤销不再使用或陌生项目的 DApp 授权。
- 警惕陌生 DApp:不随意将钱包连接至不熟悉的网站;不签署无法理解的交易内容(签名即代表同意链上执行)。
五、 日常习惯与应急处理
1. 日常操作习惯
- 资产隔离:大额资产分散离线存储,日常小额交互使用单独的热钱包。
- 定期自查:定期检查钱包交易记录与链上授权状态。
- 网络环境:严禁在公共 Wi-Fi 环境下进行敏感操作。
2. 应急处理机制
- 疑似助记词泄露:立即创建新钱包,并迅速转移所有资产。
- 发现异常授权:第一时间使用工具撤销恶意授权。
- 资产已被盗取:保留链上证据并向社区预警(注:去中心化环境下资产追回难度极大,需做好心理预期)。