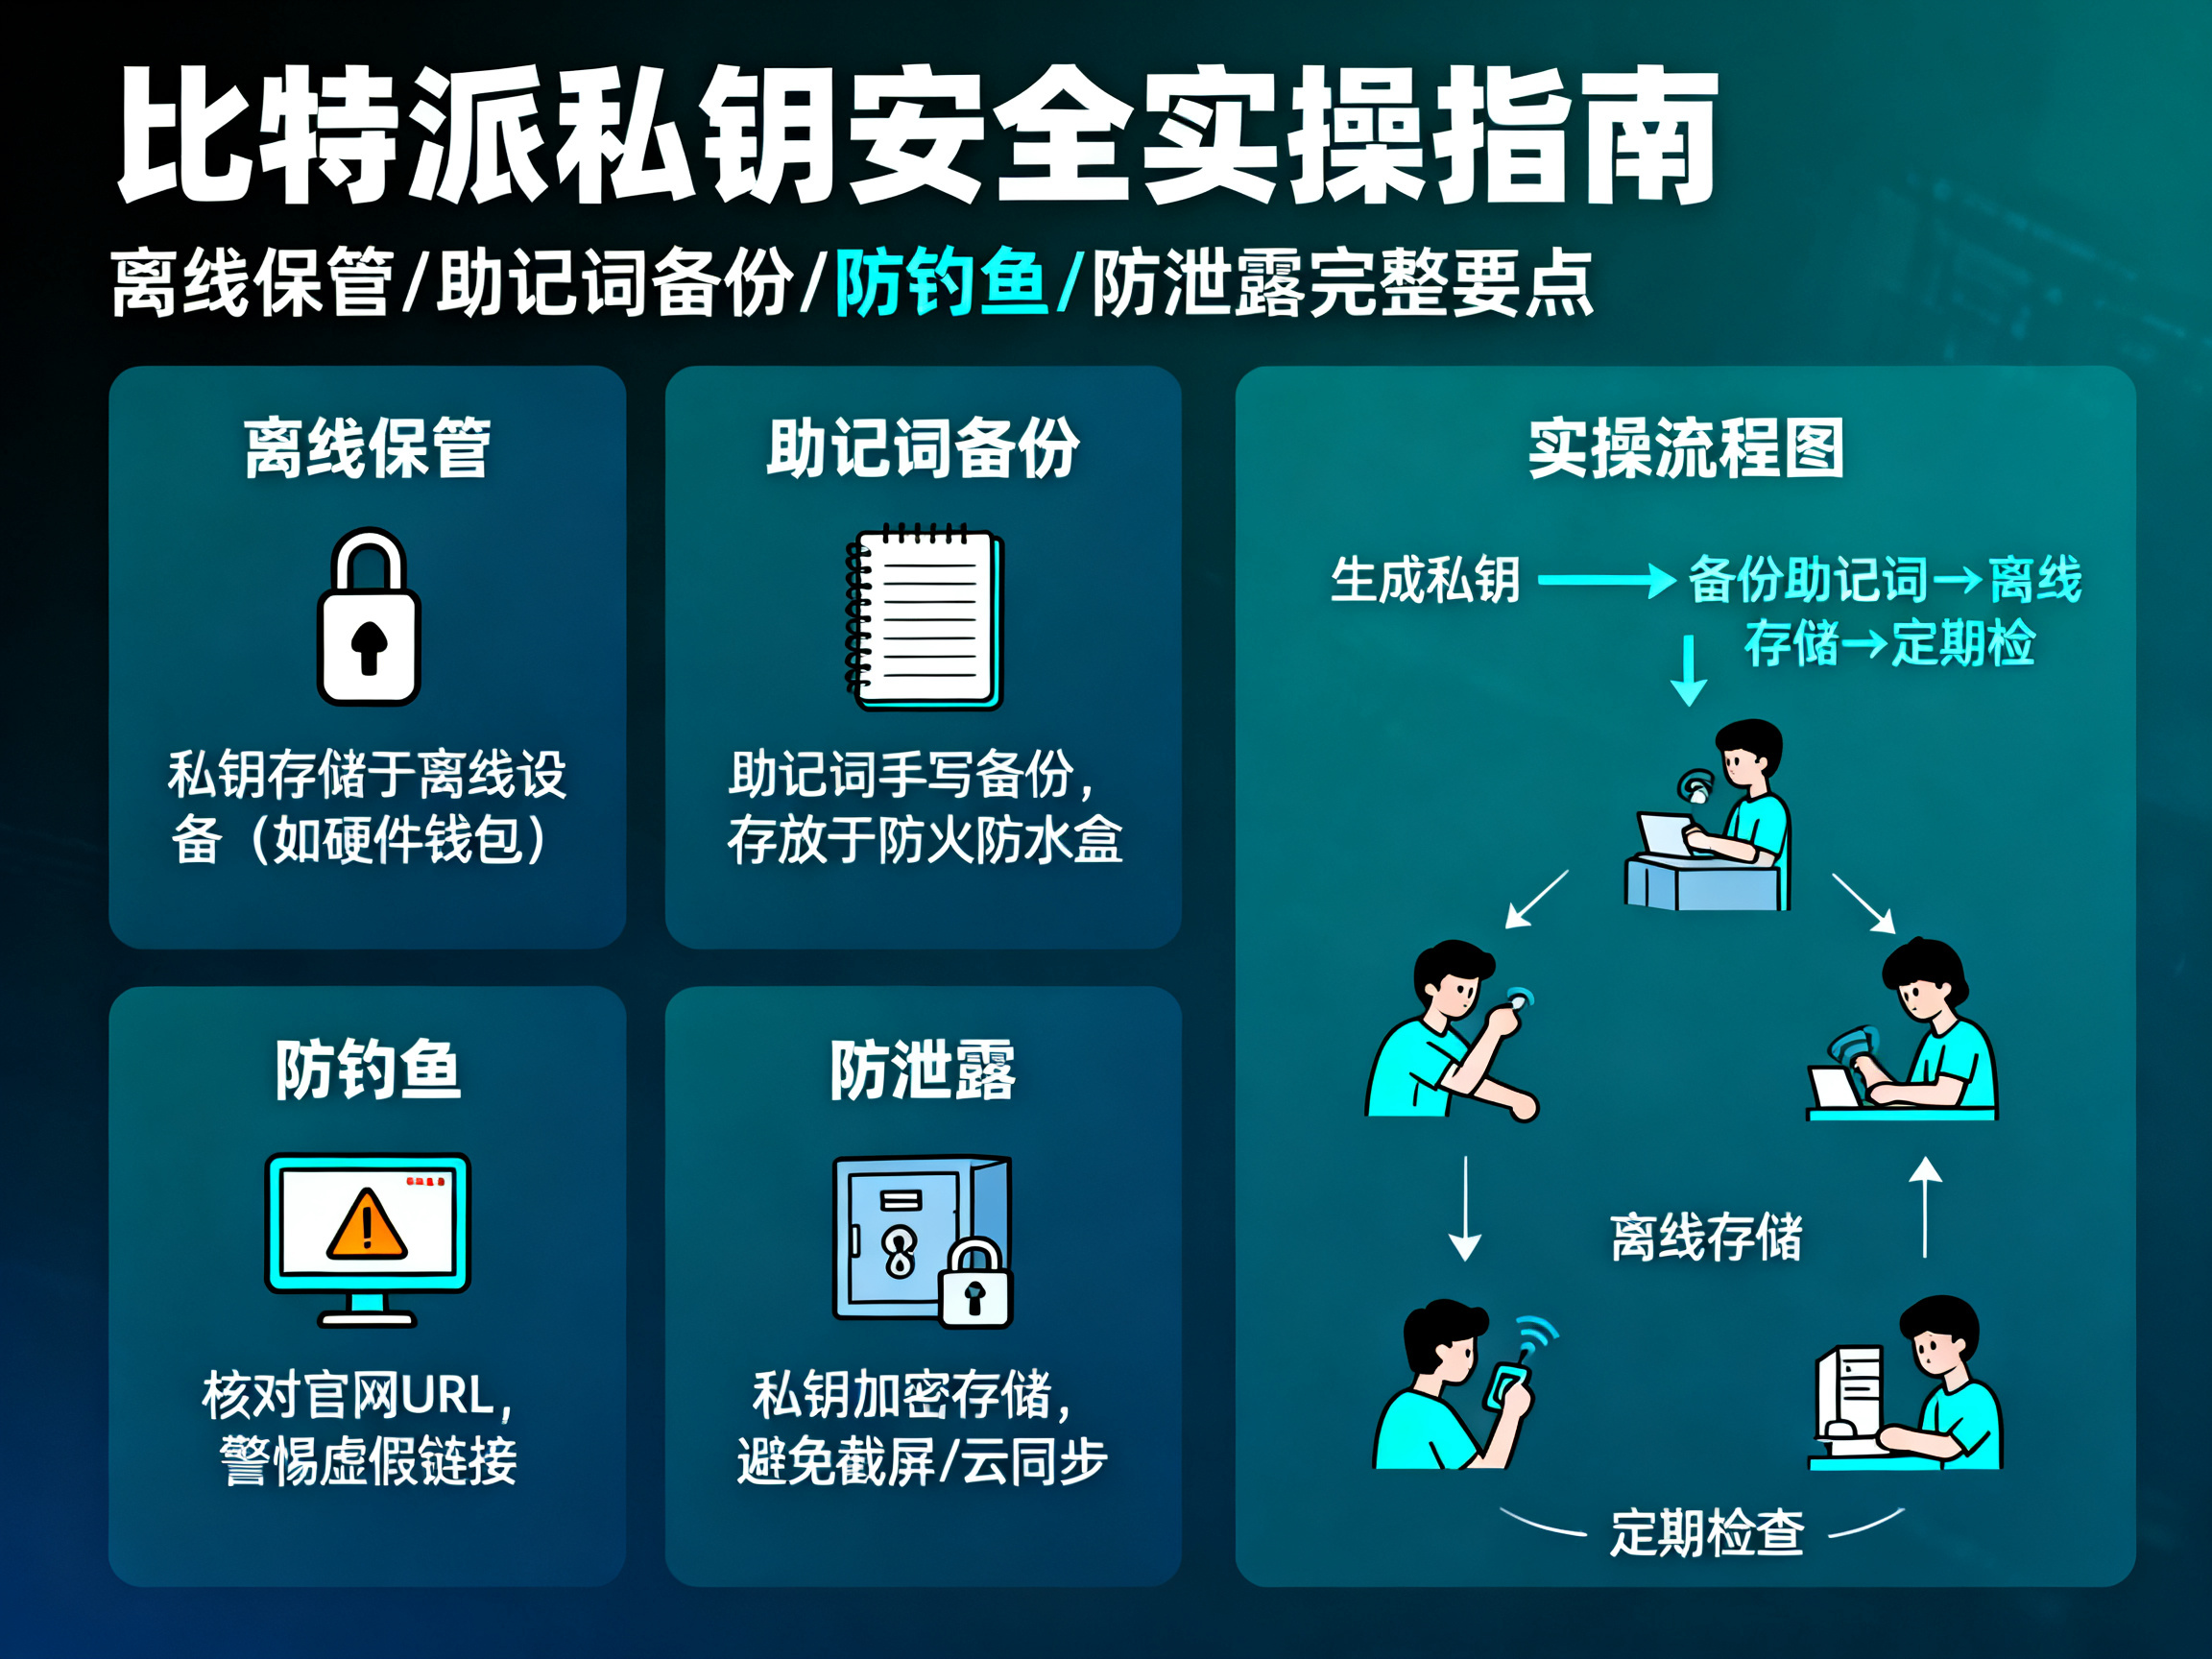
比特派私钥安全指南:从离线保管、助记词备份到防钓鱼防泄露的完整实操要点比特派私钥安全实操指南

# 比特派私钥安全指南:从离线保管、助记词备份到防钓鱼防泄露的完整实操要点
在加密货币世界,"Not your keys, not your coins"(不掌握私钥,就不真正拥有资产)是铁律。比特派(Bitpie)作为一款主流的多链钱包,其安全性最终取决于用户对私钥与助记词的管理方式。本文将从离线保管、助记词备份、防钓鱼与防泄露四个维度,系统梳理可落地的实操要点。
## 一、理解比特派的两类"钥匙"
比特派钱包涉及两类关键凭证:**助记词(12个单词)** 与**私钥(或Keystore)**。助记词是生成私钥的种子,掌握助记词即掌握该钱包下所有地址的控制权;私钥则对应单一地址。二者一旦泄露,资产将不可挽回地被转移——区块链交易不可逆,没有客服可以"冻结"或"找回"。
因此第一条原则是:**助记词和私钥永远不触网、不截图、不发微信、不存云盘。**
## 二、离线保管:让密钥远离网络
1. **纸笔手抄,双重核对。** 创建钱包时,用纸笔逐词抄写助记词,抄完后在钱包内做一次验证(比特派会要求按顺序点选单词)。抄写时注意单词拼写与顺序,建议抄两份,分别存放于不同物理位置。
2. **金属助记词板。** 纸张怕水怕火,长期持有大额资产建议使用不锈钢助记词板(打孔或刻字),可抵御火灾、水浸与虫蛀。
3. **物理隔离存放。** 将备份放置于保险柜、家中隐蔽处或银行保管箱,避免与手机、电脑同处一室。切勿拍照存入相册,也不要通过聊天工具"发给未来的自己"。
4. **断网环境操作。** 若需导出私钥或Keystore,尽量在飞行模式或离线设备上完成,操作完毕后清除剪贴板与临时文件。比特派支持观察钱包模式,日常查询余额可用观察地址,无需频繁导入私钥。
## 三、助记词备份的常见误区
- **误区一:截图或云备份更方便。** 相册、iCloud、微信收藏、备忘录都是黑客与木马的首要扫描目标,一旦手机被入侵或账号被盗,助记词即告失守。
- **误区二:把助记词拆开"部分告知"朋友。** 任何形式的分享都会扩大泄露面,包括"只告诉一半"。
- **误区三:使用弱密码加密Keystore后随意存放。** 若必须使用Keystore,请设置高强度密码,并与Keystore文件分开存放。
- **误区四:在钓鱼网站"验证钱包"时输入助记词。** 任何正规钱包、官方客服、空投活动都不会索要助记词。**助记词只在创建或恢复钱包时于官方App内输入,其余任何场景一律拒绝。**
## 四、防钓鱼:识别常见攻击手法
1. **假App与假官网。** 只从比特派官网或官方应用商店下载,核对开发者信息与下载量;警惕搜索引擎广告位中的"李鬼"链接。
2. **假客服与假空投。** Telegram、微信群中主动私聊的"官方客服"、要求"同步钱包领取空投"的链接,几乎均为钓鱼。记住:官方永远不会私聊索要助记词。
3. **授权钓鱼。** 连接DApp时仔细核对授权内容,避免对不明合约进行无限额授权(Approve);定期使用授权查询工具清理不必要的授权。
4. **剪贴板劫持。** 转账时务必逐字核对收款地址的首尾字符,不要盲目粘贴;大额转账先小额测试。
## 五、防泄露的日常习惯
- 手机设置强锁屏密码,开启生物识别,及时更新系统与比特派App版本。
- 不在公共Wi-Fi下进行钱包操作,不安装来源不明的输入法、插件与"钱包助手"类工具。
- 大额资产采用"冷热分离":日常小额放热钱包,长期持有放离线冷钱包或硬件钱包,比特派可作为观察端管理地址。
- 定期检查钱包地址与交易记录,发现异常立即转移剩余资产并更换新钱包。
- 助记词泄露后没有"补救"手段,唯一做法是**立即创建新钱包并转移资产**,旧钱包永久弃用。
## 结语
比特派提供了便捷的多链管理体验,但安全链条的最后一环始终是用户自己。离线保管让密钥远离网络攻击,规范的助记词备份抵御物理风险,防钓鱼意识阻断社会工程学攻击,良好的日常习惯则降低泄露概率。把这四件事做到位,你的私钥才真正属于你,你的资产才真正属于你。
# 比特派私钥安全指南:离线保管、助记词备份、防钓鱼与防泄露实操要点在加密货币世界中,“Not your keys, not your coins”是基本共识:不掌握私钥,就不真正拥有资产。比特派(Bitpie)作为多链钱包,其资产安全最终取决于用户如何管理私钥与助记词。
本文从四个维度整理可落地的安全实操要点:离线保管、助记词备份、防钓鱼、防泄露。
一、核心原则:助记词和私钥绝不能触网
比特派钱包的安全基础,是保护好两类关键凭证:
-
助记词
- 通常为 12 个英文单词。
- 助记词是生成私钥的种子。
- 掌握助记词,就等于掌握该钱包下所有地址的控制权。
-
私钥或 Keystore
- 私钥通常对应单个地址。
- Keystore 是加密后的私钥文件,需要配合密码使用。
- 一旦私钥、助记词或 Keystore 密码泄露,资产可能被转移。
区块链交易具有不可逆性。资产一旦转出,通常无法撤回、冻结或找回。
因此,第一条安全原则是:
助记词、私钥、Keystore 永远不要截图、不要联网保存、不要发送给别人、不要上传云盘。
二、离线保管:让密钥远离网络环境
1. 使用纸笔手抄助记词
创建钱包时,应使用纸笔逐词抄写助记词。
操作要点:
- 按顺序抄写每一个单词。
- 仔细核对拼写,避免抄错。
- 抄写完成后,在比特派钱包内按提示进行一次验证。
- 建议至少抄写两份,并分别存放在不同物理位置。
2. 重要资产建议使用金属助记词板
纸张容易受潮、破损、燃烧或被虫蛀。
如果长期持有较大金额资产,建议使用不锈钢助记词板,通过打孔、刻字等方式保存助记词。
金属助记词板的优势:
- 防水。
- 防火。
- 防腐蚀。
- 更适合长期保存。
3. 将备份进行物理隔离存放
助记词备份应放在安全、隐蔽、可控的位置。
推荐方式:
- 家中保险柜。
- 银行保管箱。
- 可信赖的离线存储位置。
注意事项:
- 不要将助记词备份与手机、电脑放在同一位置。
- 不要拍照保存。
- 不要存入相册。
- 不要上传网盘。
- 不要通过微信、Telegram、邮件等方式发送给自己。
4. 尽量在断网环境中操作私钥
如果需要导出私钥或 Keystore,应尽量选择离线环境。
建议做法:
- 开启飞行模式。
- 使用离线设备操作。
- 操作完成后清除剪贴板。
- 删除临时文件。
- 避免在联网状态下反复导入私钥。
如果只是查询余额,可以使用比特派的观察钱包模式,只导入地址,不导入私钥。
三、助记词备份的正确方式
1. 只在创建或恢复钱包时使用助记词
助记词的正确使用场景只有两个:
- 创建钱包时备份。
- 恢复钱包时输入。
除此之外,任何要求输入助记词的场景都应高度警惕。
2. 助记词必须完整保存
助记词必须完整、按顺序保存。
不能只保存一部分,也不能将助记词拆分后交给多人保管。
原因:
- 部分泄露也可能带来安全风险。
- 分享助记词会扩大泄露面。
- 任何知情人都可能成为风险来源。
3. Keystore 必须配合强密码使用
如果需要使用 Keystore,应注意:
- 设置高强度密码。
- 不要使用生日、手机号、简单数字组合。
- Keystore 文件与密码必须分开保存。
- 不要将 Keystore 文件随意发送给他人或上传网络。
四、助记词备份的常见误区
误区一:截图保存更方便
截图保存助记词非常危险。
相册、备忘录、iCloud、微信收藏、网盘等,都是黑客和木马重点扫描的目标。
一旦手机被入侵或账号被盗,助记词可能直接泄露。
正确做法:
只用纸笔或金属板离线保存。
误区二:把助记词拆分告诉朋友
有些人认为把助记词拆开,分别告诉朋友会更安全。
实际上,任何形式的分享都会增加风险。
即使只告诉别人一部分,也可能扩大泄露面。
正确做法:
助记词只由本人掌握,不告诉任何人。
误区三:弱密码加密 Keystore 后随意存放
如果 Keystore 使用弱密码保护,攻击者一旦获取文件,就可能通过暴力破解获得私钥。
正确做法:
- 使用长密码。
- 混合大小写字母、数字和符号。
- 不重复使用其他平台密码。
- Keystore 文件与密码分开保存。
误区四:在网站上输入助记词“验证钱包”
任何要求输入助记词来“验证钱包”“领取空投”“同步资产”“解锁账户”的网站,都极有可能是钓鱼网站。
正确认知:
- 官方钱包不会索要助记词。
- 官方客服不会索要助记词。
- 空投活动不会要求输入助记词。
- 任何正规服务都不应要求用户提供助记词。
正确做法:
除在官方 App 内创建或恢复钱包外,任何场景都不要输入助记词。
五、防钓鱼:识别常见攻击手法
1. 假 App 与假官网
攻击者常通过假 App、假官网诱导用户输入助记词或私钥。
防范方法:
- 只从比特派官网或官方应用商店下载。
- 核对开发者信息。
- 查看下载量与评价。
- 警惕搜索引擎广告中的仿冒链接。
- 不点击陌生群聊、短信、邮件中的下载链接。
2. 假客服与假空投
在 Telegram、微信群、Discord 等社区中,常有冒充官方客服的人员主动私聊用户。
常见话术包括:
- “需要同步钱包。”
- “需要验证资产。”
- “可以领取空投。”
- “账户存在异常,需要立即处理。”
- “请输入助记词完成认证。”
这些基本都是钓鱼行为。
正确认知:
官方客服不会主动私聊用户,更不会索要助记词、私钥或密码。
3. 授权钓鱼
连接 DApp 时,用户可能会签署合约授权。
风险点:
- 对不明合约授权。
- 进行无限额 Approve。
- 授权后长期不清理。
防范方法:
- 连接 DApp 前确认项目真实性。
- 仔细查看授权内容。
- 避免对陌生合约进行无限额授权。
- 定期使用授权查询工具检查并取消不必要的授权。
4. 剪贴板劫持
剪贴板劫持是指恶意软件在用户复制地址后,自动替换为攻击者地址。
防范方法:
- 转账前逐字核对收款地址。
- 重点核对地址开头和结尾。
- 不要盲目粘贴地址。
- 大额转账前先进行小额测试。
- 确认首笔小额到账后再转大额。
六、防泄露:日常安全习惯
1. 保护手机设备安全
手机是钱包使用的主要设备,应做好基础防护:
- 设置强锁屏密码。
- 开启指纹或面部识别。
- 及时更新手机系统。
- 及时更新比特派 App。
- 不安装来源不明的应用。
- 不使用不可信的输入法、插件或“钱包助手”类工具。
2. 避免在不安全网络环境下操作钱包
公共 Wi-Fi 可能存在中间人攻击、流量监听等风险。
建议:
- 不在公共 Wi-Fi 下进行钱包操作。
- 不在陌生设备上登录钱包。
- 不在网吧、共享电脑、借用手机上导入私钥。
- 尽量使用可信网络和可信设备。
3. 大额资产采用冷热分离
对于长期持有或金额较大的资产,建议采用冷热分离策略。
推荐方式:
- 热钱包:存放日常小额资金,用于交易和交互。
- 冷钱包:存放长期大额资产,尽量离线保存。
- 硬件钱包:适合高频管理大额资产的用户。
- 观察钱包:只导入地址,用于查看余额和交易记录。
这样即使热钱包出现风险,主要资产仍然安全。
4. 定期检查钱包状态
用户应养成定期检查习惯:
- 查看钱包地址是否正确。
- 检查交易记录是否异常。
- 查看授权记录是否异常。
- 关注是否有未知设备或异常操作。
一旦发现异常,应立即采取措施。
七、发现泄露后的唯一正确做法
如果怀疑助记词、私钥或 Keystore 已经泄露,不要尝试“补救旧钱包”。
因为一旦泄露,攻击者随时可能转走资产。
唯一正确做法是:
- 立即创建新的钱包。
- 生成新的助记词。
- 尽快将旧钱包中的资产转移到新钱包。
- 永久弃用旧钱包。
- 重新建立安全的离线备份。
如果资产已经被转走,通常无法通过客服、平台或区块链网络直接找回。
因此,预防永远比事后补救更重要。
八、安全清单总结
必须做到
- 助记词用纸笔或金属板离线保存。
- 助记词至少备份两份,并分开存放。
- 助记词只在官方 App 创建或恢复钱包时输入。
- 私钥和 Keystore 尽量在离线环境操作。
- 转账前逐字核对地址。
- 大额转账先小额测试。
- 大额资产使用冷钱包或硬件钱包。
- 定期检查授权和交易记录。
绝对不能做
- 不截图保存助记词。
- 不上传助记词到云盘。
- 不把助记词发送到聊天工具。
- 不把助记词告诉任何人。
- 不在任何网站输入助记词。
- 不点击陌生链接下载钱包。
- 不相信主动私聊的“官方客服”。
- 不对陌生合约随意授权。
结语
比特派提供了便捷的多链资产管理体验,但安全链条的最后一环始终是用户自己。
离线保管可以降低网络攻击风险;规范备份可以抵御物理损失;防钓鱼意识可以阻断社会工程学攻击;良好的日常习惯可以减少泄露概率。
只有真正做到:
助记词离线保存、私钥不触网、备份规范、警惕钓鱼、定期检查。
你的私钥才真正属于你,你的资产才真正属于你。