比特派账户安全全指南:从私钥助记词保管到防钓鱼防授权风险的核心操作要点比特派账户安全核心指南
# 比特派账户安全全指南:从私钥助记词保管到防钓鱼防授权风险的核心操作要点
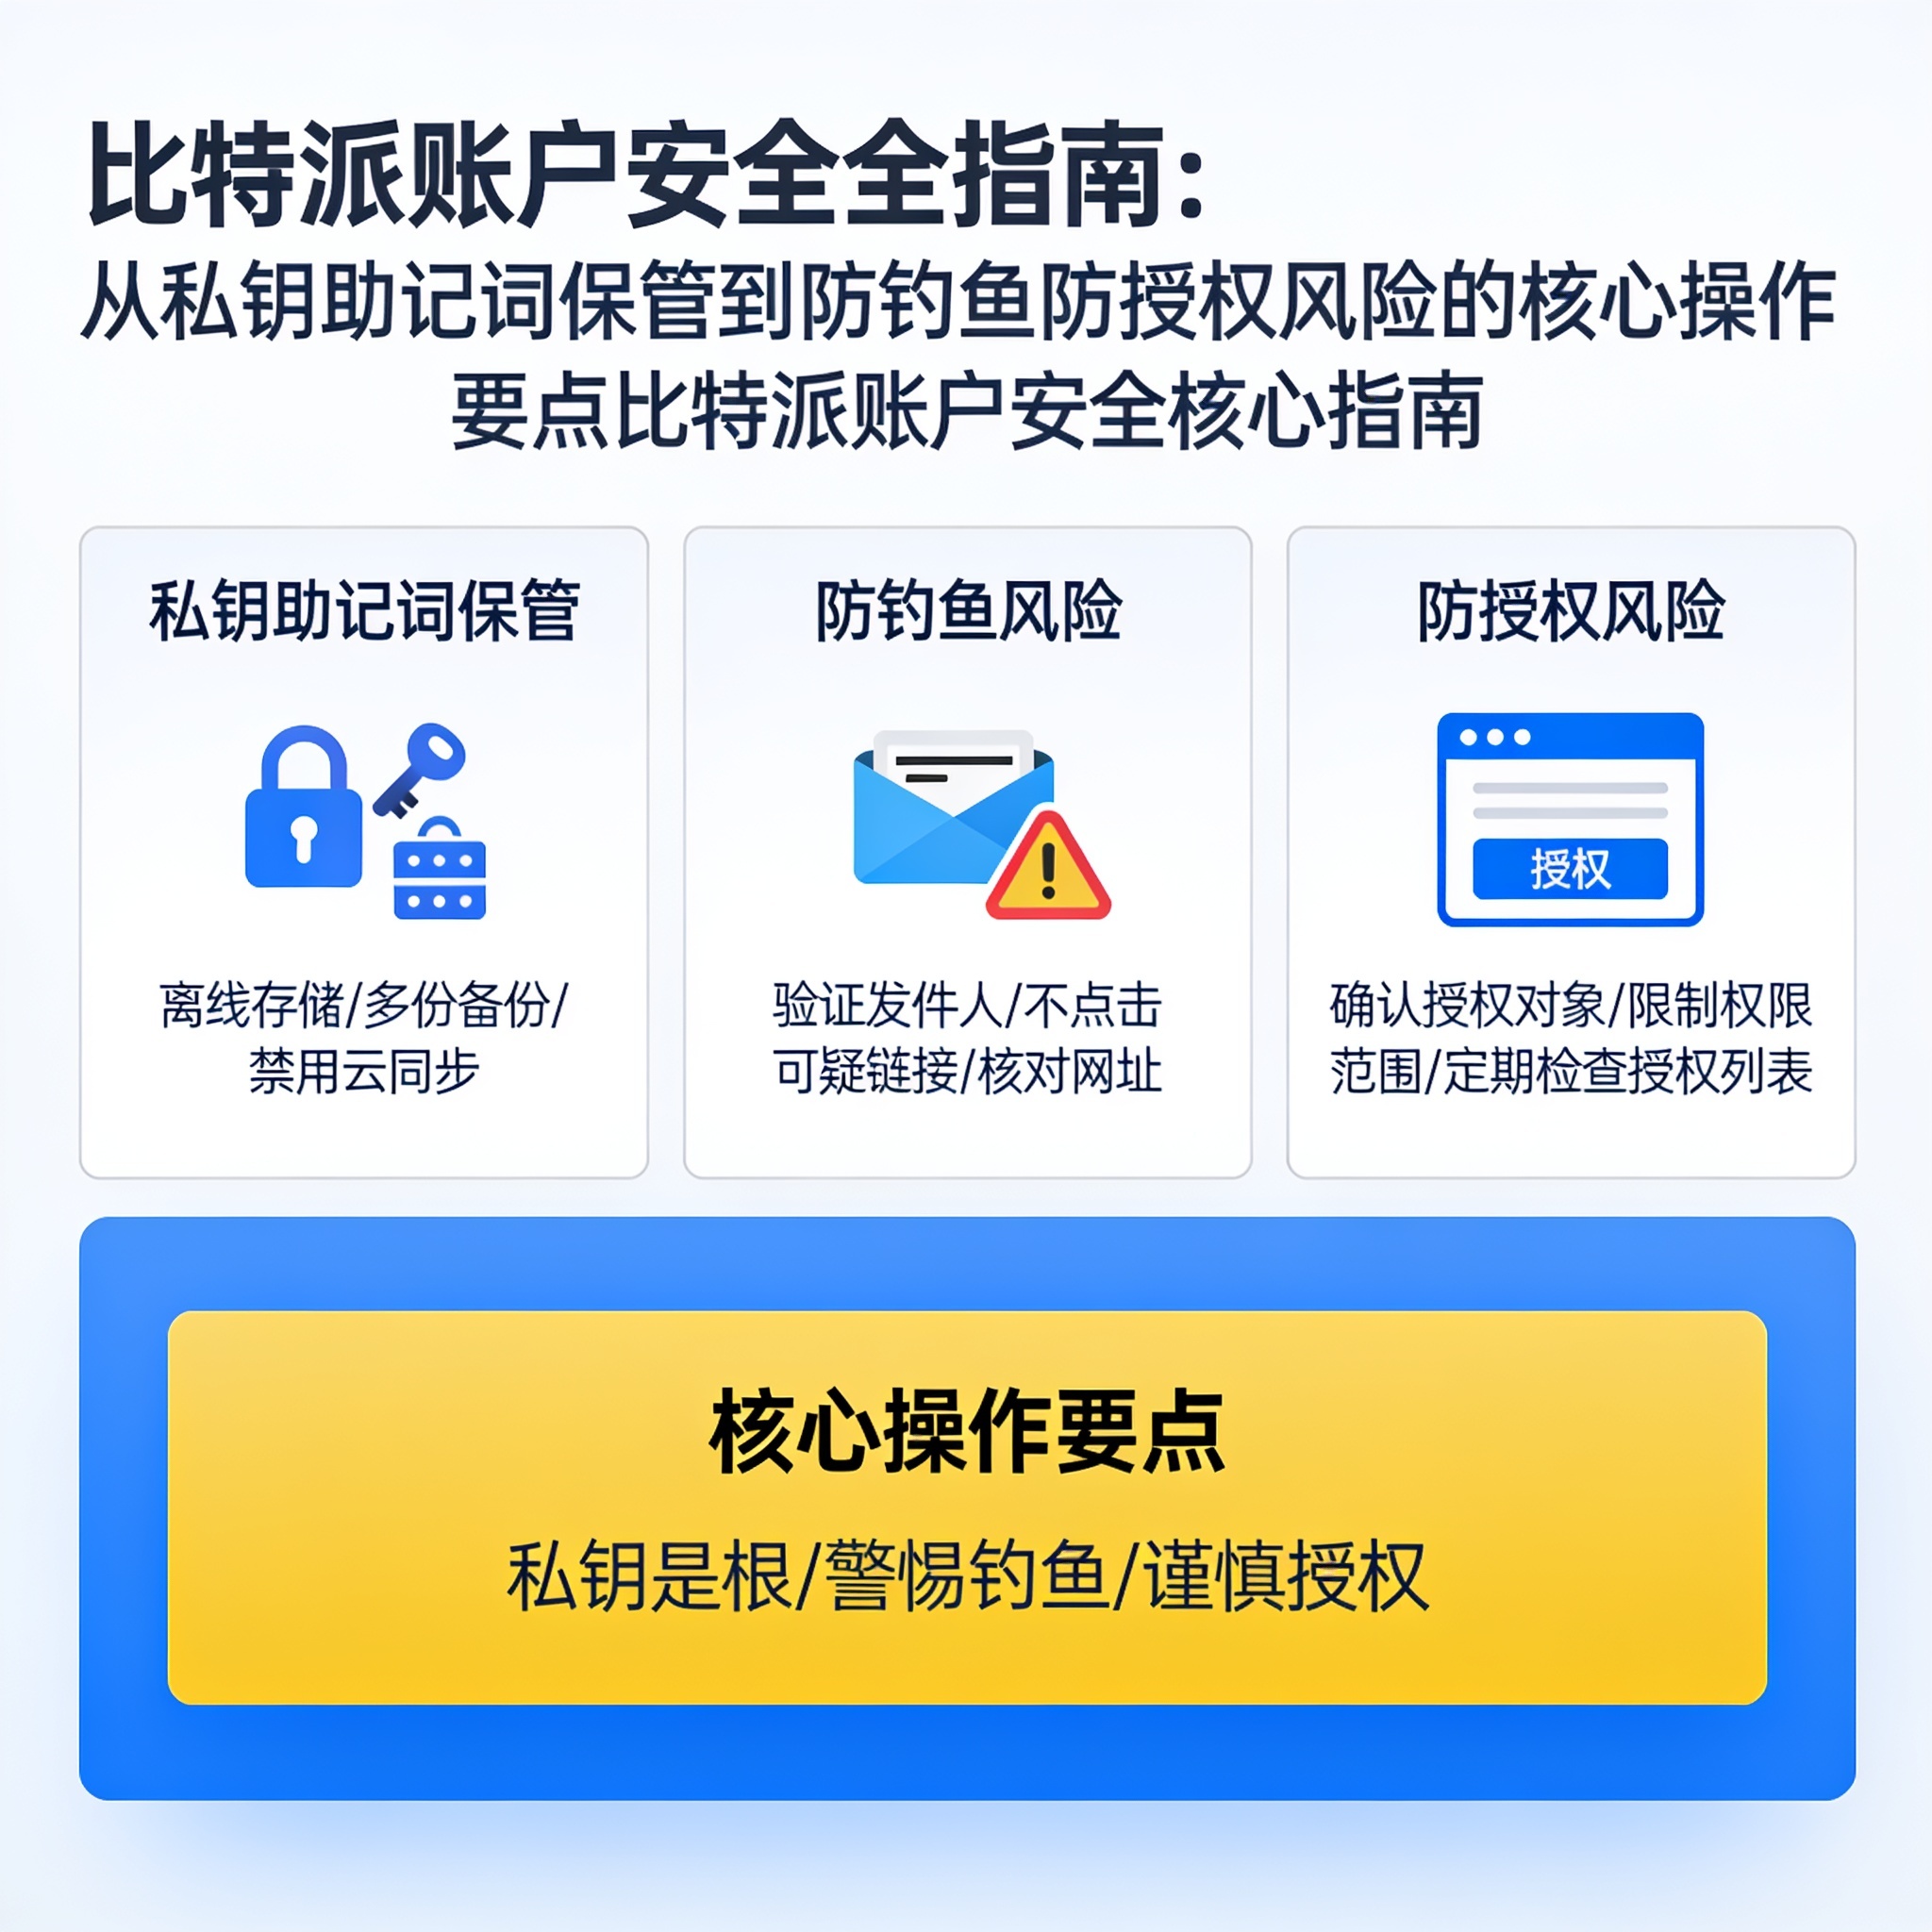
比特派(Bitpie)作为一款去中心化钱包,私钥和助记词完全由用户自己掌控,这意味着账户安全的全部责任也落在用户肩上。一旦助记词泄露或误授权恶意合约,资产可能在几分钟内被转走且无法追回。本文从私钥助记词保管、防钓鱼、防授权风险三个维度,梳理最核心的操作要点。
## 一、私钥与助记词:安全的第一道防线
助记词是钱包的最高权限凭证,谁掌握助记词,谁就掌握资产。
**核心操作要点:**
1. **离线手写备份,绝不数字化。** 助记词只以纸质形式抄写保存,不要截图、不要存相册、不要发微信/邮件/云笔记,也不要拍照后存入任何联网设备。手机相册和云盘是助记词泄露最常见的渠道。
2. **使用物理介质分散保存。** 可将助记词抄写两份,分别存放在不同且安全的位置(如家中保险柜与可信亲属处),防止火灾、丢失等单点风险。进阶用户可使用金属助记词板防火防水。
3. **绝不向任何人透露。** 比特派官方、客服、任何"技术支持"都不会索要助记词。凡是索要助记词的,100%是骗子。助记词输入只应在钱包恢复界面进行,且需确认环境安全。
4. **设置独立钱包密码并开启生物识别。** 钱包密码用于本地加密,与助记词互为补充,手机丢失时可增加一道屏障。
5. **大额资产使用冷钱包或硬件钱包。** 长期不动的大额资产建议存放在离线环境,热钱包只保留日常小额资金。
## 二、防钓鱼:识别伪装与假入口
钓鱼攻击通常伪装成官方App、客服、空投活动或"钱包升级"提示,诱导用户输入助记词或连接恶意网站。
**核心操作要点:**
1. **只从官方渠道下载。** 务必通过比特派官网或官方应用商店下载App,警惕搜索引擎广告位和第三方下载站的"李鬼"版本。下载后核对开发者信息与官方公告一致。
2. **警惕"客服主动联系"。** 官方不会主动私聊你,不会拉你进"官方群",不会指导你"同步钱包""验证助记词"。任何主动联系并提及助记词的,直接拉黑。
3. **不点击不明链接,不扫来历不明的二维码。** 空投、活动、空投领取页面是钓鱼重灾区,尤其是要求"连接钱包"或"输入助记词"的页面,一律视为诈骗。
4. **核对网址与合约地址。** 访问DApp前手动核对域名拼写,警惕形近字符(如把字母o换成数字0)。参与项目前通过官方推特、区块浏览器等多渠道核实合约地址。
5. **助记词输入场景唯一化。** 助记词只应在"恢复钱包"时输入,任何"验证""同步""解锁"名义要求输入助记词的,都是钓鱼。
## 三、防授权风险:管好你的"钱包权限"
在DeFi、NFT等场景中,"授权"(Approve)是资产被盗的高发环节。恶意合约或过度授权可能让你在不知情的情况下被转走代币。
**核心操作要点:**
1. **授权前看清内容。** 连接钱包后弹出的授权请求,务必确认授权的代币种类和额度。优先选择"仅授权本次所需数量",避免"无限授权(Unlimited)"。
2. **定期检查并撤销授权。** 使用区块浏览器或授权管理工具定期查看已授权合约,撤销不再使用或可疑的授权。这是很多用户忽视却极其关键的一步。
3. **警惕"签名"陷阱。** 除了授权,恶意网站还会诱导签署看似无害的签名消息,实际可能授权转移资产。对任何签名请求保持警惕,看不懂就不签。
4. **隔离使用钱包。** 建议将"交互钱包"(频繁连接DApp)与"存储钱包"(只存不提)分开,交互钱包只放小额资产,即使被钓鱼损失也可控。
5. **不连接陌生网站,不随意"连接钱包"。** 连接钱包本身不泄露私钥,但会暴露地址并可能触发后续授权请求,因此只连接可信DApp。
## 结语
比特派的安全本质是"自己当自己的银行"。助记词离线保管是底线,防钓鱼是日常习惯,防授权是进阶必修课。三者缺一不可。请牢记:**助记词不外泄、链接不乱点、授权不滥用**——做到这三点,就能规避绝大多数资产损失风险。安全无小事,每一次操作前多花十秒确认,胜过事后追悔莫及。
# 比特派账户安全全指南从私钥助记词保管到防钓鱼、防授权风险的核心操作要点
比特派(Bitpie)作为一款去中心化钱包,私钥和助记词完全由用户自己掌控,这意味着账户安全的全部责任也落在用户肩上。一旦助记词泄露或误授权恶意合约,资产可能在几分钟内被转走且无法追回。
本文从以下三个维度,梳理最核心的操作要点:
- 私钥与助记词保管
- 防钓鱼识别
- 防授权风险
一、私钥与助记词:安全的第一道防线
助记词是钱包的最高权限凭证——谁掌握助记词,谁就掌握资产。
核心操作要点
-
离线手写备份,绝不数字化
助记词只以纸质形式抄写保存。不要截图、不要存相册、不要发微信 / 邮件 / 云笔记,也不要拍照后存入任何联网设备。手机相册和云盘是助记词泄露最常见的渠道。 -
使用物理介质分散保存
可将助记词抄写两份,分别存放在不同且安全的位置(如家中保险柜与可信亲属处),防止火灾、丢失等单点风险。进阶用户可使用金属助记词板防火防水。 -
绝不向任何人透露
比特派官方、客服、任何"技术支持"都不会索要助记词。凡是索要助记词的,100% 是骗子。助记词输入只应在钱包恢复界面进行,且需确认环境安全。 -
设置独立钱包密码并开启生物识别
钱包密码用于本地加密,与助记词互为补充,手机丢失时可增加一道屏障。 -
大额资产使用冷钱包或硬件钱包
长期不动的大额资产建议存放在离线环境,热钱包只保留日常小额资金。
二、防钓鱼:识别伪装与假入口
钓鱼攻击通常伪装成官方 App、客服、空投活动或"钱包升级"提示,诱导用户输入助记词或连接恶意网站。
核心操作要点
-
只从官方渠道下载
务必通过比特派官网或官方应用商店下载 App,警惕搜索引擎广告位和第三方下载站的"李鬼"版本。下载后核对开发者信息与官方公告一致。 -
警惕"客服主动联系"
官方不会主动私聊你,不会拉你进"官方群",不会指导你"同步钱包"“验证助记词”。任何主动联系并提及助记词的,直接拉黑。 -
不点击不明链接,不扫来历不明的二维码
空投、活动、领取页面是钓鱼重灾区,尤其是要求"连接钱包"或"输入助记词"的页面,一律视为诈骗。 -
核对网址与合约地址
访问 DApp 前手动核对域名拼写,警惕形近字符(如把字母o换成数字0)。参与项目前通过官方推特、区块浏览器等多渠道核实合约地址。 -
助记词输入场景唯一化
助记词只应在"恢复钱包"时输入。任何以"验证"“同步”"解锁"名义要求输入助记词的,都是钓鱼。
三、防授权风险:管好你的"钱包权限"
在 DeFi、NFT 等场景中,“授权”(Approve)是资产被盗的高发环节。恶意合约或过度授权可能让你在不知情的情况下被转走代币。
核心操作要点
-
授权前看清内容
连接钱包后弹出的授权请求,务必确认授权的代币种类和额度。优先选择"仅授权本次所需数量",避免"无限授权(Unlimited)"。 -
定期检查并撤销授权
使用区块浏览器或授权管理工具定期查看已授权合约,撤销不再使用或可疑的授权。这是很多用户忽视却极其关键的一步。 -
警惕"签名"陷阱
除了授权,恶意网站还会诱导签署看似无害的签名消息,实际可能授权转移资产。对任何签名请求保持警惕,看不懂就不签。 -
隔离使用钱包
建议将"交互钱包"(频繁连接 DApp)与"存储钱包"(只存不提)分开。交互钱包只放小额资产,即使被钓鱼损失也可控。 -
不连接陌生网站,不随意"连接钱包"
连接钱包本身不泄露私钥,但会暴露地址并可能触发后续授权请求,因此只连接可信 DApp。
结语
比特派的安全本质是"自己当自己的银行",三大支柱缺一不可:
| 支柱 | 定位 |
|---|---|
| 助记词离线保管 | 安全底线 |
| 防钓鱼 | 日常习惯 |
| 防授权 | 进阶必修课 |
请牢记九字原则:
助记词不外泄、链接不乱点、授权不滥用
做到这三点,就能规避绝大多数资产损失风险。安全无小事,每一次操作前多花十秒确认,胜过事后追悔莫及。