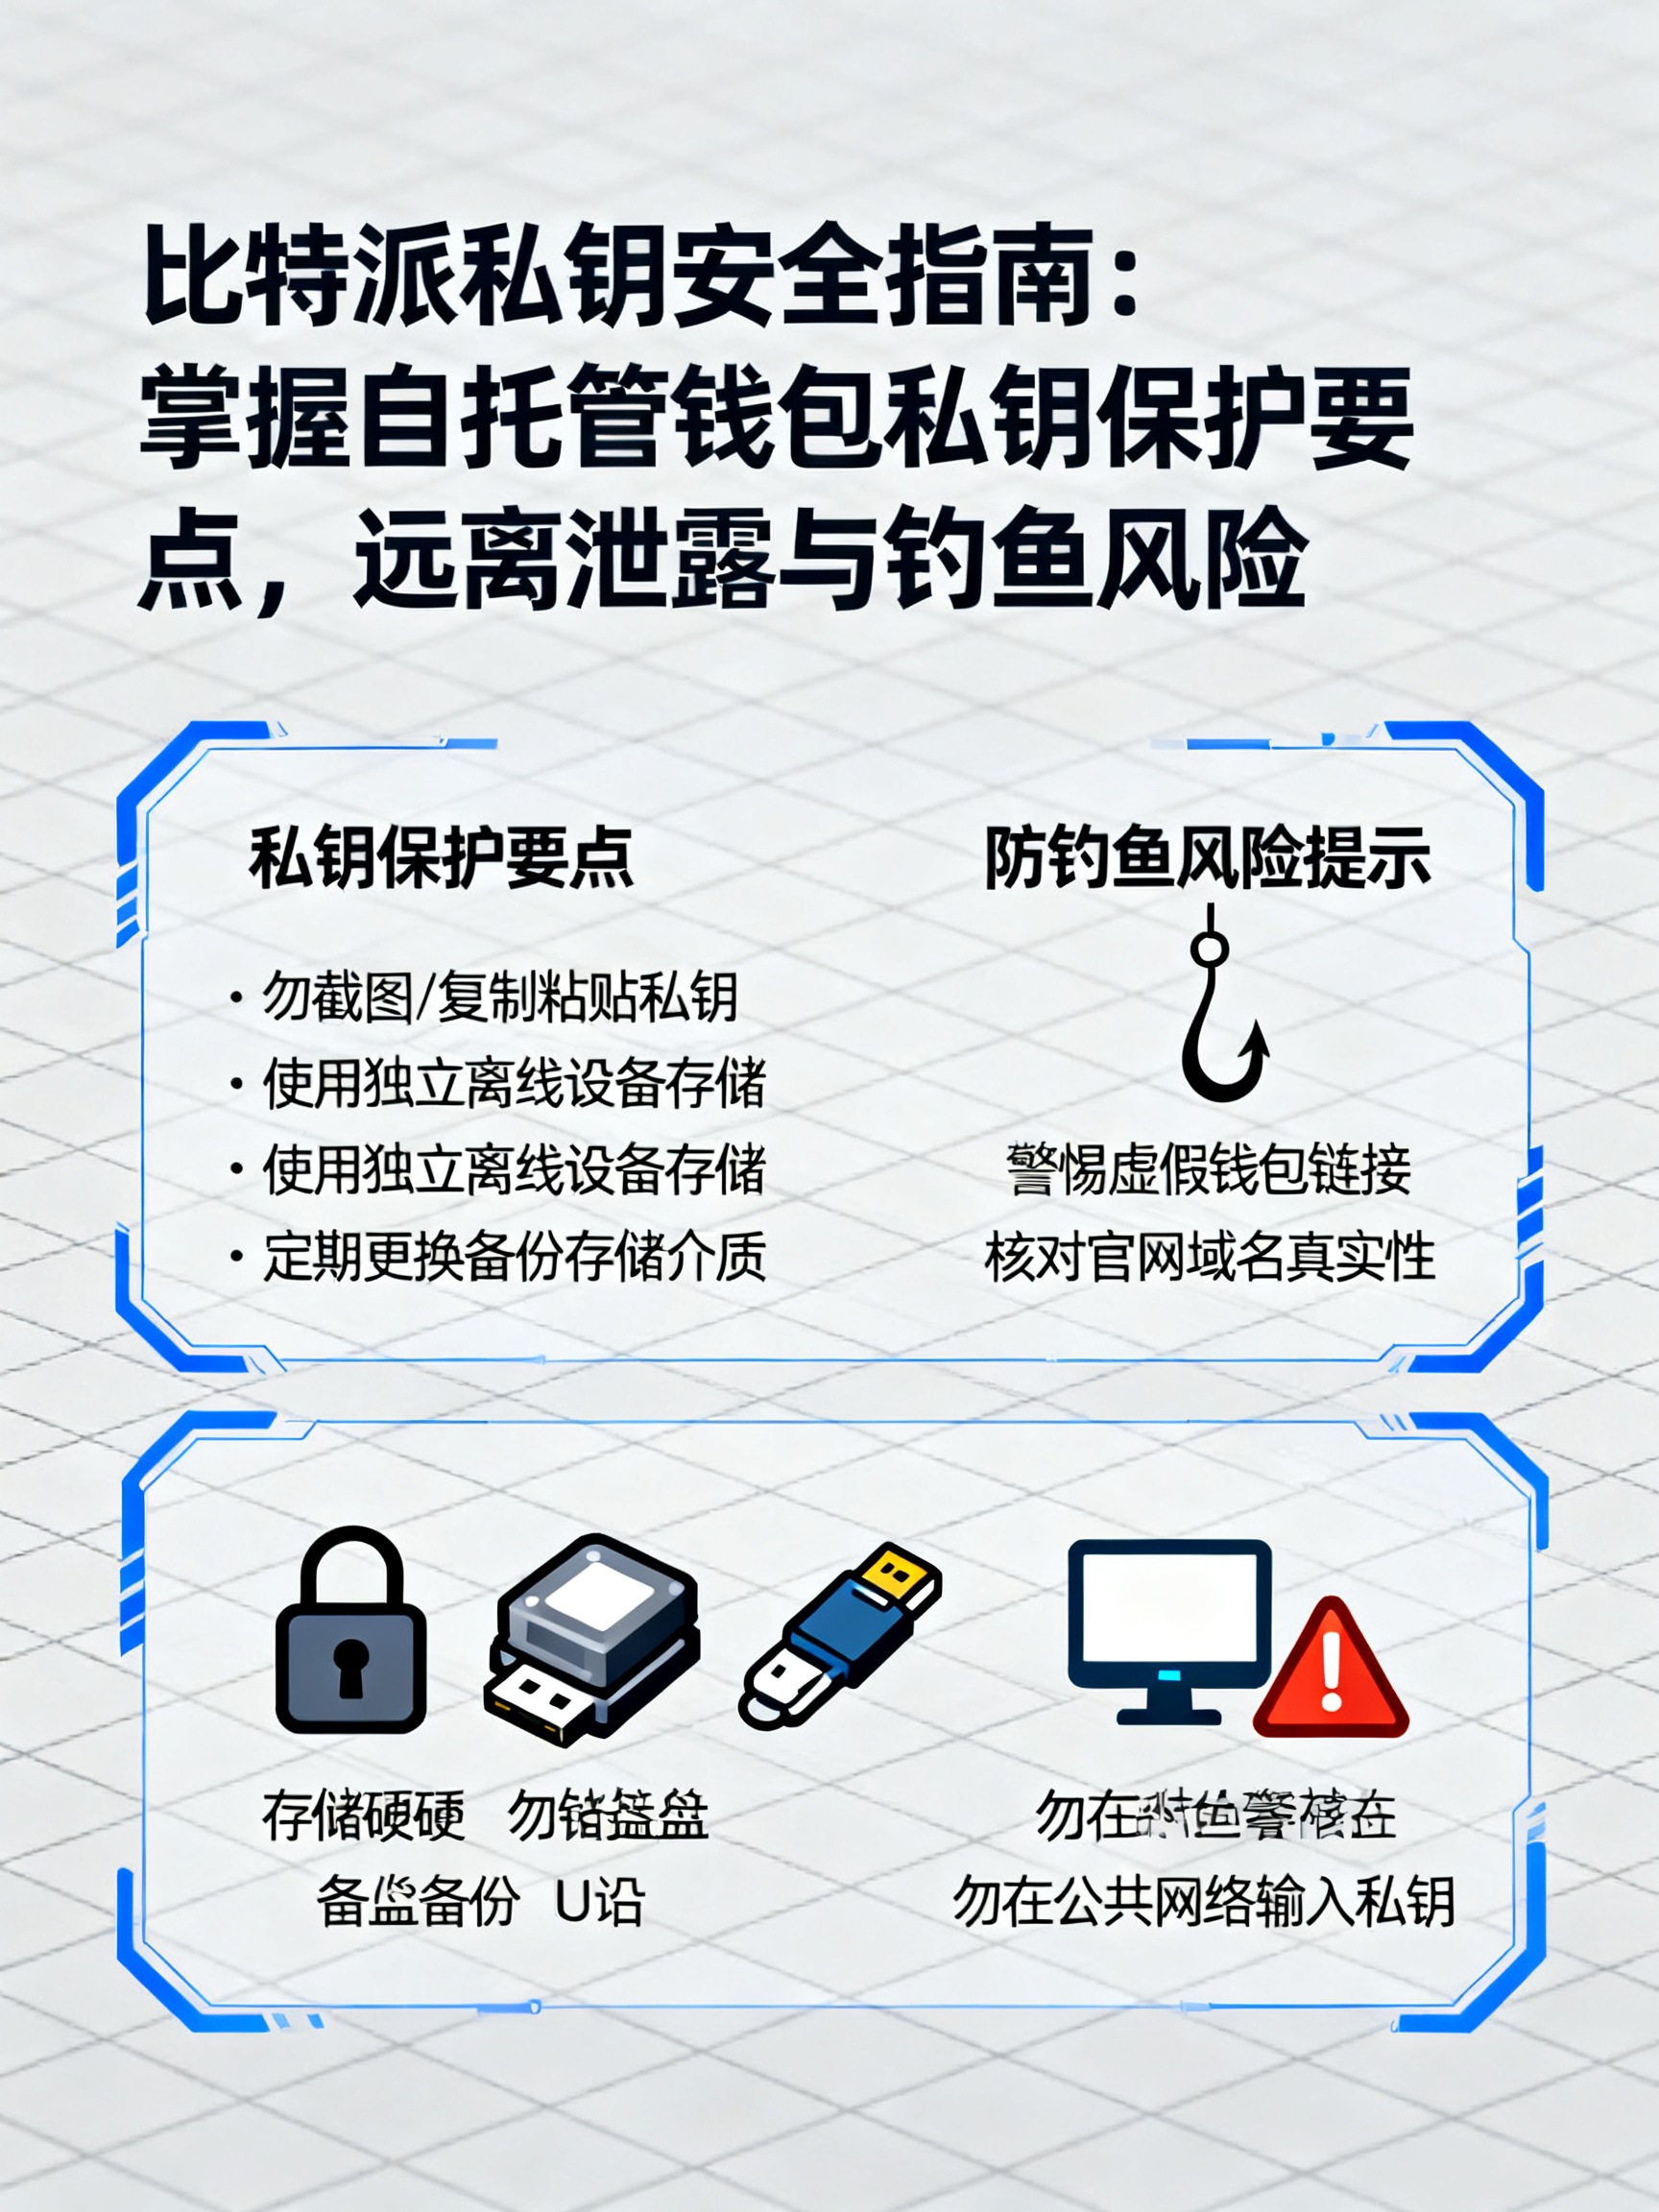
比特派私钥安全指南:掌握自托管钱包私钥保护要点,远离泄露与钓鱼风险比特派自托管钱包私钥安全指南

# 比特派私钥安全指南:掌握自托管钱包私钥保护要点,远离泄露与钓鱼风险
在加密货币世界里,"Not your keys, not your coins"(不掌握私钥,就不拥有币)是每个用户都应铭记的铁律。比特派(Bitpie)作为一款主流的自托管钱包,让用户真正掌握资产控制权的同时,也把私钥保护的责任完全交到了用户手中。一旦私钥泄露,资产可能在几分钟内被洗劫一空,且几乎无法追回。本文将从私钥的本质、常见泄露渠道、防护要点和钓鱼防范四个维度,系统梳理比特派钱包的私钥安全实践。
## 一、先理解:私钥、助记词与钱包的关系
私钥是一串随机生成的加密字符串,它决定了你对链上资产的控制权;助记词(通常是12或24个英文单词)则是私钥的可读化备份形式,二者在功能上等价——**谁掌握了助记词,谁就掌握了钱包里的全部资产**。
比特派作为自托管钱包,私钥在用户设备本地生成和加密存储,官方服务器不保存用户的私钥或助记词。这意味着:**官方无法帮你找回私钥,也无法在你被盗时冻结资产**。这种设计赋予了你真正的资产主权,但也要求你必须自己承担全部安全责任。理解这一点,是做好私钥保护的前提。
## 二、私钥泄露的四大常见渠道
**1. 截图与云备份。** 将助记词截图保存在相册、上传至网盘或通过微信、QQ传输,是最常见的泄露方式。云服务一旦被攻破、账号一旦被盗,助记词即暴露无遗。
**2. 抄写载体不当。** 随手写在便签纸、记事本、手机备忘录里,容易丢失、被拍照或被他人翻阅;纸质记录受潮、火烧也会导致永久丢失。
**3. 钓鱼网站与假App。** 攻击者通过搜索引擎广告、社群链接诱导用户访问仿冒的比特派官网或下载假冒App,一旦在其中输入助记词,资产即刻被转走。
**4. 社交工程与"客服"诈骗。** 骗子冒充官方客服,以"钱包升级""空投领取""账户异常"为由索要助记词或引导用户访问钓鱼页面。**任何官方人员都不会索要你的助记词。**
## 三、私钥保护的核心要点
**离线手写备份,双份分存。** 助记词应使用纸笔手抄(建议同时记录钱包地址以便核对),抄写后逐词核对两遍。制作两份,分别存放在两个安全的物理位置,避免单点损毁。切勿使用截图、拍照、云笔记等任何数字化方式留存。
**考虑使用金属助记词板。** 对于资产量较大的用户,可将助记词刻录在金属板上,防火、防水、防腐蚀,显著提升备份的耐久性。
**设置强密码并开启生物识别。** 为比特派钱包设置高强度支付密码,并开启指纹/面容解锁。密码不要与其他平台复用,避免"撞库"风险。
**大额资产冷存储。** 可将长期不动的大额资产存放在不联网的离线设备(如旧手机)中,日常小额交互使用另一钱包,实现风险隔离。
**定期验证备份有效性。** 每半年左右,在安全环境下用备份助记词恢复一次钱包(可在离线设备上操作),确认备份完整可用,避免"备份了却恢复不了"的悲剧。
**保持App来源正规。** 只从比特派官网或官方应用商店下载App,安装前核对开发者信息,不点击任何来源不明的下载链接。
## 四、远离钓鱼:建立"零信任"习惯
钓鱼攻击之所以屡屡得手,往往是利用了用户的焦虑与贪念。请牢记以下原则:
- **助记词永不输入任何网站、App或表单**,除了在你自己设备上恢复钱包时;
- **官方绝不会主动联系你索要助记词、密码或验证码**,凡是索要的,一律是骗子;
- **不点击社群、私信中的"空投""空投领取""钱包升级"链接**,手动输入官网域名访问;
- **转账前核对地址**,警惕剪贴板劫持恶意软件,大额转账先小额测试;
- **警惕"高收益""限时"话术**,任何要求你导入钱包或授权无限额度的操作都应高度怀疑。
## 结语
自托管钱包的自由,建立在用户自身的安全意识之上。私钥保护没有捷径,核心就是三句话:**离线备份、绝不外泄、警惕钓鱼**。把助记词牢牢握在自己手里,把"零信任"变成肌肉记忆,你才能真正享受到"自己的币自己说了算"的安全与从容。安全无小事,从今天起,重新检查一遍你的比特派钱包备份方案吧。
# 比特派私钥安全指南一、核心原则
在加密货币资产保护中,最重要的原则是:
“Not your keys, not your coins.”
不掌握私钥,就不真正拥有资产。
比特派是一款自托管钱包。它让用户掌握资产控制权,同时也要求用户自己承担私钥安全责任。
一旦私钥或助记词泄露,资产可能在几分钟内被盗,且通常无法追回。
二、私钥、助记词与钱包的关系
1. 私钥
私钥是一串随机生成的加密字符串,代表用户对链上资产的控制权。
谁掌握私钥,谁就可以支配钱包中的资产。
2. 助记词
助记词通常是 12 个或 24 个英文单词,是私钥的可读化备份形式。
助记词与私钥功能等价。
只要掌握了助记词,就等于掌握了钱包里的全部资产。
3. 比特派的安全设计
比特派作为自托管钱包,私钥和助记词在用户设备本地生成并加密保存。
官方服务器不保存用户的私钥或助记词。
这意味着:
- 官方无法帮你找回私钥;
- 官方无法在你被盗后冻结资产;
- 用户必须自己负责保管好私钥和助记词。
三、私钥泄露的四大常见渠道
1. 截图或云备份
常见风险行为包括:
- 将助记词截图保存到手机相册;
- 上传到网盘;
- 通过微信、QQ、邮件发送;
- 存在云笔记或备忘录中。
一旦云服务账号被盗,助记词就可能立即暴露。
2. 抄写方式不当
常见风险行为包括:
- 写在便签纸上;
- 写在普通记事本中;
- 藏在容易被发现的地方;
- 被他人拍照、翻阅或拿走。
纸质记录也可能因为受潮、火灾、丢失等原因被损毁。
3. 钓鱼网站与假 App
攻击者可能通过以下方式诱骗用户:
- 搜索引擎广告;
- 假冒官网;
- 假冒下载链接;
- 假冒 App;
- 社群链接。
如果在仿冒网站或假 App 中输入助记词,资产会立即被盗。
4. 社交工程与假客服诈骗
骗子可能冒充官方人员,使用以下理由索要信息:
- 钱包升级;
- 空投领取;
- 账户异常;
- 资产找回;
- 安全验证。
任何官方人员都不会索要你的助记词、私钥、密码或验证码。
四、私钥保护核心要点
1. 离线手写备份
助记词应使用纸笔手写备份。
建议同时记录钱包地址,便于核对。
抄写完成后,应逐词核对两遍,确保没有错漏。
2. 双份分存
助记词至少制作两份备份。
两份备份应存放在两个不同但安全的物理位置。
这样可以降低火灾、水灾、盗窃或遗失导致的单点风险。
3. 禁止数字化保存
不要使用以下方式保存助记词:
- 截图;
- 拍照;
- 云笔记;
- 网盘;
- 邮箱;
- 聊天软件;
- 普通备忘录;
- 剪贴板;
- 未加密文档。
数字保存方式容易被黑客、云服务泄露、手机木马或账号盗用攻击。
4. 考虑金属助记词板
如果资产数量较大,可以使用金属助记词板刻录助记词。
金属备份具有更好耐久性,可以防止:
- 火灾;
- 水浸;
- 腐蚀;
- 纸质磨损。
5. 设置强密码并开启生物识别
应为比特派钱包设置高强度支付密码。
建议同时开启:
- 指纹解锁;
- 面容识别。
支付密码不要与其他网站、邮箱、社交平台复用,避免撞库风险。
6. 大额资产冷存储
对于长期不动的大额资产,建议使用离线设备保存。
例如:
- 不联网的旧手机;
- 专用离线设备;
- 硬件钱包。
日常小额交易可以使用另一个联网钱包。
这样可以降低大额资产暴露风险。
7. 定期验证备份有效性
建议每半年左右检查一次助记词备份。
可在安全、离线环境下尝试恢复钱包,确认:
- 助记词完整;
- 词序正确;
- 可以成功恢复;
- 钱包地址正确。
避免长期保管后发现备份无法使用。
8. 保持 App 来源正规
比特派 App 只应从以下渠道下载:
- 比特派官方网站;
- 官方应用商店。
安装前必须核对开发者信息。
不要点击来源不明的下载链接。
五、钓鱼防范与零信任习惯
1. 助记词绝不输入任何外部页面
不要在以下内容中输入助记词:
- 网站;
- 弹窗;
- 邮件链接;
- App 表单;
- 客服窗口;
- 空投页面;
- 钱包升级页面;
- 他人提供的二维码。
只有在自己的设备上恢复钱包时,才应输入助记词。
2. 官方不会主动索要敏感信息
凡是主动联系你并索要以下信息的,基本都是骗子:
- 助记词;
- 私钥;
- 密码;
- 验证码;
- 完整截图;
- 钱包恢复权限。
3. 不随意点击社群链接
不要轻易点击社群或私信中的链接,尤其是:
- 空投;
- 钱包升级;
- 收益活动;
- 免费领取;
- 账户异常提醒;
- 客服协助。
如果确实需要访问官网,应手动输入官方域名。
4. 转账前核对地址
每次转账前应仔细核对:
- 收款地址;
- 网络类型;
- 合约地址;
- 转账金额;
- 资产类型。
警惕剪贴板劫持恶意软件。
大额转账前,建议先进行小额测试。
5. 警惕高收益与限时话术
常见诈骗话术包括:
- 限时领取;
- 高额回报;
- 官方空投;
- 内部机会;
- 立即导入钱包;
- 授权无限额度;
- 激活资产。
任何要求导入钱包、授权资产、签署高额权限的操作,都应高度怀疑。
六、安全总结
比特派私钥保护的核心可以概括为三点:
1. 离线备份
助记词必须离线保存,优先使用纸笔或金属备份。
2. 绝不外泄
助记词、私钥、密码、验证码都不能告诉任何人。
3. 警惕钓鱼
不要相信任何要求你输入助记词、授权资产或点击链接的请求。
自托管钱包的安全,取决于用户自己的安全意识。
把助记词牢牢掌握在自己手中,把“零信任”变成习惯,才能真正实现资产安全可控。