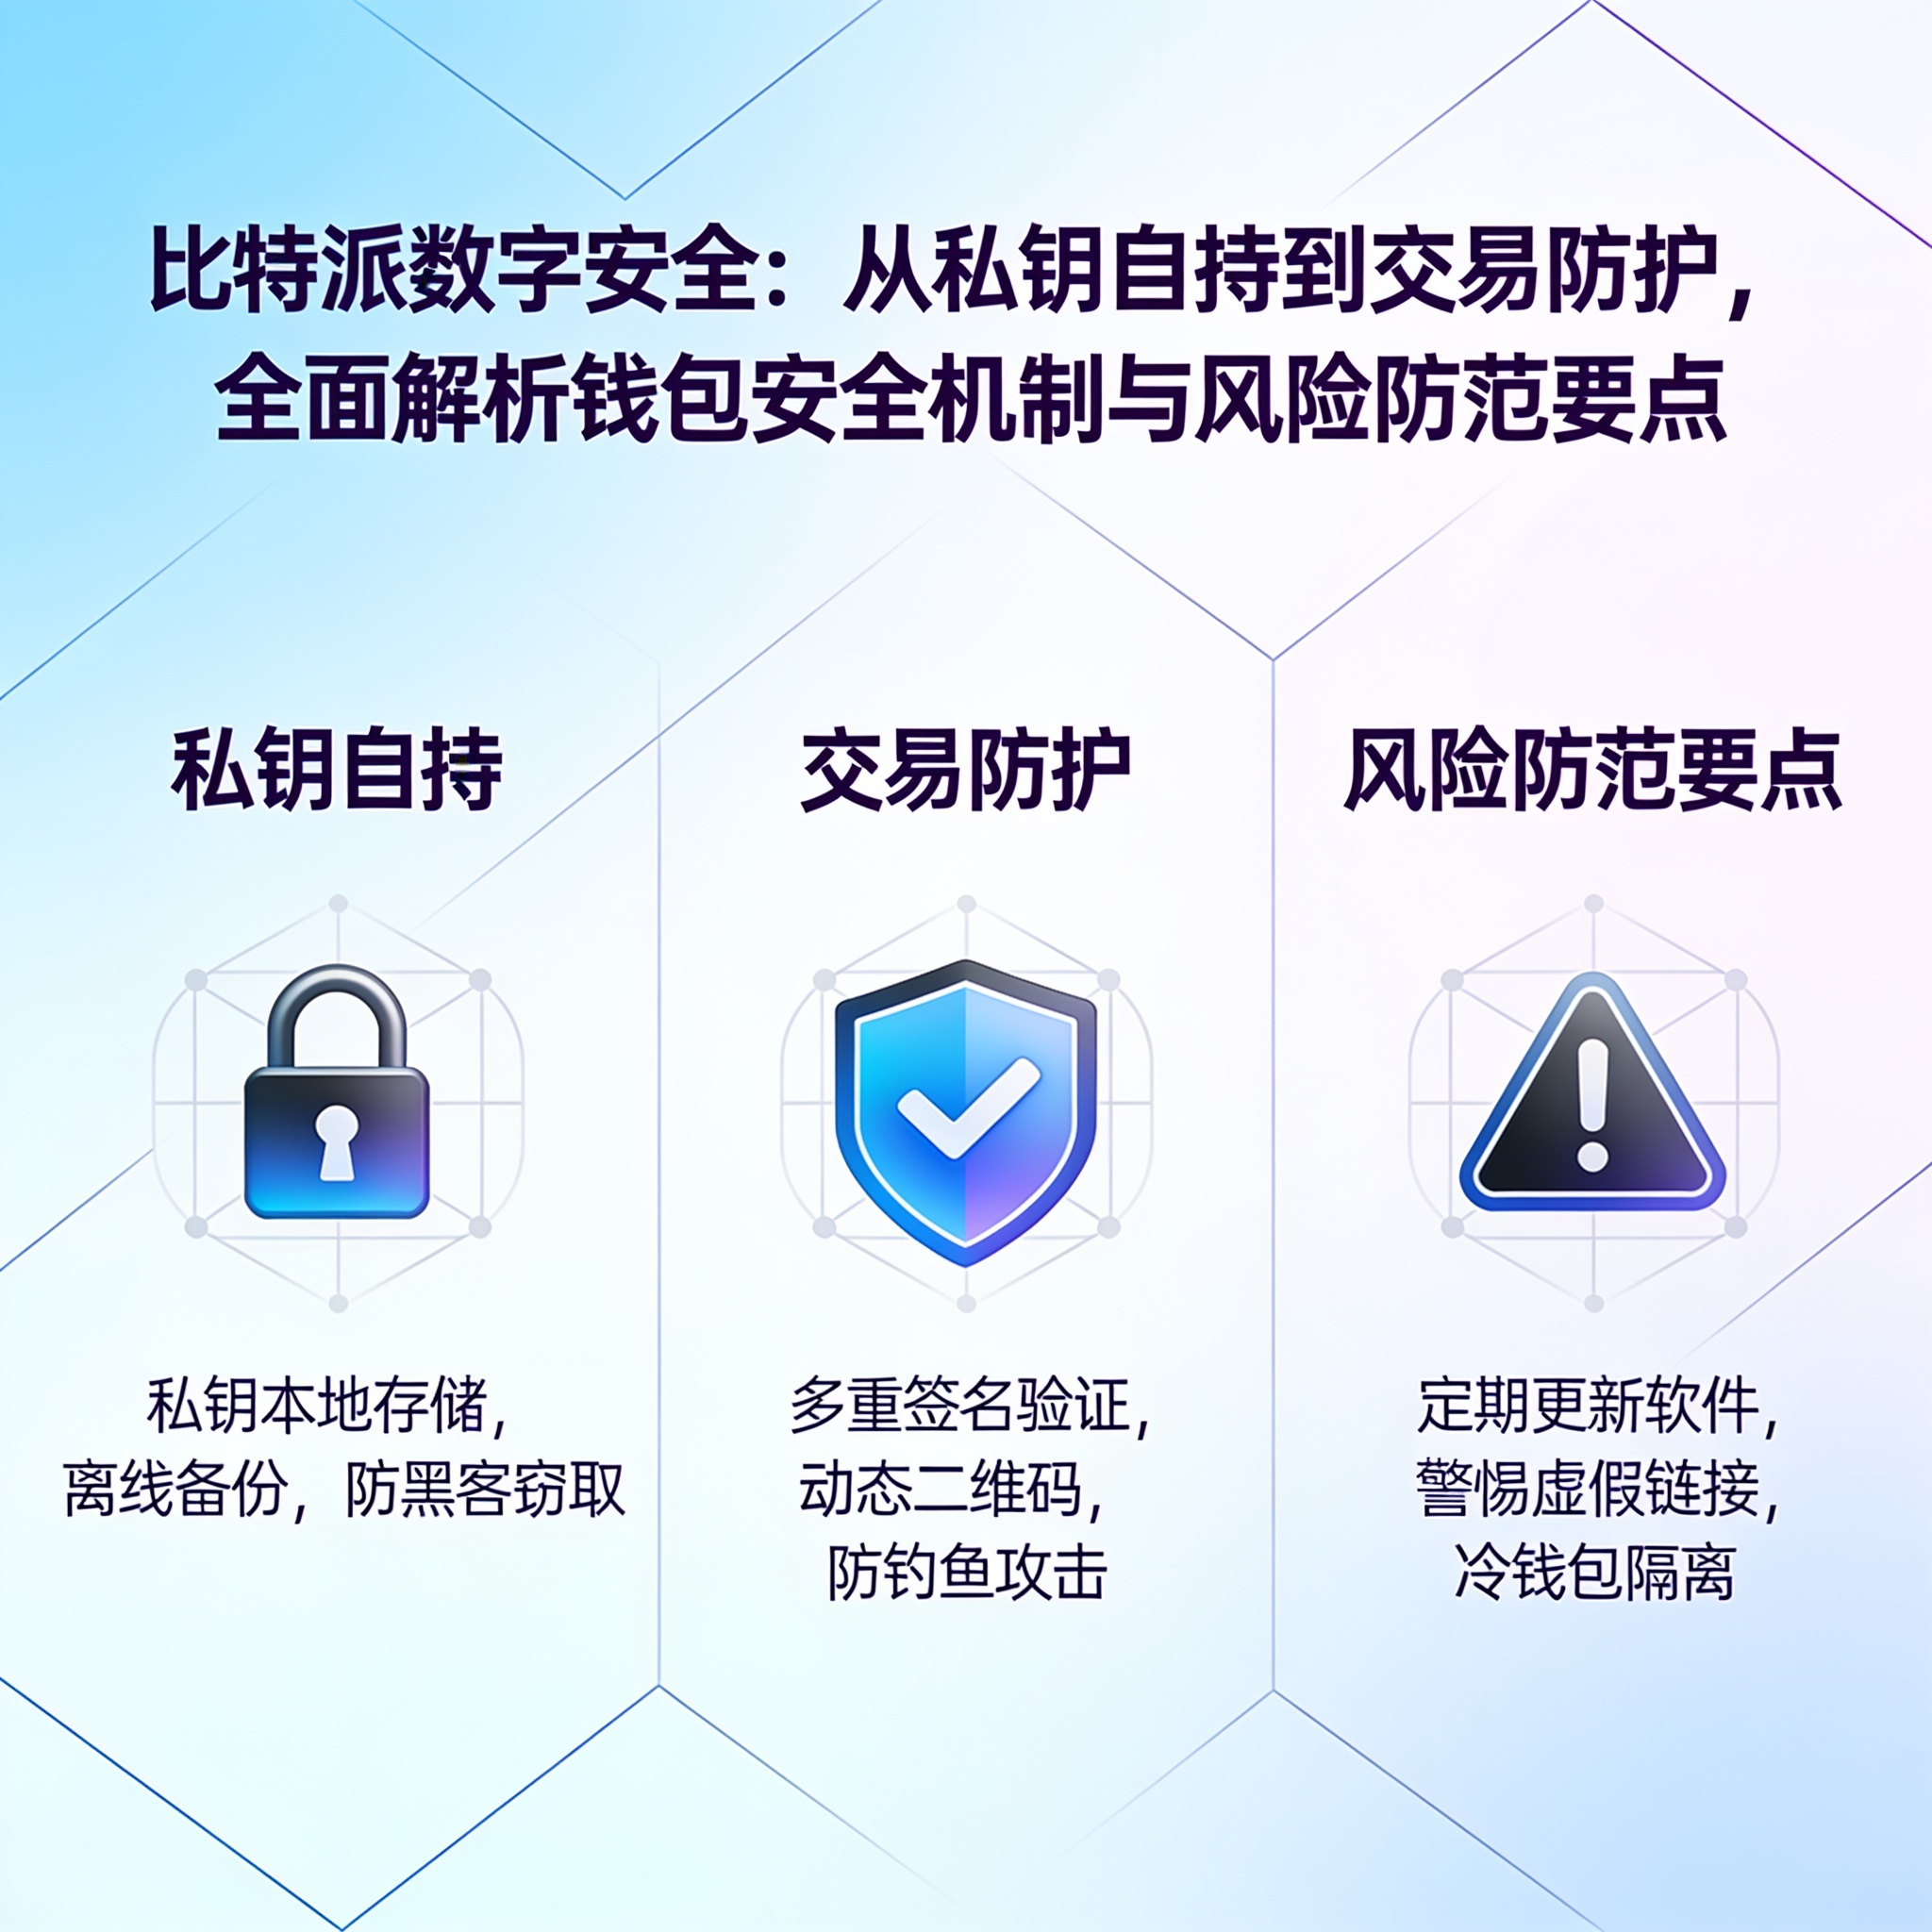
比特派数字安全:从私钥自持到交易防护,全面解析钱包安全机制与风险防范要点比特派钱包安全机制与风险防范要点

# 比特派数字安全:从私钥自持到交易防护,全面解析钱包安全机制与风险防范要点
随着加密资产市场的持续发展,数字钱包作为用户与区块链世界交互的核心入口,其安全性直接关系到资产存亡。比特派(Bitpie)作为一款支持多链资产管理的去中心化钱包,在私钥管理、交易签名、风险提示等方面构建了多层防护体系。然而,工具的安全机制再完善,也无法替代用户自身的安全意识。本文将从私钥自持、钱包架构、交易防护及常见风险四个维度,系统解析比特派的安全逻辑与使用要点。
## 一、私钥自持:安全模型的根基
比特派采用去中心化架构,私钥在用户设备本地生成并加密存储,不上传服务器。这意味着用户对资产拥有完全控制权,同时也意味着“丢失私钥即丢失资产”的责任完全由用户承担。比特派通过助记词(通常为12个英文单词)备份机制,让用户可以在设备丢失或损坏时恢复钱包。助记词等同于私钥的明文形式,一旦泄露,任何人都可完全控制钱包资产。
因此,私钥自持的第一原则是:助记词必须离线保存,绝不截图、不存储在联网设备、不通过任何通讯工具传输。建议使用纸质抄写并存放于安全物理位置,或使用金属助记词板防火防水保存。同时,比特派支持设置钱包密码与支付密码,形成“设备锁+钱包密码+支付密码”的多层验证,但需明确:这些密码仅保护本地访问,不能替代助记词的备份责任。
## 二、钱包架构与本地加密机制
比特派在本地对私钥进行加密存储,密钥派生与签名操作均在设备端完成,服务器不接触私钥明文。这种设计降低了中心化服务器被攻破导致大规模泄露的风险,但也将安全边界转移至用户设备。若设备被植入恶意软件、越狱或Root后安装不明应用,私钥仍可能被窃取。
对此,用户应保持操作系统更新,避免安装来源不明的应用,不随意连接公共Wi-Fi进行大额交易。对于大额资产,建议采用冷钱包或硬件钱包方案,将私钥与网络物理隔离。比特派支持观察钱包与硬件钱包配合使用,用户可将冷钱包作为签名设备,热端仅负责构建交易,从而兼顾便利与安全。
## 三、交易防护:从地址校验到风险提示
交易环节是资产流失的高发场景。比特派在转账过程中提供地址格式校验、链类型匹配提示,降低因选错网络或粘贴错误地址导致的资产损失。用户在实际操作中仍需养成“小额测试”习惯:首次向某地址转账时,先发送小额资产确认到账,再进行大额操作。
此外,授权(Approve)操作是DeFi场景中的隐性风险。恶意合约可能通过无限授权转移用户代币。比特派提供授权管理功能,用户应定期检查并撤销不再使用的高风险授权。对于空投诱饵、钓鱼网站仿冒钱包页面等攻击手法,核心防范原则是:不点击不明链接、不导入来源不明的助记词、不在非官方渠道下载应用。任何索要助记词、私钥或要求“验证钱包”的行为,均应视为诈骗。
## 四、常见风险与防范要点
综合来看,比特派用户面临的主要风险包括:助记词泄露、设备被控、钓鱼攻击、恶意授权、转账地址篡改以及社交工程诈骗。防范要点可归纳为:助记词离线保管且永不数字化传输;设备保持干净、应用从官方渠道获取;大额资产冷存储、热钱包仅存放日常小额;交易前核对地址与网络、先小额测试;定期审查授权、及时撤销风险合约;对任何“客服”“空投”“高收益”话术保持警惕。
## 结语
比特派通过私钥本地化、多层密码验证、交易校验与授权管理等机制,为用户提供了较为完整的安全框架。但去中心化钱包的本质是“自己当自己的银行”,安全链条中最薄弱的一环始终是人。唯有将工具的安全机制与个人的操作纪律相结合——离线备份助记词、谨慎对待每一笔交易与每一次授权、持续保持风险意识——才能在享受加密资产便利的同时,真正守住自己的数字财富。
# 比特派数字安全:从私钥自持到交易防护,全面解析钱包安全机制与风险防范要点随着加密资产市场的持续发展,数字钱包作为用户与区块链世界交互的核心入口,其安全性直接关系到资产存亡。比特派(Bitpie)作为一款支持多链资产管理的去中心化钱包,在私钥管理、交易签名、风险提示等方面构建了多层防护体系。然而,工具的安全机制再完善,也无法替代用户自身的安全意识。本文将从私钥自持、钱包架构、交易防护及常见风险四个维度,系统解析比特派的安全逻辑与使用要点。
一、私钥自持:安全模型的根基
核心机制
比特派采用去中心化架构,私钥在用户设备本地生成并加密存储,不上传服务器。这意味着用户对资产拥有完全控制权,同时也意味着“丢失私钥即丢失资产”的责任完全由用户承担。
助记词备份机制
比特派通过助记词(通常为12个英文单词)备份机制,让用户可以在设备丢失或损坏时恢复钱包。助记词等同于私钥的明文形式,一旦泄露,任何人都可完全控制钱包资产。
私钥自持的第一原则
助记词必须离线保存,绝不截图、不存储在联网设备、不通过任何通讯工具传输。建议使用纸质抄写并存放于安全物理位置,或使用金属助记词板防火防水保存。
多层验证机制
比特派支持设置钱包密码与支付密码,形成“设备锁+钱包密码+支付密码”的多层验证。但需明确:这些密码仅保护本地访问,不能替代助记词的备份责任。
二、钱包架构与本地加密机制
本地加密设计
比特派在本地对私钥进行加密存储,密钥派生与签名操作均在设备端完成,服务器不接触私钥明文。这种设计降低了中心化服务器被攻破导致大规模泄露的风险,但也将安全边界转移至用户设备。
设备安全隐患
若设备被植入恶意软件、越狱或Root后安装不明应用,私钥仍可能被窃取。对此,用户应保持操作系统更新,避免安装来源不明的应用,不随意连接公共Wi-Fi进行大额交易。
大额资产建议方案
对于大额资产,建议采用冷钱包或硬件钱包方案,将私钥与网络物理隔离。比特派支持观察钱包与硬件钱包配合使用,用户可将冷钱包作为签名设备,热端仅负责构建交易,从而兼顾便利与安全。
三、交易防护:从地址校验到风险提示
地址校验与链匹配
交易环节是资产流失的高发场景。比特派在转账过程中提供地址格式校验、链类型匹配提示,降低因选错网络或粘贴错误地址导致的资产损失。
小额测试习惯
用户在实际操作中仍需养成“小额测试”习惯:首次向某地址转账时,先发送小额资产确认到账,再进行大额操作。
授权(Approve)风险
授权操作是DeFi场景中的隐性风险。恶意合约可能通过无限授权转移用户代币。比特派提供授权管理功能,用户应定期检查并撤销不再使用的高风险授权。
防范钓鱼与诈骗
对于空投诱饵、钓鱼网站仿冒钱包页面等攻击手法,核心防范原则是:
- 不点击不明链接
- 不导入来源不明的助记词
- 不在非官方渠道下载应用
任何索要助记词、私钥或要求“验证钱包”的行为,均应视为诈骗。
四、常见风险与防范要点
主要风险类型
综合来看,比特派用户面临的主要风险包括:
- 助记词泄露
- 设备被控
- 钓鱼攻击
- 恶意授权
- 转账地址篡改
- 社交工程诈骗
防范要点归纳
- 助记词管理:离线保管且永不数字化传输
- 设备安全:保持干净、应用从官方渠道获取
- 资产分层:大额资产冷存储、热钱包仅存放日常小额
- 交易谨慎:交易前核对地址与网络、先小额测试
- 授权审查:定期审查授权、及时撤销风险合约
- 警惕话术:对任何“客服”“空投”“高收益”话术保持警惕
结语
比特派通过私钥本地化、多层密码验证、交易校验与授权管理等机制,为用户提供了较为完整的安全框架。但去中心化钱包的本质是“自己当自己的银行”,安全链条中最薄弱的一环始终是人。唯有将工具的安全机制与个人的操作纪律相结合——离线备份助记词、谨慎对待每一笔交易与每一次授权、持续保持风险意识——才能在享受加密资产便利的同时,真正守住自己的数字财富。