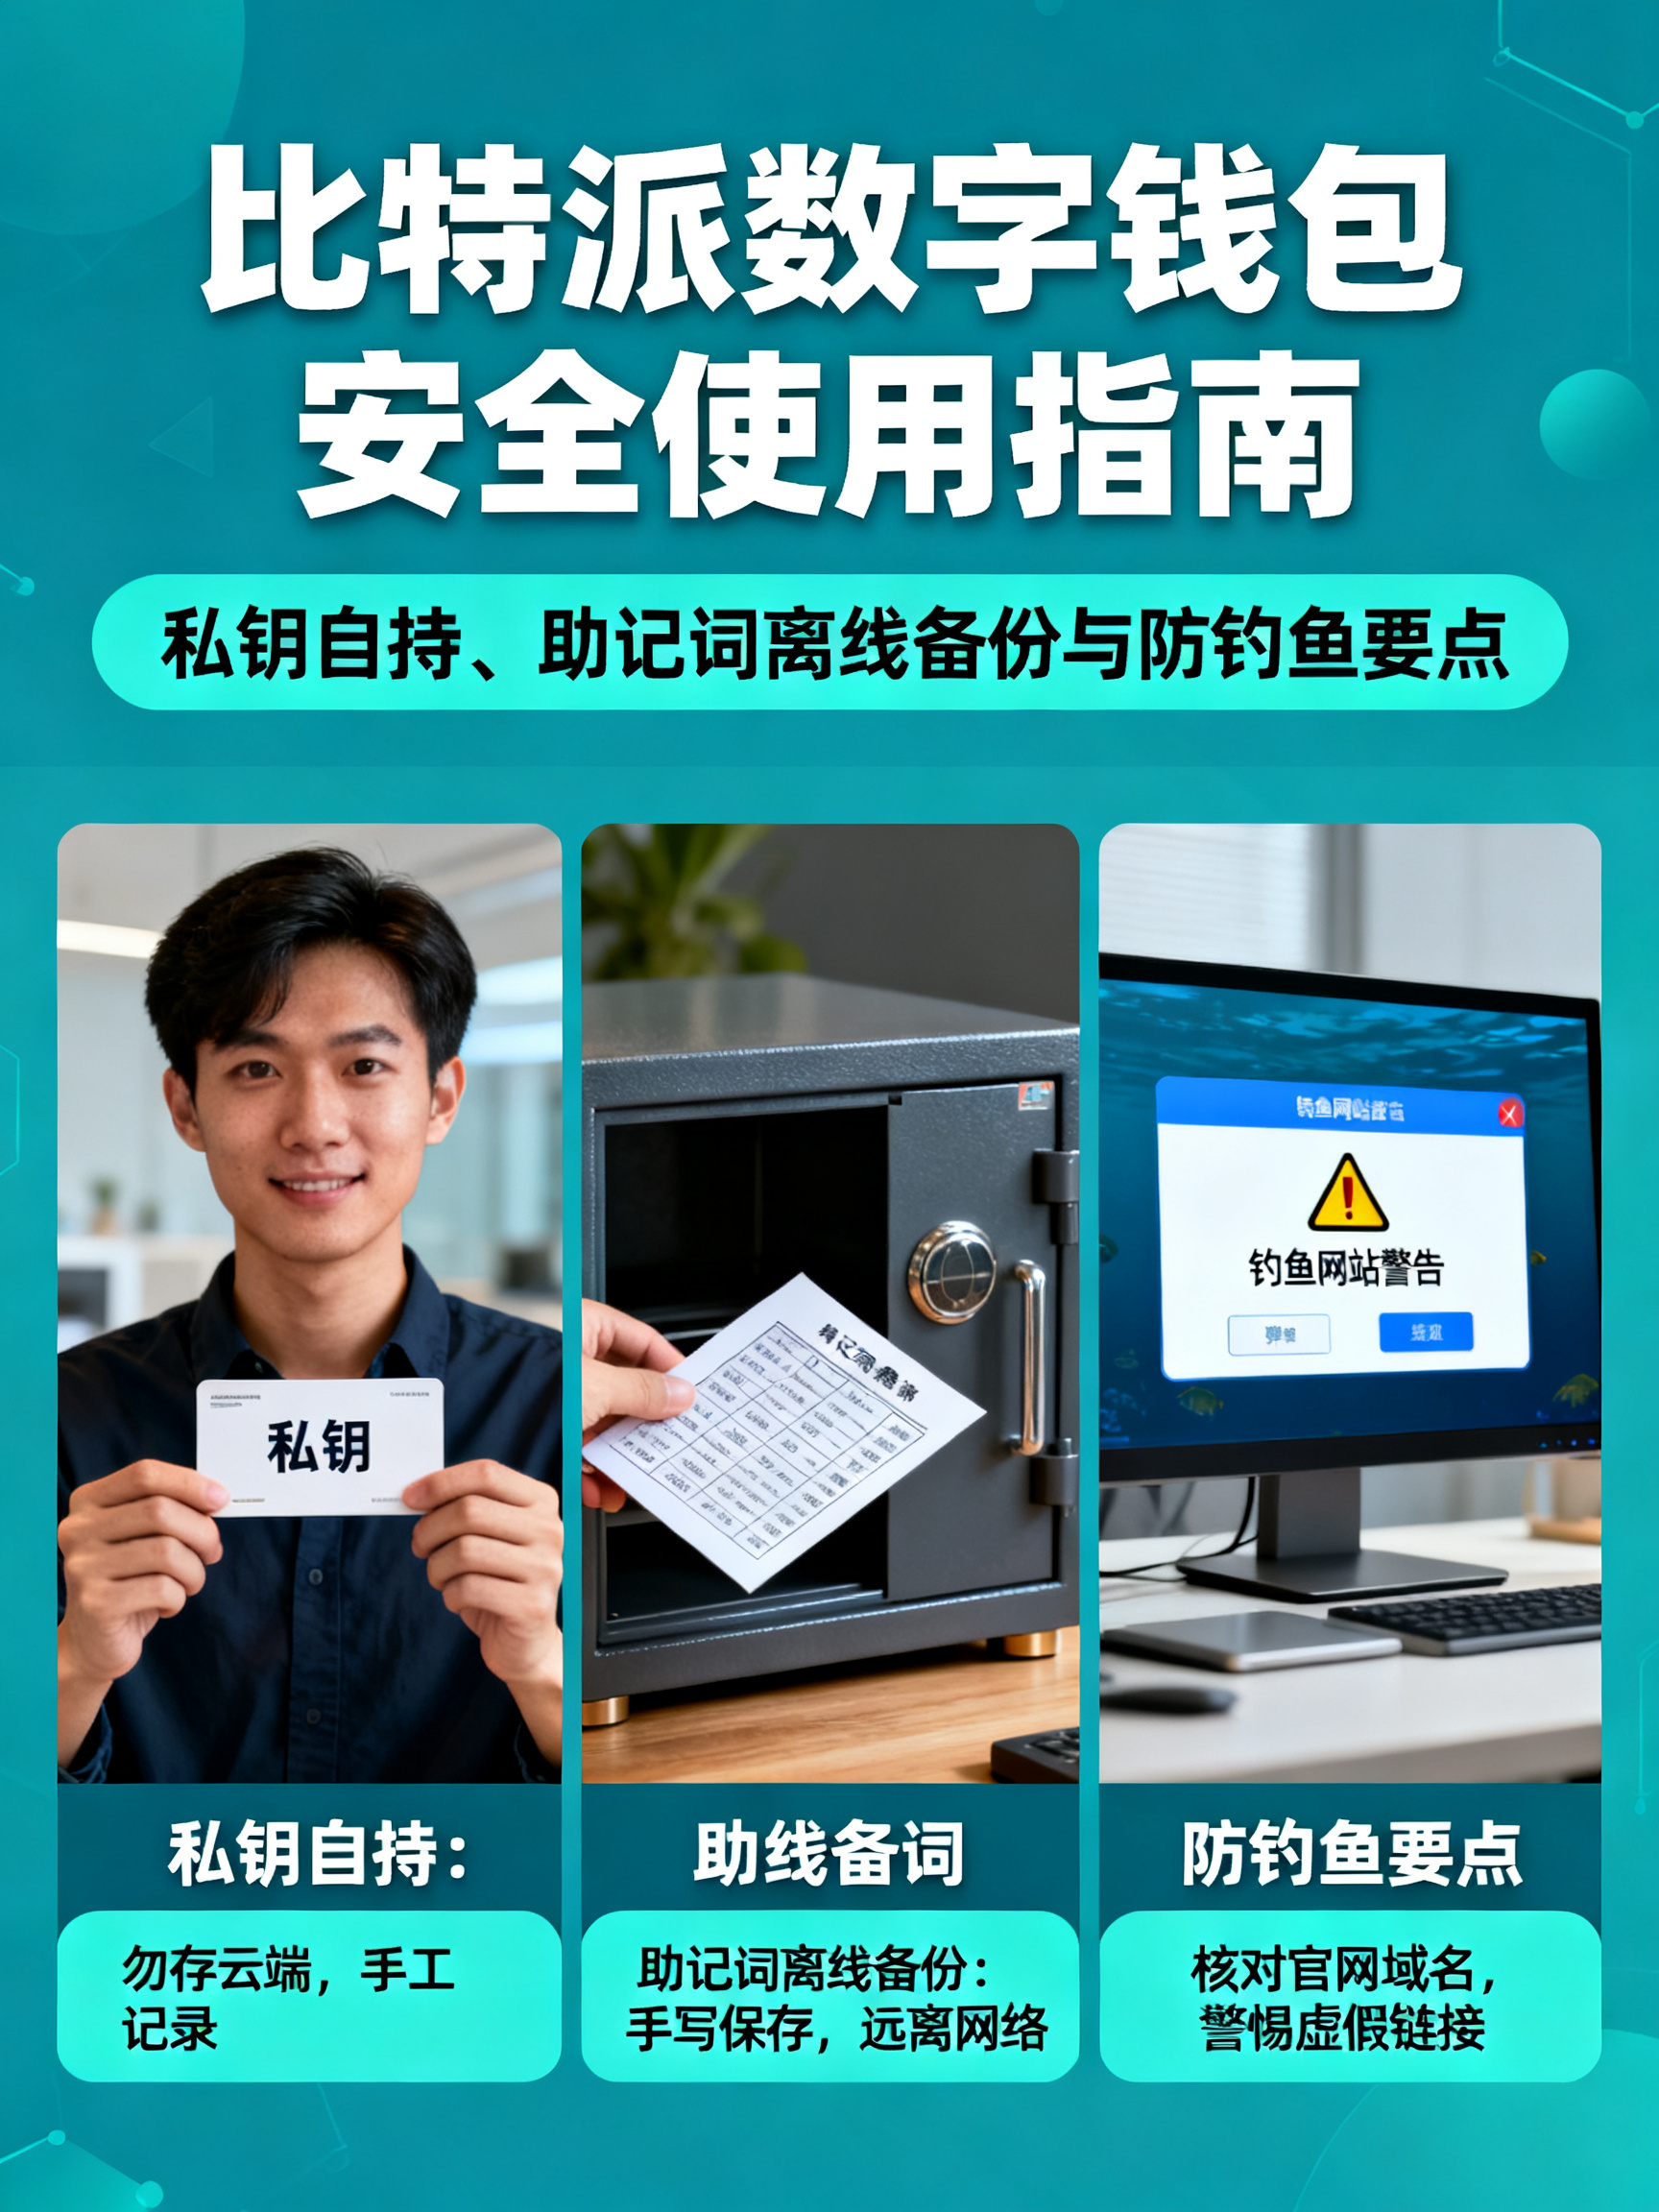
比特派数字钱包安全使用指南:私钥自持、助记词离线备份与防钓鱼要点比特派钱包安全使用指南

# 比特派数字钱包安全使用指南:私钥自持、助记词离线备份与防钓鱼要点
在加密货币世界里,钱包不仅是资产的容器,更是私钥的管理工具。比特派(Bitpie)作为一款支持多链、多币种的主流去中心化钱包,其安全性在很大程度上取决于用户的使用习惯。本文将从私钥自持、助记词离线备份和防钓鱼三个核心维度,梳理比特派钱包的安全使用要点,帮助你真正掌握资产的控制权。
## 一、理解私钥自持:钱包的本质是"钥匙"
比特派属于去中心化钱包,其核心特征是私钥由用户本地生成并保存在设备上,服务方不托管、不备份、不掌握用户的私钥。这意味着:
- **资产控制权完全归你**:谁能掌握私钥,谁就能支配对应地址上的资产。钱包App只是"钥匙管理器",而不是"银行账户"。
- **丢失即不可找回**:一旦私钥或助记词丢失,且没有备份,任何官方客服都无法帮你恢复资产。这是去中心化的代价,也是其安全性的来源。
- **不要泄露任何私钥信息**:私钥、助记词、Keystore文件及其密码,都属于"最高机密"。任何索要这些信息的人或平台,无论理由多么合理,都应视为诈骗。
使用比特派时,建议开启App内的密码锁、指纹/面容解锁,并妥善保管设备本身,避免手机丢失或被他人物理接触。
## 二、助记词离线备份:一次做对,终身受益
助记词(通常为12或24个英文单词)是恢复钱包的唯一凭证,其重要性等同于私钥本身。备份助记词的核心原则只有一条:**离线、物理、多处、保密**。
具体操作建议:
1. **手写抄录,不用截图**:创建钱包时,比特派会展示助记词。请用纸笔逐词抄写,核对顺序和拼写。切勿截图、拍照、复制到剪贴板或存入云笔记、微信收藏、邮箱草稿。
2. **绝不联网存储**:助记词一旦出现在联网设备(手机相册、电脑文档、云盘)中,就有被木马、钓鱼软件或云端泄露风险捕获的可能。
3. **物理介质多点备份**:可将助记词抄写在两张纸上,分别存放在不同地点(如家中保险柜与可信亲属处),或使用金属助记词板防火防水。避免单点损坏导致永久丢失。
4. **验证备份有效性**:备份完成后,可在比特派中通过"恢复钱包"流程(在另一台干净设备或卸载重装后)输入助记词,确认能正确恢复地址,再转入大额资产。
5. **警惕"助记词验证"骗局**:任何网站、客服、空投活动要求你输入助记词"验证钱包",都是钓鱼。助记词只应在钱包App自身的恢复界面中输入。
## 三、防钓鱼要点:识别伪装,守住入口
钓鱼攻击是加密用户资产损失的高发原因。比特派用户应重点防范以下几类场景:
- **假App与假官网**:只从比特派官方网站或官方应用商店页面下载App,核对开发者信息与下载量。不要点击搜索引擎广告位、社群转发的"下载链接"。安装前可对比官方公布的安装包哈希值(如官方提供)。
- **假客服与假社群**:官方客服不会主动私聊你,不会索要助记词、私钥、验证码,也不会让你"远程协助"操作钱包。遇到自称"比特派官方"的Telegram、微信、QQ联系人,一律先通过官网渠道核实。
- **假空投与假签名**:不要随意连接不明DApp、扫描来历不明的二维码、签署看不懂的链上授权。恶意授权可能转走你的代币。签名前仔细核对交易内容,定期在链上工具中检查并取消不必要的授权。
- **假网址与同形字**:钓鱼网站常用相似域名(如把字母o换成数字0)。访问任何与钱包相关的网站前,手动输入或使用书签,不轻信聊天中发来的链接。
- **假"钱包升级/迁移"通知**:任何要求你"导入助记词到新版本""迁移到安全钱包"的弹窗或消息,都应高度警惕,先到官方渠道确认真伪。
此外,建议将大额资产存放在长期不联网的冷钱包或离线设备中,比特派热钱包只保留日常小额资金;转账前先小额测试,确认地址无误后再转大额。
## 结语
比特派钱包的安全性,最终取决于"私钥是否只属于你、助记词是否只存在于离线介质、入口是否只来自官方渠道"这三件事。私钥自持意味着责任自担,助记词离线备份意味着为最坏情况留后路,防钓鱼意味着不给攻击者任何可乘之机。把这三条落实到每一次创建钱包、每一次备份、每一次点击中,你才能真正成为自己资产的主人。
# 比特派数字钱包安全使用指南:私钥自持、助记词离线备份与防钓鱼要点引言
在加密货币世界里,钱包不仅是资产的容器,更是私钥的管理工具。比特派(Bitpie)作为一款支持多链、多币种的主流去中心化钱包,其安全性在很大程度上取决于用户的使用习惯。
本文从三个核心维度梳理比特派钱包的安全使用要点:
- 私钥自持
- 助记词离线备份
- 防钓鱼
帮助你真正掌握资产的控制权。
一、私钥自持:钱包的本质是"钥匙"
1.1 核心原理
比特派属于去中心化钱包,私钥由用户本地生成并保存在设备上。服务方不托管、不备份、不掌握用户的私钥。
1.2 三条铁律
-
资产控制权完全归你。 谁能掌握私钥,谁就能支配对应地址上的资产。钱包 App 只是"钥匙管理器",而非"银行账户"。
-
丢失即不可找回。 一旦私钥或助记词丢失且没有备份,任何官方客服都无法帮你恢复资产。这是去中心化的代价,也是其安全性的来源。
-
绝不泄露任何私钥信息。 私钥、助记词、Keystore 文件及其密码,均属"最高机密"。任何索要这些信息的人或平台,无论理由多么合理,都应视为诈骗。
1.3 日常防护建议
- 开启 App 内的密码锁。
- 启用指纹或面容解锁。
- 妥善保管设备本身,避免手机丢失或被他人物理接触。
二、助记词离线备份:一次做对,终身受益
2.1 核心原则
助记词(通常为 12 或 24 个英文单词)是恢复钱包的唯一凭证,重要性等同于私钥本身。备份的核心原则只有一条:
离线、物理、多处、保密。
2.2 五步操作规范
第一步:手写抄录,不用截图。
创建钱包时,比特派会展示助记词。用纸笔逐词抄写,核对顺序和拼写。切勿截图、拍照、复制到剪贴板,或存入云笔记、微信收藏、邮箱草稿。
第二步:绝不联网存储。
助记词一旦出现在联网设备(手机相册、电脑文档、云盘)中,就有被木马、钓鱼软件或云端泄露风险捕获的可能。
第三步:物理介质多点备份。
将助记词抄写在两张纸上,分别存放在不同地点(如家中保险柜与可信亲属处);或使用金属助记词板以防火防水。避免单点损坏导致永久丢失。
第四步:验证备份有效性。
备份完成后,在另一台干净设备上(或卸载重装后)通过"恢复钱包"流程输入助记词,确认能正确恢复地址,再转入大额资产。
第五步:警惕"助记词验证"骗局。
任何网站、客服、空投活动要求你输入助记词"验证钱包",都是钓鱼。助记词只应在钱包 App 自身的恢复界面中输入。
三、防钓鱼要点:识别伪装,守住入口
钓鱼攻击是加密用户资产损失的高发原因。以下按场景逐一说明。
3.1 假 App 与假官网
- 只从比特派官方网站或官方应用商店页面下载 App。
- 核对开发者信息与下载量。
- 不点击搜索引擎广告位、社群转发的"下载链接"。
- 安装前可对比官方公布的安装包哈希值(如官方提供)。
3.2 假客服与假社群
- 官方客服不会主动私聊你。
- 官方客服不会索要助记词、私钥、验证码。
- 官方客服不会让你"远程协助"操作钱包。
- 遇到自称"比特派官方"的 Telegram、微信、QQ 联系人,一律先通过官网渠道核实。
3.3 假空投与假签名
- 不随意连接不明 DApp。
- 不扫描来历不明的二维码。
- 不签署看不懂的链上授权(恶意授权可能转走你的代币)。
- 签名前仔细核对交易内容。
- 定期在链上工具中检查并取消不必要的授权。
3.4 假网址与同形字
- 钓鱼网站常用相似域名(如把字母 o 换成数字 0)。
- 访问任何与钱包相关的网站前,手动输入地址或使用书签。
- 不轻信聊天中发来的链接。
3.5 假"钱包升级 / 迁移"通知
- 任何要求你"导入助记词到新版本"或"迁移到安全钱包"的弹窗、消息,都应高度警惕。
- 先到官方渠道确认真伪,再做任何操作。
3.6 资金分层与转账习惯
- 大额资产存放在长期不联网的冷钱包或离线设备中。
- 比特派热钱包只保留日常小额资金。
- 转账前先小额测试,确认地址无误后再转大额。
结语
比特派钱包的安全性,最终取决于三件事:
| 维度 | 核心要求 |
|---|---|
| 私钥自持 | 私钥只属于你 |
| 助记词备份 | 只存在于离线介质 |
| 防钓鱼 | 入口只来自官方渠道 |
私钥自持意味着责任自担;助记词离线备份意味着为最坏情况留后路;防钓鱼意味着不给攻击者任何可乘之机。
把这三条落实到每一次创建钱包、每一次备份、每一次点击中,你才能真正成为自己资产的主人。