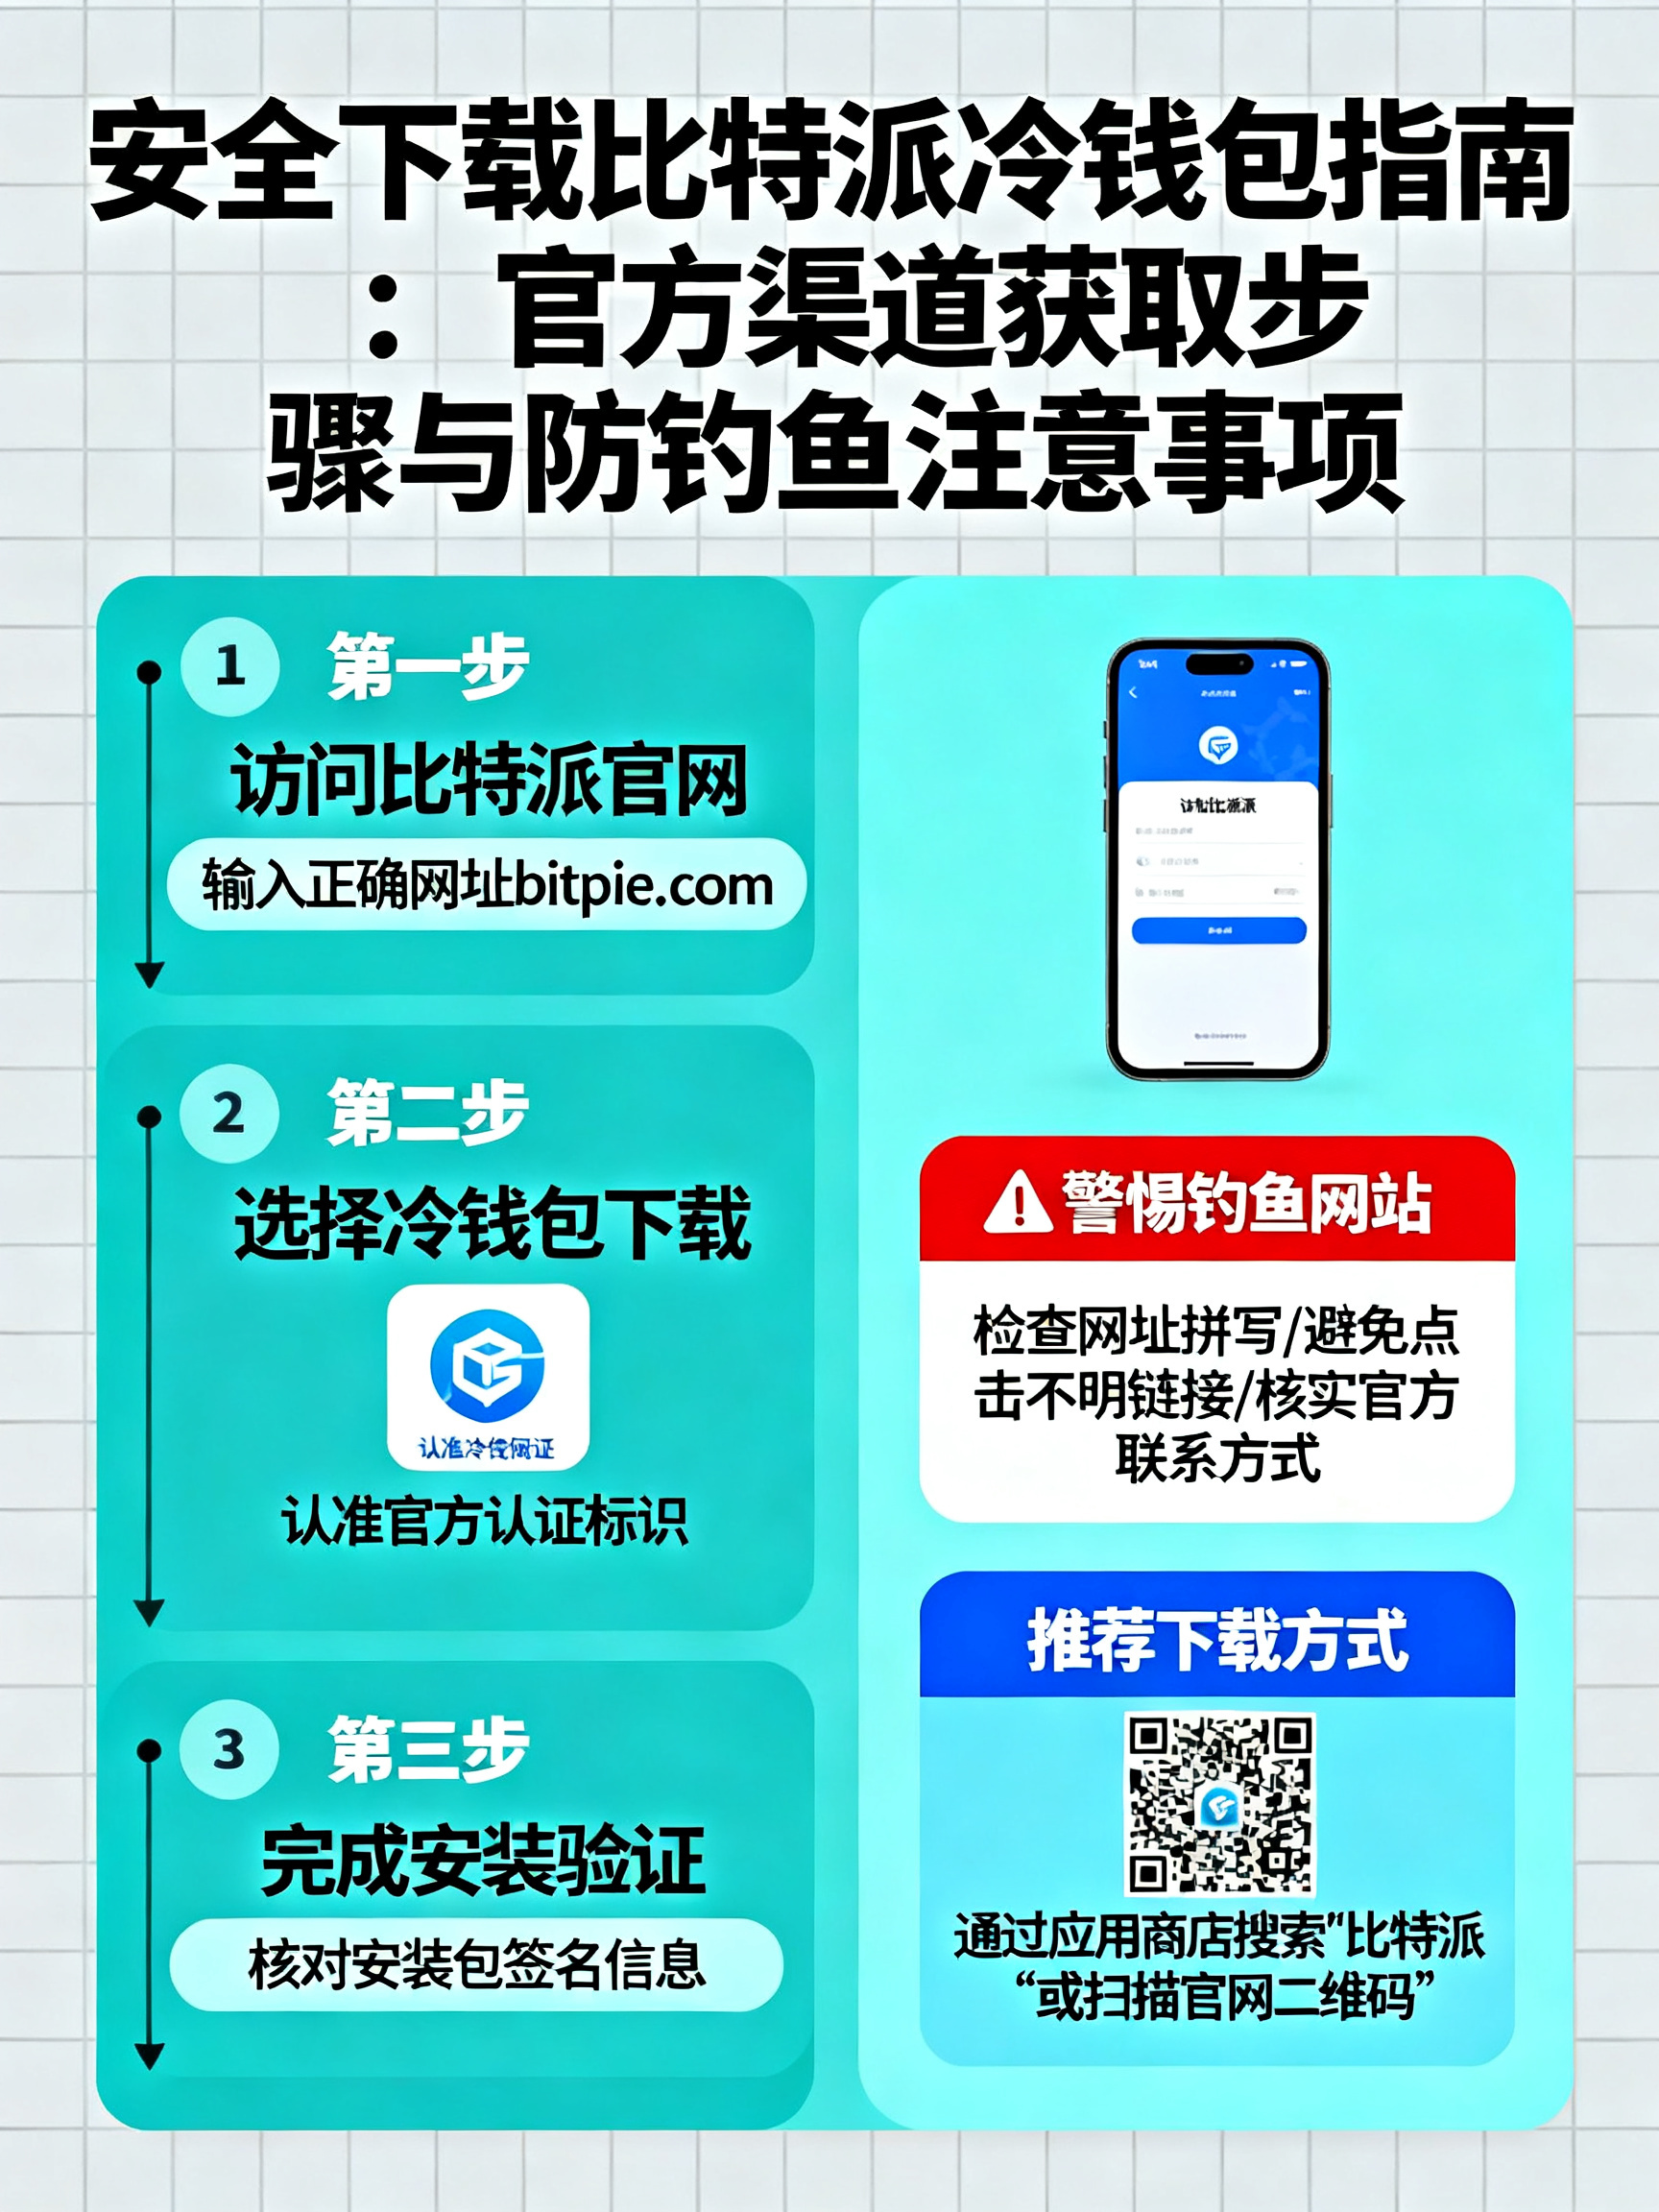
安全下载比特派冷钱包指南:官方渠道获取步骤与防钓鱼注意事项比特派冷钱包安全下载与防钓鱼指南

# 安全下载比特派冷钱包指南:官方渠道获取步骤与防钓鱼注意事项
## 引言
随着加密货币市场的持续发展,数字资产安全问题日益受到重视。比特派(Bitpie)作为一款广受认可的多链钱包,其冷钱包功能为用户提供了更高层次的资产保护方案。然而,网络上充斥着大量仿冒应用和钓鱼网站,稍有不慎便可能导致私钥泄露、资产损失。本文将详细介绍如何通过官方渠道安全下载比特派冷钱包,并梳理关键的防钓鱼注意事项,帮助用户筑牢资产安全的第一道防线。
## 一、为什么必须从官方渠道下载
冷钱包的核心价值在于"离线保管私钥",但这一前提建立在软件本身可信的基础之上。如果用户下载的是被篡改的仿冒版本,攻击者可能在应用内植入恶意代码,在生成助记词或签名交易时窃取敏感信息。此类攻击具有极强的隐蔽性——界面与正版几乎无异,用户往往在资产被盗后才察觉异常。
因此,下载环节是整个安全链条中最基础也最关键的一环。坚持"只从官方渠道获取"这一原则,可以规避绝大多数供应链攻击风险。
## 二、官方渠道获取步骤
**第一步:确认官方网址**
访问比特派官方网站是获取正版应用的唯一推荐途径。请通过可信来源(如项目官方社交媒体账号、知名行业媒体公告)核实官网域名,建议将官网地址加入浏览器书签,避免每次通过搜索引擎查找——搜索引擎结果中常混有付费推广的仿冒站点。
**第二步:根据设备类型选择下载方式**
- **iOS 用户**:建议通过 App Store 搜索"比特派"下载,下载前核对开发者信息与应用评分、评论数量,避免下载名称相似的山寨应用。
- **Android 用户**:从官网下载 APK 安装包时,务必核对页面提供的安装包哈希值(如有),并在安装前确认系统未提示"未知来源"风险异常。部分安卓应用商店存在仿冒版本,建议优先使用官网直链。
- **硬件冷钱包用户**:若配合硬件设备使用,应通过硬件厂商官方渠道购买设备,并按照官方文档完成初始化与配对。
**第三步:安装后验证**
首次打开应用后,检查应用内是否有官方公告、版本号是否与官网公布一致。正规应用通常会在"关于"页面提供版本信息与官方联系方式,可用于交叉验证。
## 三、防钓鱼注意事项
**1. 警惕搜索引擎推广链接**
钓鱼网站最常见的传播方式是购买搜索引擎广告位,将仿冒站点置于搜索结果前列。识别要点:核对域名拼写(如将字母"i"替换为"l"、添加多余后缀等),不点击带有"广告"标识的链接。
**2. 防范社交平台钓鱼**
Telegram、微信群、Twitter 等平台常出现冒充官方客服的账号,以"空投""升级""账户异常"为由发送下载链接。请牢记:官方客服不会主动私信索要助记词、私钥或引导用户下载不明文件。
**3. 不扫描来源不明的二维码**
二维码是钓鱼链接的常见载体,尤其在线下场合或群聊中传播的"下载码"风险极高。下载应用时应手动输入官网地址,而非扫描他人提供的二维码。
**4. 助记词绝不触网**
正版比特派在创建钱包时会生成助记词,任何要求用户"在线输入助记词验证"的页面均为钓鱼陷阱。助记词应手写于纸质介质并离线保存,不截图、不存储在联网设备中。
**5. 核对应用权限**
安装后检查应用申请的权限是否合理。钱包类应用通常不需要读取通讯录、短信等敏感权限,若发现异常权限请求,应立即卸载并从官方渠道重新下载。
**6. 保持版本更新**
关注官方渠道发布的版本更新公告,及时升级以获得安全补丁。但更新时同样要通过官方渠道操作,不轻信"第三方推送的更新包"。
## 四、冷钱包使用的补充建议
下载正版应用只是第一步。使用冷钱包时,建议遵循"离线生成、离线签名、联网广播"的分离原则:在永不联网的设备上生成私钥与助记词,交易签名过程保持离线,仅将已签名的交易通过联网设备广播。此外,大额资产建议采用多重签名或分散存储策略,避免单点风险。
## 结语
数字资产的安全没有捷径,唯有在每一个环节保持警惕。从官方渠道下载比特派冷钱包、识别并规避钓鱼陷阱,是保护资产安全的基础功课。希望本指南能帮助读者建立规范的操作习惯,让冷钱包真正成为资产的"安全保险箱",而非风险的入口。安全意识的持续投入,永远是对数字资产最好的保护。
# 安全下载比特派冷钱包指南:官方渠道获取步骤与防钓鱼注意事项引言
随着加密货币市场持续发展,数字资产安全问题日益受到重视。比特派(Bitpie)是一款广受认可的多链钱包,其冷钱包功能为用户提供了更高层次的资产保护方案。
然而,网络上充斥着大量仿冒应用和钓鱼网站,稍有不慎便可能导致私钥泄露、资产损失。本文分四部分说明:
- 为什么必须从官方渠道下载;
- 官方渠道获取的三个步骤;
- 六项防钓鱼注意事项;
- 冷钱包使用的补充建议。
一、为什么必须从官方渠道下载
1. 冷钱包的安全前提
冷钱包的核心价值在于“离线保管私钥”,但这一前提建立在软件本身可信的基础之上。
2. 仿冒版本的攻击原理
如果用户下载的是被篡改的仿冒版本,攻击者可能在应用内植入恶意代码,在生成助记词或签名交易时窃取敏感信息。
3. 攻击的隐蔽性
此类攻击具有极强的隐蔽性:
- 界面与正版几乎无异;
- 用户往往在资产被盗后才察觉异常。
4. 结论
下载环节是整个安全链条中最基础、最关键的一环。坚持“只从官方渠道获取”这一原则,可以规避绝大多数供应链攻击风险。
二、官方渠道获取步骤
第一步:确认官方网址
- 访问比特派官方网站,是获取正版应用的唯一推荐途径。
- 通过可信来源核实官网域名,例如项目官方社交媒体账号、知名行业媒体公告。
- 建议将官网地址加入浏览器书签,避免每次通过搜索引擎查找。
- 原因:搜索引擎结果中常混有付费推广的仿冒站点。
第二步:根据设备类型选择下载方式
iOS 用户
- 通过 App Store 搜索“比特派”下载。
- 下载前核对开发者信息、应用评分与评论数量。
- 避免下载名称相似的山寨应用。
Android 用户
- 从官网下载 APK 安装包。
- 核对页面提供的安装包哈希值(如有)。
- 安装前确认系统未提示“未知来源”风险异常。
- 部分安卓应用商店存在仿冒版本,建议优先使用官网直链。
硬件冷钱包用户
- 通过硬件厂商官方渠道购买设备。
- 按照官方文档完成初始化与配对。
第三步:安装后验证
- 首次打开应用后,检查应用内是否有官方公告。
- 核对版本号是否与官网公布一致。
- 正规应用通常会在“关于”页面提供版本信息与官方联系方式,可用于交叉验证。
三、防钓鱼注意事项
1. 警惕搜索引擎推广链接
- 常见手法:购买搜索引擎广告位,将仿冒站点置于搜索结果前列。
- 识别要点:
- 核对域名拼写,例如将字母“i”替换为“l”、添加多余后缀等;
- 不点击带有“广告”标识的链接。
2. 防范社交平台钓鱼
- 常见平台:Telegram、微信群、Twitter 等。
- 常见手法:冒充官方客服,以“空投”“升级”“账户异常”为由发送下载链接。
- 牢记原则:官方客服不会主动私信索要助记词、私钥,也不会引导用户下载不明文件。
3. 不扫描来源不明的二维码
- 二维码是钓鱼链接的常见载体。
- 线下场合或群聊中传播的“下载码”风险极高。
- 下载应用时应手动输入官网地址,而非扫描他人提供的二维码。
4. 助记词绝不触网
- 正版比特派在创建钱包时会生成助记词。
- 任何要求用户“在线输入助记词验证”的页面,均为钓鱼陷阱。
- 助记词应手写于纸质介质并离线保存,不截图、不存储在联网设备中。
5. 核对应用权限
- 安装后检查应用申请的权限是否合理。
- 钱包类应用通常不需要读取通讯录、短信等敏感权限。
- 若发现异常权限请求,应立即卸载,并从官方渠道重新下载。
6. 保持版本更新
- 关注官方渠道发布的版本更新公告,及时升级以获得安全补丁。
- 更新时同样要通过官方渠道操作。
- 不轻信“第三方推送的更新包”。
四、冷钱包使用的补充建议
1. 遵循分离原则
下载正版应用只是第一步。使用冷钱包时,建议遵循“离线生成、离线签名、联网广播”的分离原则:
- 在永不联网的设备上生成私钥与助记词;
- 交易签名过程保持离线;
- 仅将已签名的交易通过联网设备广播。
2. 分散风险
- 大额资产建议采用多重签名或分散存储策略。
- 避免单点风险。
结语
数字资产的安全没有捷径,唯有在每一个环节保持警惕。
从官方渠道下载比特派冷钱包、识别并规避钓鱼陷阱,是保护资产安全的基础功课。希望本指南能帮助读者建立规范的操作习惯,让冷钱包真正成为资产的“安全保险箱”,而非风险的入口。
安全意识的持续投入,永远是对数字资产最好的保护。