比特派冷钱包入口详解:从官方渠道安全进入冷钱包并完成离线存储与资产防护指南比特派冷钱包安全入口与离线存储指南

# 比特派冷钱包入口详解:从官方渠道安全进入冷钱包并完成离线存储与资产防护指南
在数字资产安全领域,"冷钱包"始终是抵御网络攻击的最后一道防线。比特派(Bitpie)作为老牌多链钱包,其冷钱包功能为用户提供了将私钥彻底隔离于网络的解决方案。然而,许多用户对"如何正确进入冷钱包"存在误区——有人误入钓鱼网站,有人在热钱包中反复操作却始终未实现真正离线。本文将从官方入口识别、冷钱包创建流程、离线签名机制到资产防护要点,系统梳理比特派冷钱包的安全使用路径。
## 一、认准官方入口:安全的第一步
冷钱包的第一道风险不在链上,而在"入口"。攻击者常通过搜索引擎广告、仿冒域名诱导用户下载篡改版应用,一旦私钥在联网环境中生成,冷钱包便名存实亡。
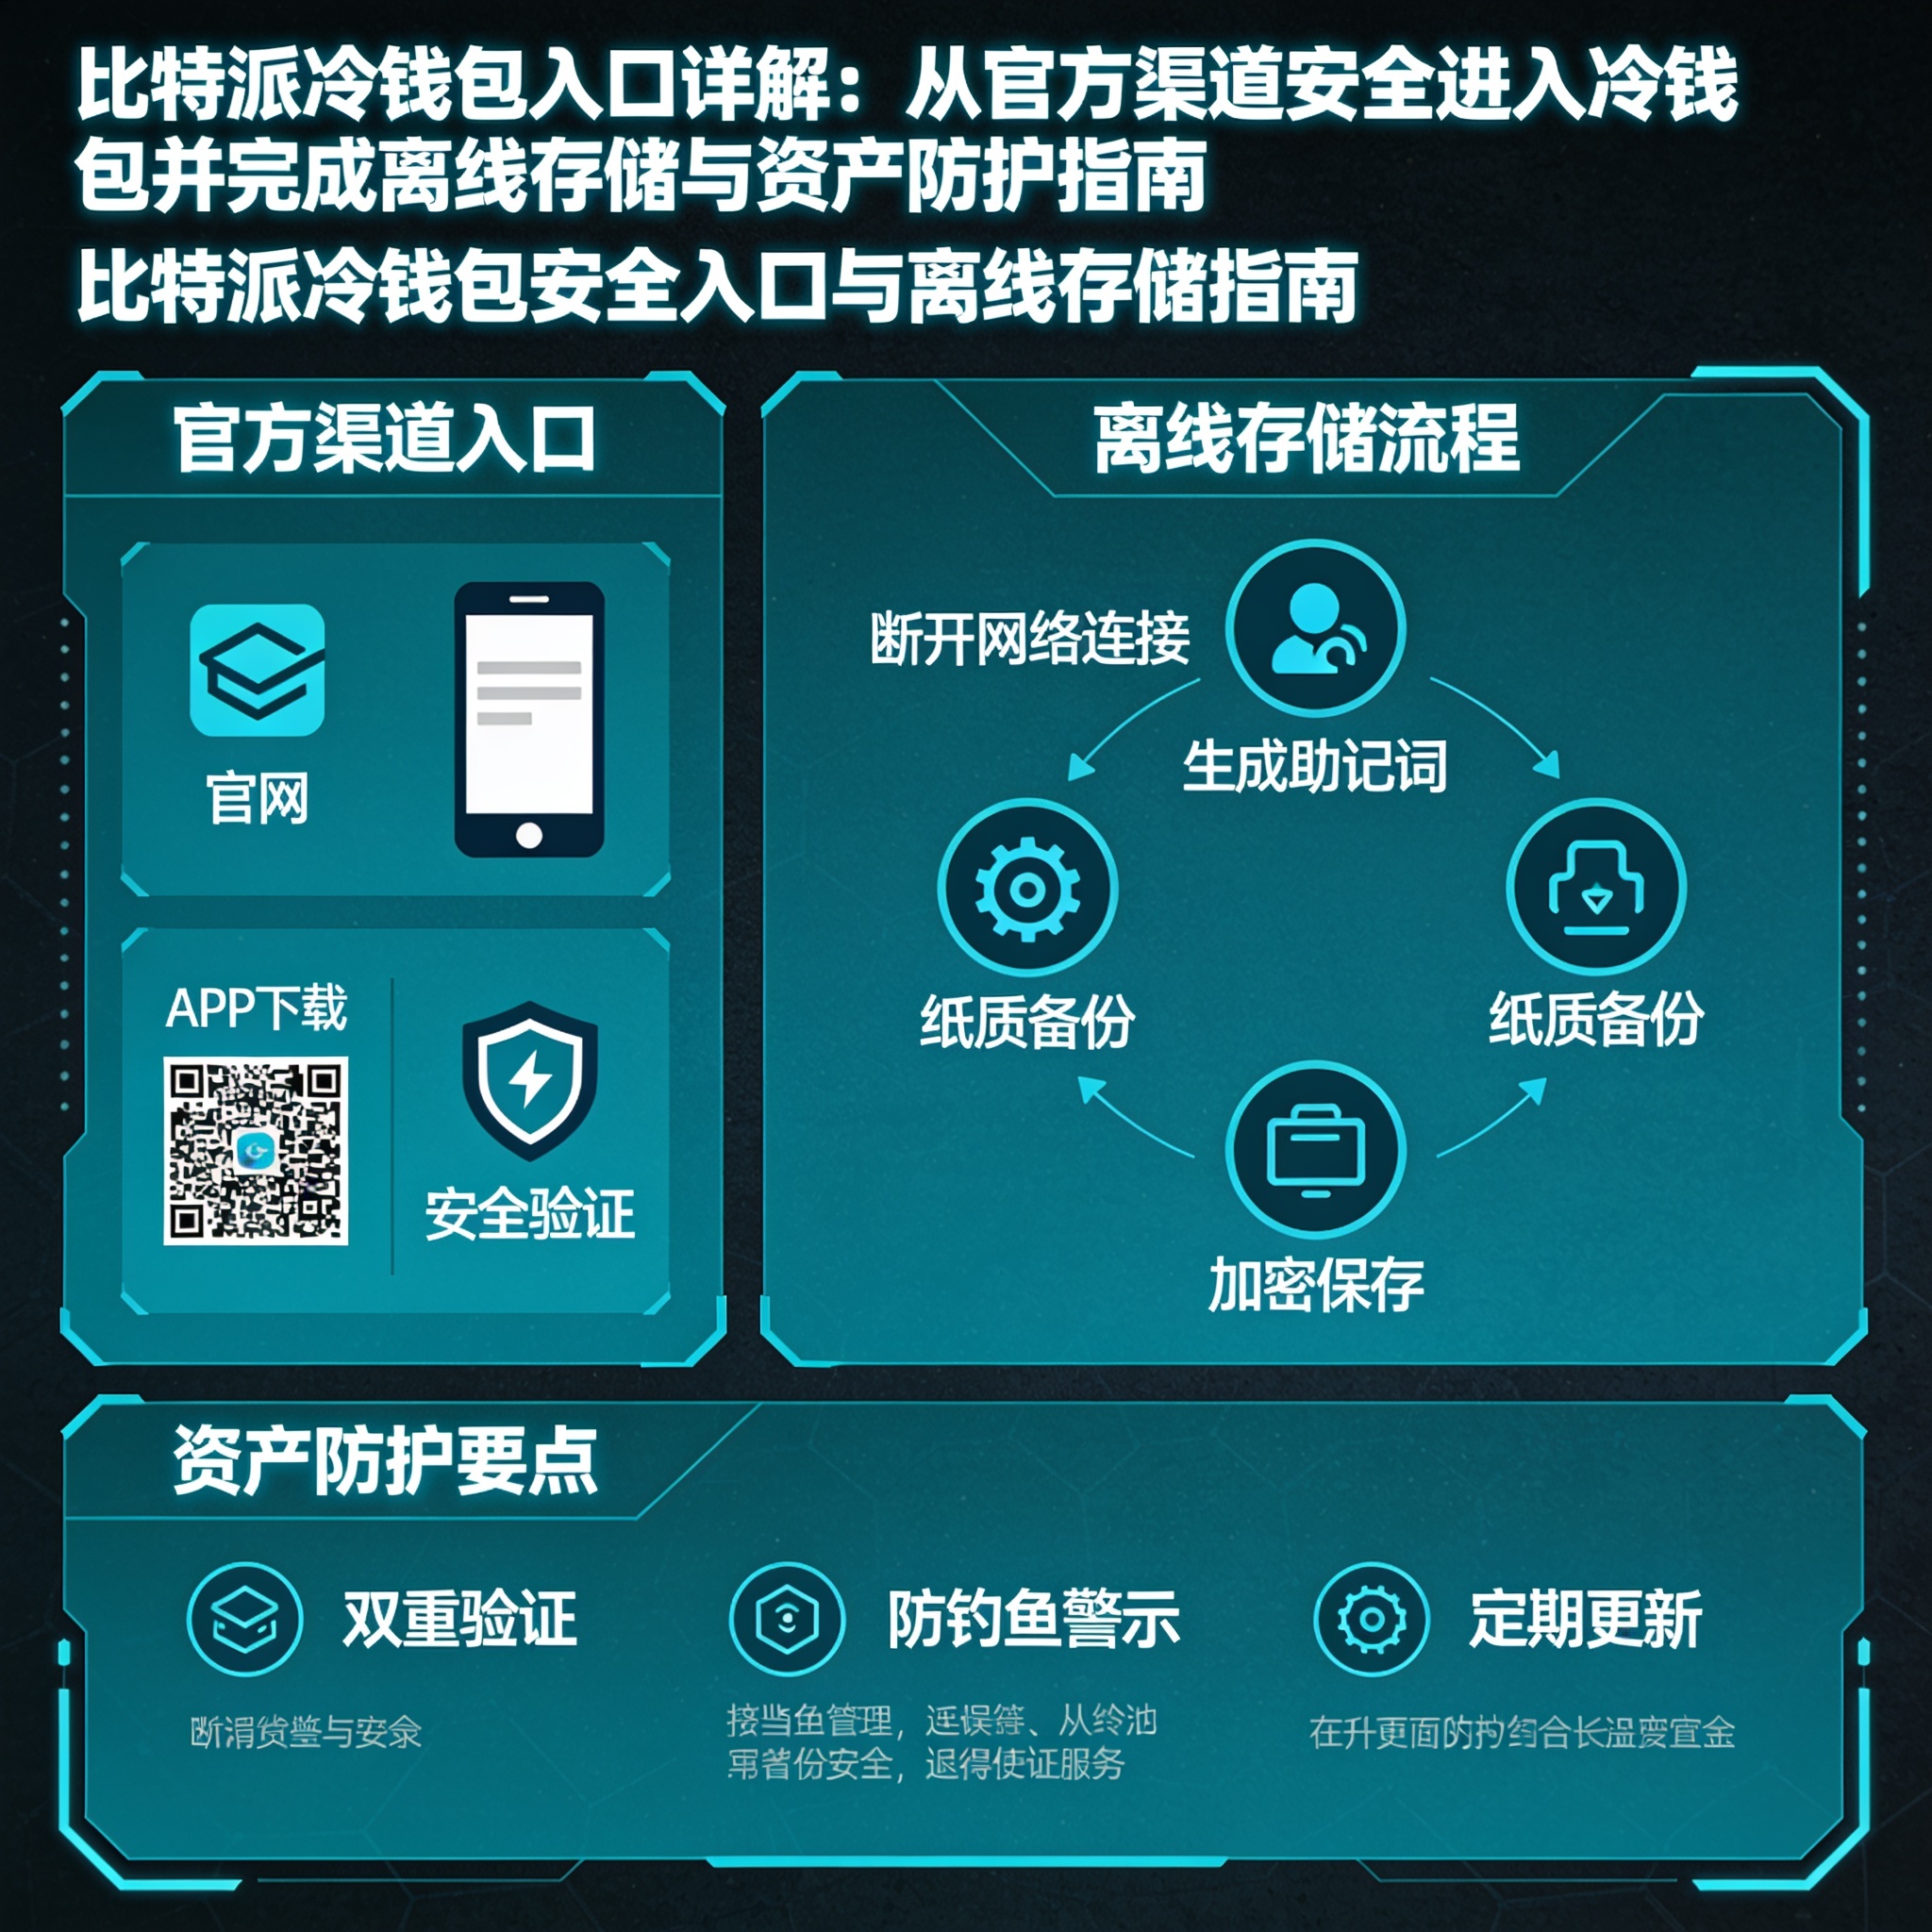
正确做法是:**仅通过比特派官网(bitpie.com)或官方应用商店页面获取客户端**,并在下载后核对应用签名与版本号。官网首页会明确标注最新版本信息,切勿通过第三方论坛、网盘链接或社交媒体私信中的"安装包"进入。对于硬件形态的比特派冷钱包设备,应通过官方渠道购买,避免二手设备被预置恶意固件。
进入应用后,冷钱包入口通常位于"钱包管理"或"资产"页面的显眼位置,标注为"冷钱包""离线钱包"或"观察钱包"相关选项。若界面中出现要求输入助记词、私钥的弹窗,务必警惕——正规冷钱包创建流程中,助记词仅在离线设备本地生成与展示,绝不会主动上传或要求联网验证。
## 二、创建冷钱包:让私钥彻底离线
比特派冷钱包的核心逻辑是"热端观察、冷端签名"。标准流程如下:
1. **在离线设备上创建**:准备一台不联网(或开启飞行模式、移除SIM卡)的备用手机,安装官方比特派应用,选择"创建冷钱包"。此时助记词在本地生成,屏幕展示后需手抄于纸质介质,切勿截图、拍照或存入云笔记。
2. **设置独立密码**:冷钱包密码与热钱包分离,建议使用高强度且未在其他平台复用过的密码。
3. **导出观察钱包**:在冷钱包中生成"观察码"或二维码,由联网的热端设备扫描导入,形成仅含地址、不含私钥的"观察钱包"。此后热端可查看余额与交易记录,但无法发起签名。
这一设计的关键在于:**私钥从未接触网络**。即便热端设备被入侵,攻击者也只能看到公开地址,无法转移资产。
## 三、离线签名:交易的最后一道闸门
当需要转账时,流程变为"热端构造—冷端签名—热端广播":
- 热端观察钱包发起交易,生成未签名交易二维码;
- 冷钱包扫描该二维码,在离线环境中完成签名,生成已签名交易二维码;
- 热端扫描签名结果并广播上链。
整个过程私钥始终停留在离线设备内。需注意:签名前务必在冷钱包屏幕上**逐项核对收款地址与金额**,防范热端被篡改后构造恶意交易。二维码扫描时应确认来源可信,避免扫描来历不明的签名请求。
## 四、资产防护要点:细节决定成败
冷钱包并非"一劳永逸",以下环节同样关键:
- **助记词保管**:采用防火防潮的金属助记词板,分散存放于不同物理位置,绝不数字化存储;
- **设备隔离**:冷钱包设备专机专用,不安装社交、浏览器等联网应用,不插入未知USB设备;
- **固件与版本**:仅通过官方渠道更新,警惕"客服"主动提供的升级链接;
- **小额测试**:首次使用或更换设备后,先以小额资产验证签名与广播流程;
- **定期核对**:通过观察钱包定期比对地址余额,发现异常立即转移资产并排查设备。
## 结语
比特派冷钱包的安全价值,建立在"官方入口可信、私钥离线生成、签名全程隔离"三个支点上。任何一环的疏忽——无论是从非官方渠道下载、在联网环境暴露助记词,还是签名时不核对地址——都可能让冷钱包形同虚设。真正的资产防护,始于对入口的审慎,成于对流程的敬畏。把私钥交给离线设备,把警惕留给自己,才是冷钱包的正确打开方式。
# 比特派冷钱包安全使用指南:从官方入口到资产防护在数字资产安全领域,冷钱包是抵御网络攻击的最后一道防线。比特派(Bitpie)通过“热端观察、冷端签名”的机制,将私钥彻底隔离于网络。本文旨在梳理比特派冷钱包的安全使用路径,避免常见误区。
一、 认准官方入口:安全的第一步
冷钱包的第一道风险通常不在链上,而在“入口”。必须确保客户端与设备的安全性。
1. 规避下载风险
攻击者常通过搜索引擎广告、仿冒域名、第三方论坛或社交媒体私信诱导用户下载篡改版应用。一旦私钥在联网环境中生成,冷钱包便名存实亡。
2. 获取官方渠道
- 软件客户端:仅通过比特派官网(bitpie.com)或官方应用商店页面获取客户端。下载后务必核对应用签名与版本号。切勿通过非官方网盘链接或社交媒体安装包进入。
- 硬件冷钱包:必须通过官方渠道购买全新设备,避免使用二手设备,以防被预置恶意固件。
3. 识别应用内入口
进入应用后,冷钱包入口通常位于“钱包管理”或“资产”页面,标注为“冷钱包”、“离线钱包”或“观察钱包”。
- 警惕异常弹窗:若界面中出现要求输入助记词或私钥的弹窗,务必警惕。正规冷钱包创建流程中,助记词仅在离线设备本地生成与展示,绝不会主动上传或要求联网验证。
二、 创建冷钱包:让私钥彻底离线
比特派冷钱包的核心逻辑是热端观察、冷端签名。标准创建流程如下:
1. 在离线设备上生成助记词
- 准备一台备用手机,开启飞行模式并移除SIM卡,确保设备处于完全断网状态。
- 安装官方比特派应用,选择“创建冷钱包”。
- 在本地生成助记词,屏幕展示后必须手抄于纸质介质。切勿截图、拍照或存入云端笔记。
2. 设置独立安全密码
为冷钱包设置独立且高强度的密码。该密码必须与热钱包密码分离,且未在其他平台复用。
3. 导出“观察钱包”至热端
- 在离线冷钱包中生成“观察码”或二维码。
- 使用联网的热端设备扫描导入,生成仅含地址、不含私钥的“观察钱包”。
- 此后,热端设备仅可查看余额与交易记录,无法发起任何签名请求。
安全本质:私钥从未接触网络。即便热端设备被入侵,攻击者也只能获取公开地址,无法转移资产。
三、 离线签名:交易的最后一道闸门
当需要转账或交互时,资产变动必须遵循以下三步隔离流程:
- 热端构造:在热端观察钱包发起交易,生成未签名的交易二维码。
- 冷端签名:使用离线冷钱包设备扫描该二维码,在断网环境中核对并签名,生成已签名交易的二维码。
- 热端广播:热端设备扫描签名结果,完成交易上链。
签名注意事项
- 核对关键信息:签名前,必须在冷钱包屏幕上逐项核对收款地址与转账金额。防范热端被篡改后构造恶意交易。
- 确认请求来源:扫描二维码时,务必确认签名请求来源可信,绝不扫描来历不明的请求。
四、 资产防护要点:细节决定成败
冷钱包并非“一劳永逸”,日常维护与资产防护同样关键:
- 助记词物理保管:推荐使用防火防潮的金属助记词板进行刻录,并分散存放于不同物理位置。坚决杜绝任何形式的数字化存储。
- 冷设备专机专用:冷钱包设备严禁安装社交、浏览器等联网应用,严禁插入未知USB设备,保持绝对的物理隔离。
- 安全更新固件:版本更新仅能通过官方渠道进行。警惕任何伪装成“客服”主动发送的升级链接或文件。
- 小额流转测试:首次使用冷钱包或更换设备后,必须先以极小额资产验证“构造-签名-广播”的全流程。
- 定期状态核对:通过热端观察钱包定期比对地址余额,一旦发现异常授权或未知流入,立即转移资产并彻底排查设备安全。
结语
比特派冷钱包的安全价值建立在三个核心支点之上:官方入口可信、私钥离线生成、签名全程隔离。任何一环的疏忽——如从非官方渠道下载、在联网环境暴露助记词、签名时不核对地址——都会让冷钱包形同虚设。真正的资产防护,始于对入口的审慎,成于对流程的敬畏。把私钥交给离线设备,把警惕留给自己,是冷钱包的正确使用方式。