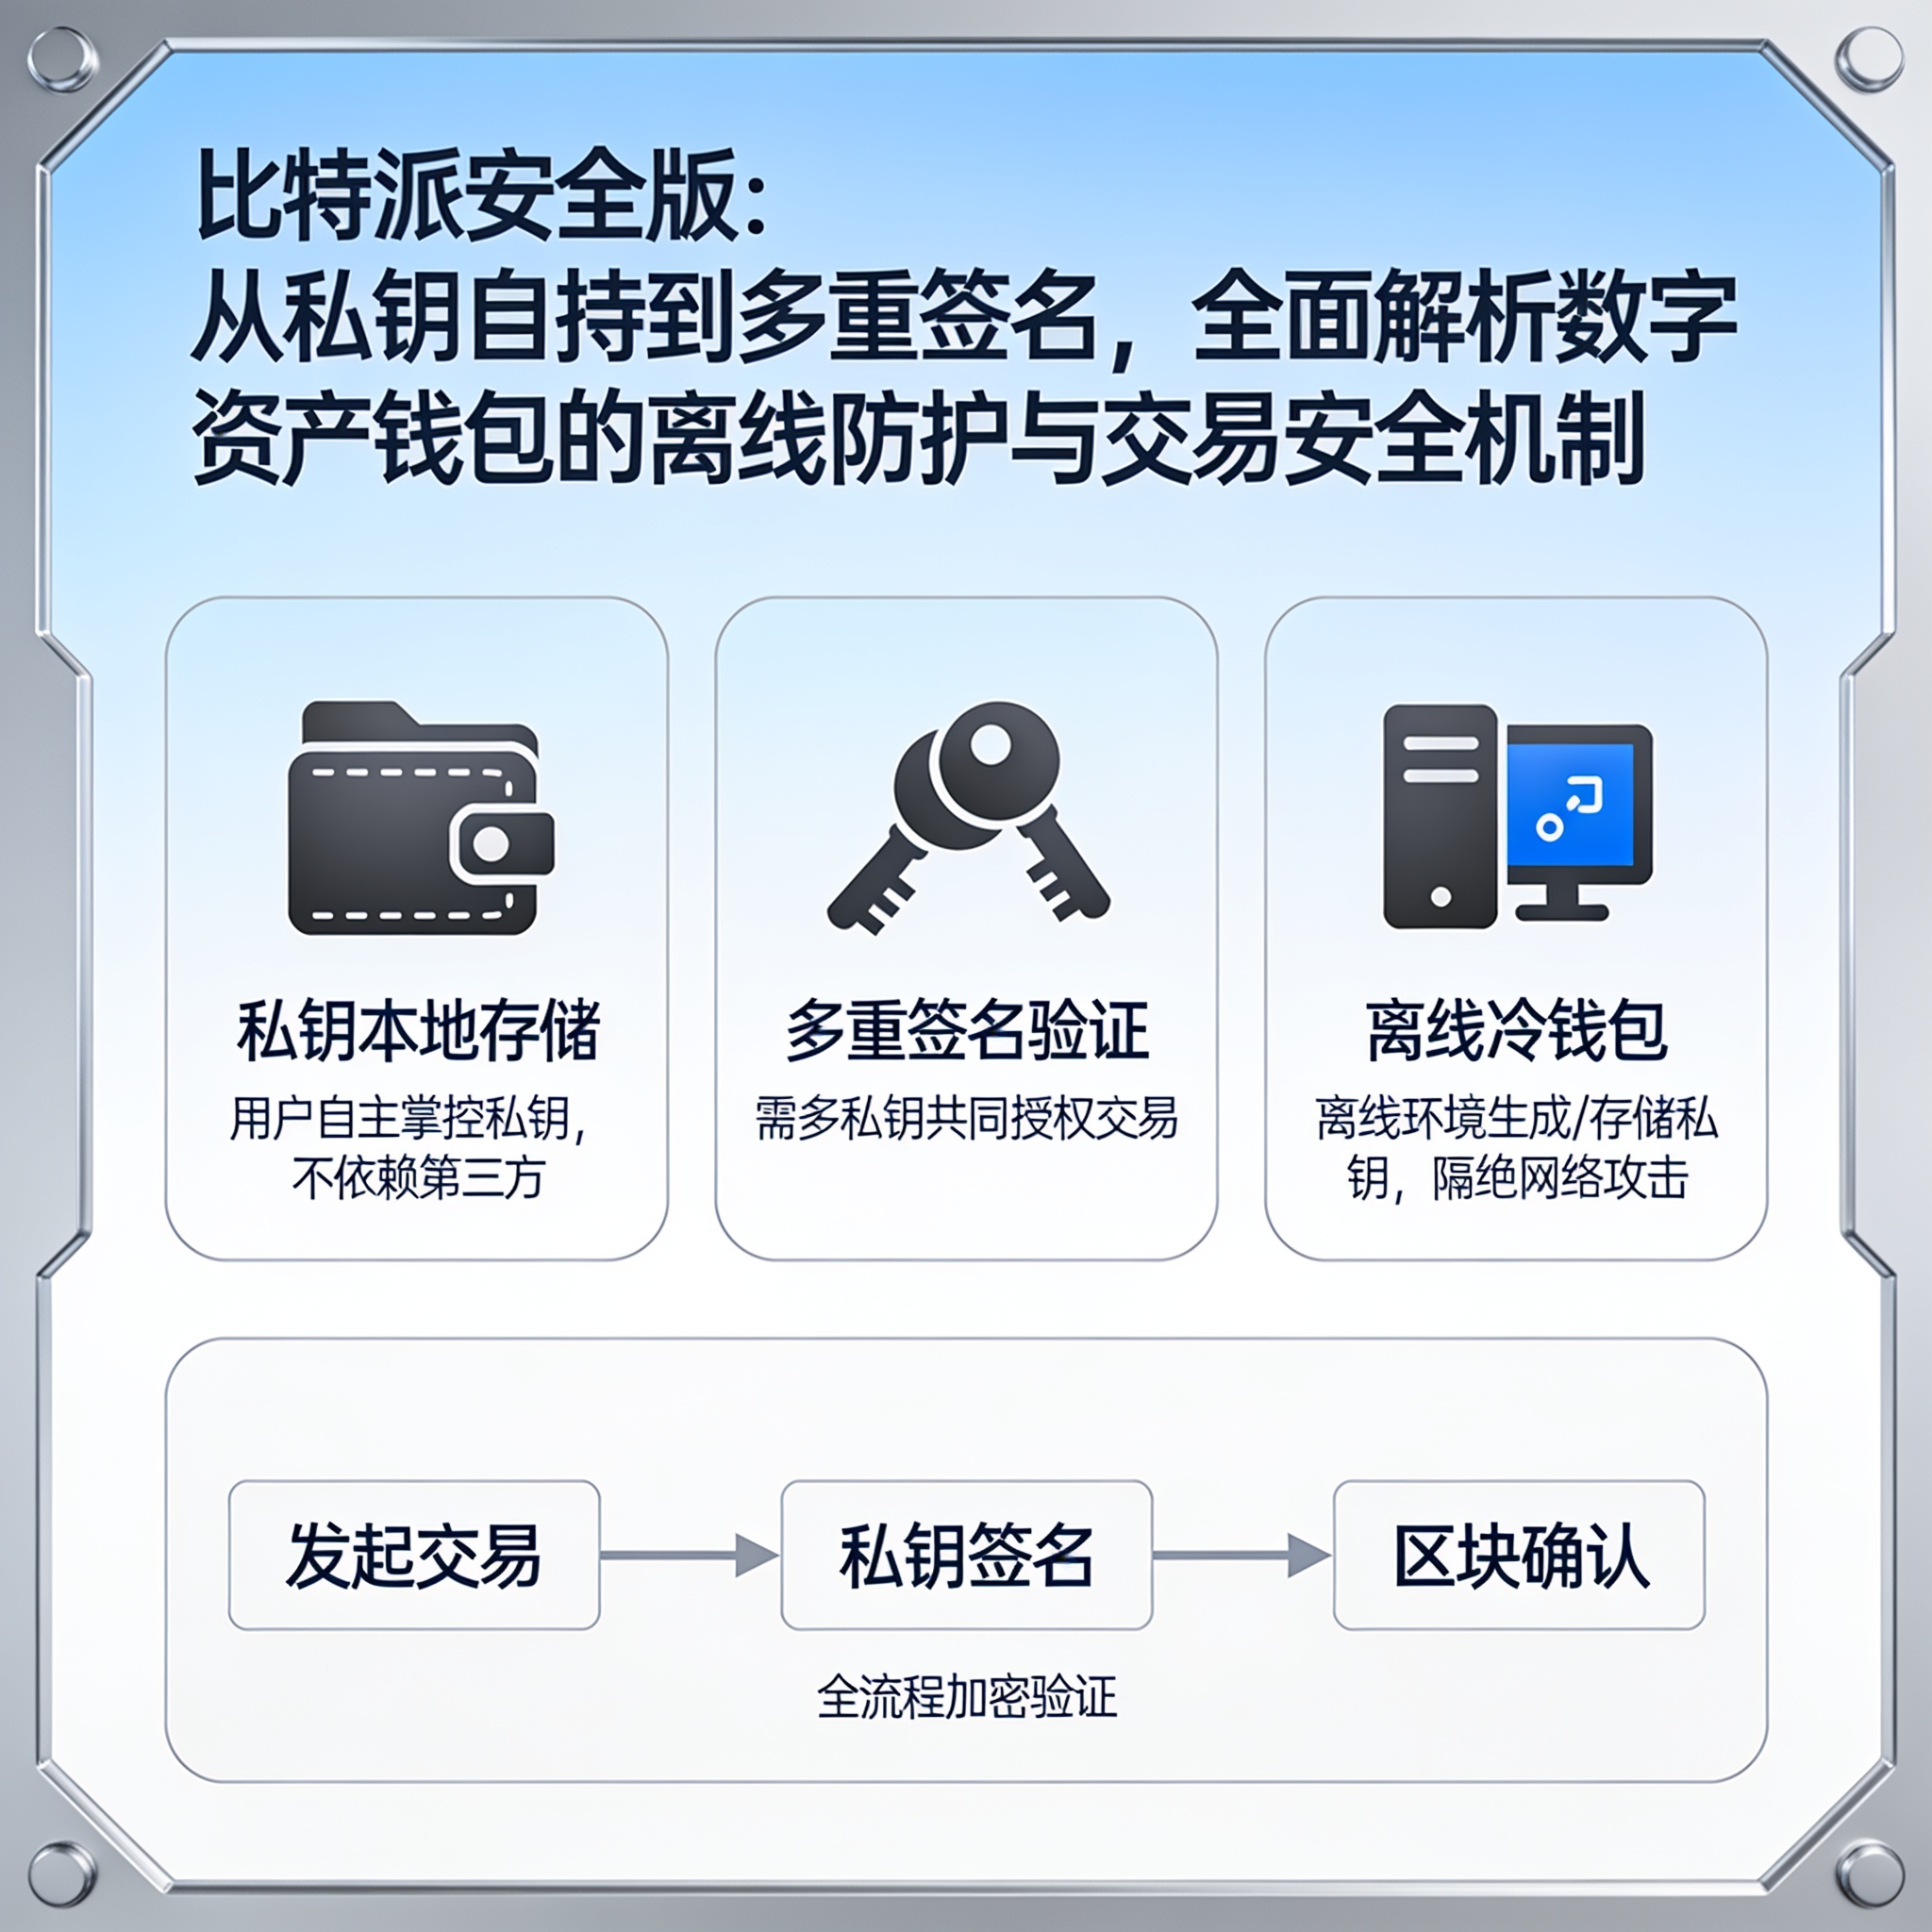
比特派安全版:从私钥自持到多重签名,全面解析数字资产钱包的离线防护与交易安全机制比特派安全版:数字资产离线防护与交易安全解析

# 比特派安全版:从私钥自持到多重签名,全面解析数字资产钱包的离线防护与交易安全机制
在数字资产领域,"Not your keys, not your coins"早已成为行业共识。私钥作为资产所有权的终极凭证,其安全性直接决定了用户资产的安全边界。比特派安全版(Bitpie)作为一款深耕行业多年的去中心化钱包,围绕私钥自持、离线防护与多重签名等核心机制,构建了一套较为完整的安全体系。本文将从技术架构与实际使用两个维度,对其安全机制进行全面解析。
## 一、私钥自持:资产主权的根基
比特派安全版采用完全去中心化的钱包架构,私钥在用户设备本地生成,不上传至任何服务器。这意味着平台方无法访问、冻结或转移用户资产,从根本上消除了中心化托管带来的对手方风险。
在私钥的本地存储上,比特派采用加密存储方案:私钥经过用户设置的密码派生密钥进行加密后写入设备存储区,即使设备被物理接触,攻击者也难以直接提取明文私钥。同时,钱包支持助记词备份机制,用户可通过12或24个单词在离线环境中完成备份与恢复,避免因设备丢失导致资产永久损失。
值得强调的是,私钥自持意味着安全责任的部分转移——用户必须妥善保管助记词与密码,任何"客服索要助记词"的行为都应视为诈骗。比特派在产品设计中也反复强化这一认知,例如在备份流程中强制用户抄写并验证助记词。
## 二、离线防护:冷热分离的实践
比特派安全版的一大特色是支持冷钱包模式。用户可将一台不联网的旧手机作为冷端设备,专门用于私钥生成与交易签名;日常查询余额、构建交易则在使用联网的热端设备完成。冷端设备全程不接入网络,私钥永不触网,从根本上切断了远程攻击的路径。
具体流程上,热端构建未签名交易并生成二维码,冷端扫码后离线完成签名,再将签名结果以二维码形式回传热端广播。整个过程私钥始终停留在离线设备中,即使热端设备感染恶意软件,攻击者也无法获取私钥或篡改签名内容(冷端屏幕会显示交易详情供用户核对)。
此外,比特派安全版还提供观察钱包功能,用户可将冷钱包地址导入热端进行只读监控,兼顾安全性与便利性。对于大额资产持有者而言,这种冷热分离架构是当前性价比较高的自托管方案。
## 三、多重签名:共管与风控的进阶
单一私钥模式存在单点失效风险——私钥泄露或助记词丢失即意味着资产失控。比特派安全版支持多重签名(Multisig)钱包,通过M-of-N机制将资产控制权分散到多个私钥持有者手中,例如2-of-3配置:三个密钥中任意两个签名即可完成交易,单个密钥泄露不足以转移资产。
多重签名在实际场景中价值显著:家庭共管资产可避免单人失误;团队金库可设定多人审批流程;个人用户也可将密钥分散存储于不同地点,降低单点丢失风险。比特派在交互层面将多签流程产品化,用户可创建多签钱包、邀请共管人、发起与审批交易,链上合约自动执行签名阈值校验,无需信任任何中心化中介。
需要指出的是,多签并非万能:共管人之间需要协调沟通,交易效率低于单签;若密钥分散不当(如全部存储于同一设备),多签的安全增益也会大打折扣。因此,多签的价值依赖于密钥的实际隔离程度。
## 四、交易安全机制:从地址校验到风险提示
在交易环节,比特派安全版设置了多重防护。地址校验方面,钱包支持地址簿功能与二维码扫描,减少手动输入错误;部分版本引入地址相似度检测,对首尾字符相同但中间不同的"投毒地址"进行警示。交易签名前,冷端或热端会完整展示收款地址、金额与矿工费,用户需逐项核对确认。
在链上交互层面,比特派集成风险地址库与合约检测能力,对涉及高风险合约或黑名单地址的交易进行提示,帮助用户规避钓鱼与恶意授权。同时,钱包对授权(Approve)操作提供管理入口,用户可查看并撤销不必要的代币授权,降低被恶意合约盗取资产的风险。
## 五、小结与边界认知
综合来看,比特派安全版通过私钥本地加密存储、冷热分离的离线签名、多重签名共管以及交易环节的风险提示,构建了覆盖"密钥生成—存储—使用—交易"全链路的安全机制。但必须清醒认识到:钱包只是工具,安全的上限取决于用户的操作习惯。助记词泄露、钓鱼网站授权、设备被植入木马等风险,任何钱包都无法完全替用户兜底。
对于普通用户,建议大额资产采用冷钱包或多签方案,小额日常使用热钱包;助记词离线手写备份、永不拍照上传;交易前核对地址与合约,定期清理授权。唯有将工具的安全机制与个人的安全意识结合,私钥自持才能真正转化为资产主权。
# 比特派安全版:从私钥自持到多重签名,全面解析数字资产钱包的离线防护与交易安全机制在数字资产领域,“Not your keys, not your coins”已经成为行业共识。私钥是资产所有权的终极凭证,其安全边界直接决定了数字资产能否长期保存。
比特派安全版(Bitpie)是一款深耕行业多年的去中心化钱包,围绕私钥自持、离线防护、多重签名和交易安全等核心机制,构建了一套较为完整的安全体系。本文将从技术架构与实际使用两个维度,全面解析其安全机制。
一、私钥自持:资产主权的根基
1. 去中心化架构:私钥仅在本地生成
比特派安全版采用完全去中心化的钱包架构。私钥在用户设备本地生成,不上传至任何服务器。
这意味着平台方无法访问、冻结或转移用户资产,从根本上消除了中心化托管带来的对手方风险。
2. 加密存储:降低设备泄露风险
在私钥本地存储方面,比特派采用加密存储方案。私钥会经过用户设置的密码派生密钥进行加密,再写入设备存储区。
即使设备被物理接触,攻击者也难以直接提取明文私钥。
3. 助记词备份:防止资产永久丢失
比特派支持助记词备份机制。用户可以通过 12 个或 24 个单词,在离线环境中完成备份与恢复。
该机制能够有效避免因设备损坏、丢失或更换而导致资产永久损失。
4. 安全责任:私钥自持意味着用户必须保管密钥
私钥自持的核心价值是资产主权回归用户,但也意味着安全责任部分转移到用户自身。
用户必须妥善保管助记词与密码。任何“客服索要助记词”的行为,都应视为诈骗。
在产品设计中,比特派会反复强化这一认知,例如在备份流程中强制用户抄写并验证助记词。
二、离线防护:冷热分离的实践
1. 冷钱包模式:私钥永不触网
比特派安全版支持冷钱包模式。用户可以将一台不联网的旧手机作为冷端设备,专门用于私钥生成和交易签名。
日常查询余额、构建交易等操作,则可以在联网的热端设备上完成。
冷端设备全程不接入网络,私钥也永远不会触网,从根本上切断了远程攻击的路径。
2. 离线签名流程
其具体流程如下:
- 热端设备构建未签名交易。
- 热端设备生成交易二维码。
- 冷端设备扫描二维码。
- 冷端设备离线完成交易签名。
- 冷端设备将签名结果以二维码形式回传。
- 热端设备广播已签名交易。
整个过程中,私钥始终停留在离线设备中。
3. 恶意软件场景下的安全优势
即使热端设备感染恶意软件,攻击者也无法直接获取冷端设备中的私钥,也难以篡改最终签名内容。
冷端屏幕会显示交易详情,供用户逐项核对。
4. 观察钱包:兼顾安全与便利
比特派安全版还提供观察钱包功能。用户可以将冷钱包地址导入热端设备,进行只读监控。
这种方式既能掌握资产动态,又不会让私钥暴露在网络环境中。
对于大额资产持有者而言,冷热分离架构是当前性价比较高的自托管方案之一。
三、多重签名:共管与风控的进阶
1. 单私钥模式的局限
单一私钥模式存在单点失效风险。一旦私钥泄露或助记词丢失,资产就可能失控。
2. 多重签名的基本原理
比特派安全版支持多重签名,即 Multisig 钱包。多重签名通过 M-of-N 机制,将资产控制权分散到多个私钥持有者手中。
例如,在 2-of-3 配置中,用户拥有三个密钥。任意两个密钥完成签名后,交易才能执行。
这意味着单个密钥泄露,并不足以转移资产。
3. 多重签名的适用场景
多重签名在实际场景中具有明显价值。
第一,家庭共管资产。通过多人持有密钥,可以避免单人失误或道德风险。
第二,团队金库管理。团队可以设定多人审批流程,提升资金使用安全性。
第三,个人资产分散存储。个人用户也可以将密钥分散存储于不同地点,降低单点丢失风险。
4. 链上执行与产品化交互
比特派在交互层面将多签流程产品化。用户可以创建多签钱包、邀请共管人、发起交易并审批交易。
链上合约会自动执行签名阈值校验,无需信任任何中心化中介。
5. 多签并非万能
多重签名也存在边界。
第一,共管人之间需要协调沟通,交易效率低于单签模式。
第二,如果密钥分散不当,例如全部存储于同一设备或同一环境中,多签的安全增益会大幅下降。
因此,多签的价值依赖于密钥的实际隔离程度。
四、交易安全机制:从地址校验到风险提示
1. 地址校验:降低误转风险
在交易环节,比特派安全版设置了多重防护。
地址校验方面,钱包支持地址簿功能与二维码扫描,减少手动输入地址导致的错误。
部分版本还引入地址相似度检测能力,对首尾字符相同但中间不同的“投毒地址”进行警示。
2. 签名前核对:确认交易详情
交易签名前,冷端或热端会完整展示以下信息:
- 收款地址。
- 转账金额。
- 矿工费。
用户需要逐项核对并确认,避免授权错误交易。
3. 链上交互防护:识别高风险合约
在链上交互层面,比特派集成风险地址库与合约检测能力。
对于涉及高风险合约或黑名单地址的交易,钱包会进行提示,帮助用户规避钓鱼攻击与恶意授权。
4. 授权管理:降低代币授权风险
钱包对授权操作,即 Approve 操作,提供管理入口。
用户可以查看当前已授权资产,并撤销不必要的代币授权,从而降低被恶意合约盗取资产的风险。
五、小结与边界认知
1. 全链路安全体系
综合来看,比特派安全版通过以下机制,构建了覆盖密钥生成、存储、使用和交易全链路的安全体系:
第一,私钥本地加密存储。
第二,冷热分离的离线签名。
第三,多重签名共管机制。
第四,交易环节的地址校验与风险提示。
2. 钱包不是万能安全工具
必须清醒认识到,钱包只是工具,安全的上限取决于用户的操作习惯。
助记词泄露、钓鱼网站授权、设备被植入木马、二维码被篡改、私下转账被骗等风险,任何钱包都无法完全替用户兜底。
3. 普通用户的安全建议
对于普通用户,可以采用以下分层安全策略:
- 小额日常使用热钱包。
- 大额资产优先使用冷钱包或多签方案。
- 助记词必须离线手写备份。
- 助记词不得拍照上传云端。
- 交易前必须核对地址与合约内容。
- 定期清理不必要的代币授权。
- 不向任何人提供助记词、私钥或密码。
- 不点击不明链接,不扫描不明二维码。
- 不下载来源不明的钱包或插件。
- 对涉及高额转账的操作,尽量采用多重验证方式。
4. 最终结论
只有将工具层面的安全机制与个人层面的安全意识结合起来,私钥自持才能真正转化为可持续的资产主权。