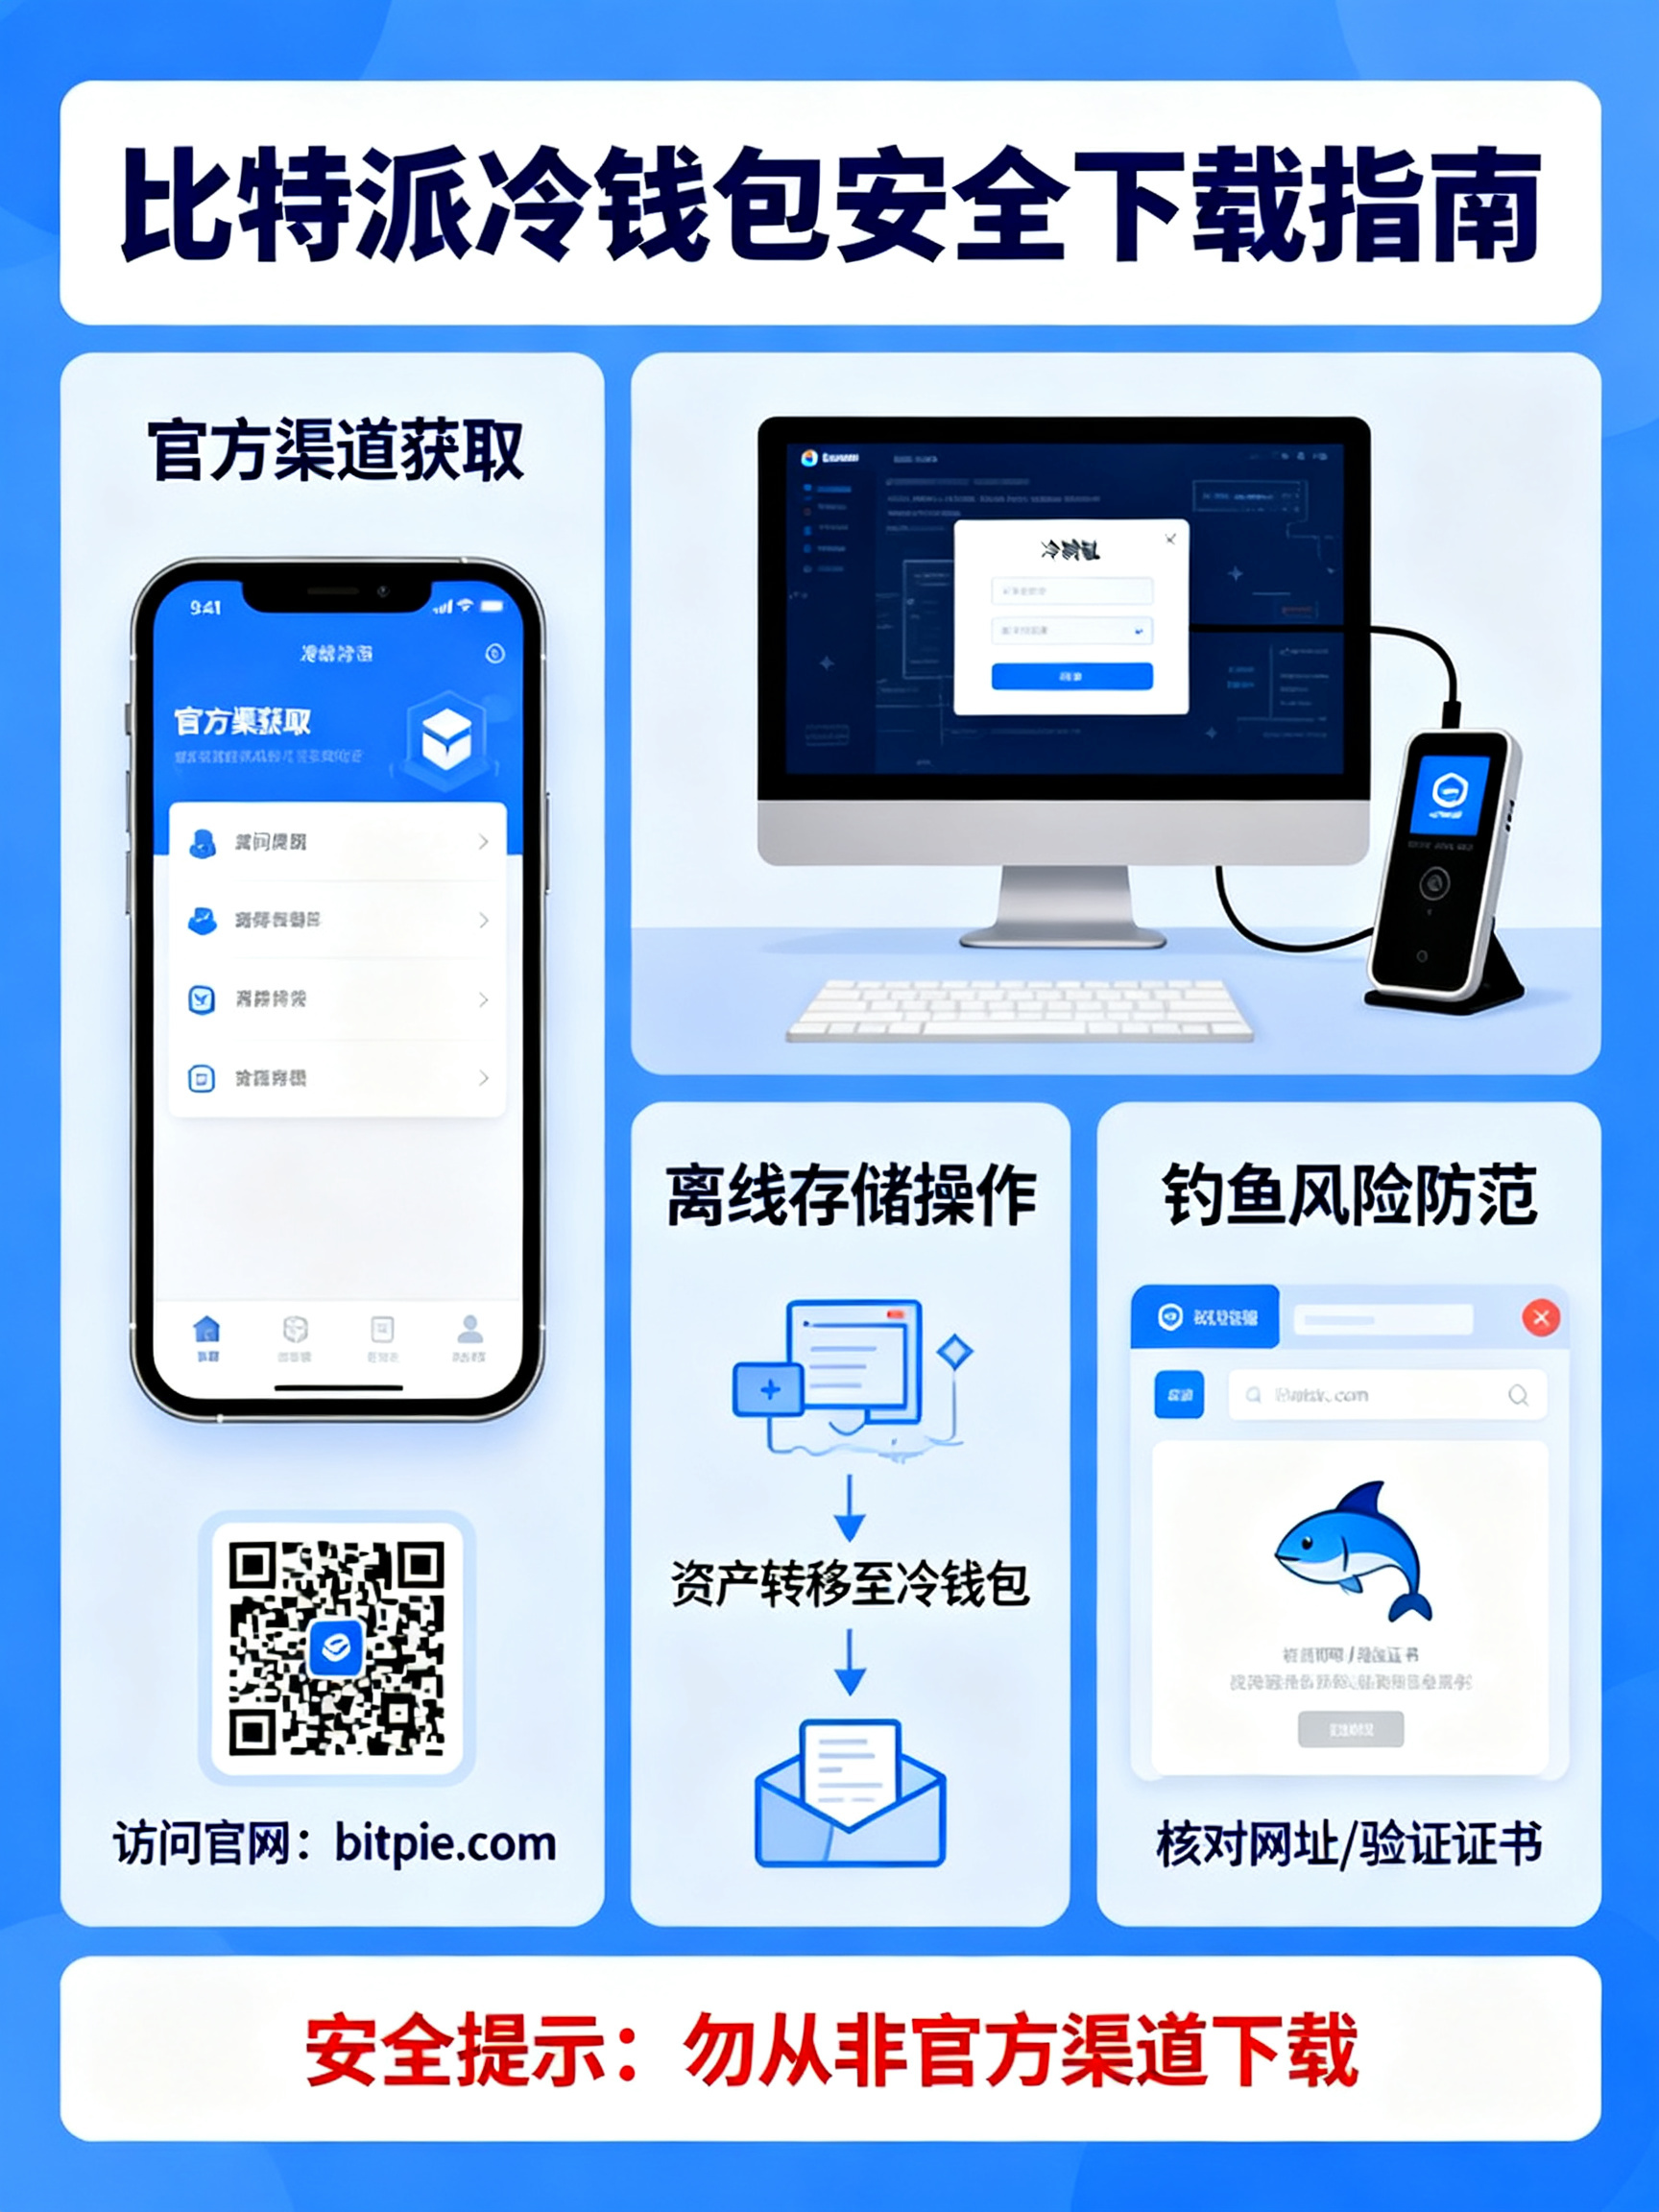
比特派冷钱包下载全指南:安全获取官方渠道、离线存储资产与防范钓鱼风险的实用要点比特派冷钱包安全下载指南

# 比特派冷钱包下载全指南:安全获取官方渠道、离线存储资产与防范钓鱼风险的实用要点
在数字资产世界里,"Not your keys, not your coins"(不掌握私钥,就不拥有资产)是每个持币者都应铭记的铁律。比特派(Bitpie)作为一款广受关注的数字货币钱包,其冷钱包功能为用户提供了离线保管私钥的解决方案。然而,下载渠道的真伪、离线存储的正确操作、钓鱼风险的识别,恰恰是资产安全链条上最容易出问题的环节。本文将从官方渠道获取、离线存储实践与钓鱼防范三个维度,为你梳理一份实用指南。
## 一、认准官方渠道:下载环节是安全的第一道闸门
绝大多数钱包被盗事件,源头并非技术漏洞,而是用户下载了被篡改的假钱包。攻击者常通过搜索引擎竞价广告、仿冒官网、第三方应用市场投放"李鬼"版本,一旦安装,私钥便可能在生成瞬间被上传至攻击者服务器。
**正确做法如下:**
1. **优先访问官方网站**。通过比特派官方公布的域名获取下载入口,切勿轻信搜索引擎排名靠前的结果——广告位往往是仿冒站点的高发区。建议手动输入网址或使用官方社交媒体账号公布的链接。
2. **核对应用签名与包名**。安卓用户下载 APK 后,应核对官方公布的安装包哈希值(如 SHA256)与签名信息;iOS 用户应确认开发者账号与官方一致,避免安装企业证书分发的"测试版"。
3. **警惕第三方渠道**。非官方应用商店、网盘分享链接、Telegram 群文件中的安装包,一律视为高风险。即便版本号看似相同,也可能已被植入恶意代码。
4. **下载后先验证**。首次打开时,留意是否存在异常权限请求(如读取短信、通讯录),正规钱包不会索要与钱包功能无关的权限。
## 二、离线存储:让私钥真正"冷"下来
冷钱包的核心价值在于私钥永不触网。比特派的冷钱包模式通常通过"冷热分离"实现:一台设备(如旧手机)断网作为冷端,负责生成和保存私钥、签名交易;另一台联网设备作为热端,负责广播交易。二维码扫描是两端通信的常见方式。
**操作要点:**
- **冷端设备永久断网**。关闭 Wi-Fi、蓝牙、移动数据,必要时取出 SIM 卡,并开启飞行模式。切勿图方便让冷端"偶尔联网"。
- **助记词手写备份,离线保存**。助记词是资产的最终控制权,应抄写在纸上或金属助记词板上,存放于防火防潮的物理位置。严禁截图、拍照、存入云笔记或发送至任何聊天工具。
- **交易签名全程离线**。热端构造交易二维码 → 冷端扫码签名 → 热端扫码广播,私钥始终停留在冷端。
- **考虑多重备份与分散存放**。单点备份存在损毁风险,可将助记词分片存放于不同地点,但需权衡自身记忆与管理能力,避免因分散过度导致丢失。
- **定期验证备份有效性**。可在小额资产下测试恢复流程,确认助记词可用,但测试环境务必保持离线与私密。
## 三、防范钓鱼:识别套路比技术防护更重要
钓鱼攻击利用的是人性而非代码。常见套路包括:伪装官方客服索要助记词、发送"钱包升级""空投领取"链接、伪造交易所公告诱导授权、在社群中散布带毒二维码等。
**防范原则:**
1. **助记词与私钥永不外泄**。任何自称官方人员索要助记词、私钥、验证码的,100% 是诈骗。官方永远不会索要这些信息。
2. **不点击不明链接,不扫描来源不明的二维码**。尤其是社群、短信、邮件中出现的"钱包同步""资产迁移"链接。
3. **警惕"授权"陷阱**。DeFi 场景中的恶意授权可能转走资产,冷钱包用户也应谨慎对待热端的每一次合约交互。
4. **核对域名拼写**。仿冒站点常在域名上做手脚(如多一个字母、换用相似字符),收藏官方网址可有效降低误入风险。
5. **保持软件与系统更新**,但更新来源必须是官方渠道;对"紧急更新"话术保持警惕。
## 结语
冷钱包的意义在于把安全主动权交还用户,但这份主动权也意味着责任。下载认准官方、私钥彻底离线、对钓鱼保持警觉——这三件事看似基础,却是资产安全最坚实的底座。技术再完善的钱包,也挡不住一次疏忽的点击或一句轻信的回复。守住渠道、守住离线、守住嘴,才是真正的"冷"安全。
# 比特派冷钱包使用全指南:官方渠道、离线存储与钓鱼防范核心原则:Not your keys, not your coins——不掌握私钥,就不真正拥有资产。
钱包被盗,多数时候问题出在“下载了假钱包”,并非技术漏洞。攻击者常借搜索引擎竞价广告、仿冒官网、第三方应用市场投放篡改版本;一旦安装,私钥可能在生成瞬间就被上传。以下从三个维度梳理要点。
一、下载环节:认准官方渠道
这是资产安全的第一道闸门。
1. 只从官方入口下载
- 手动输入官方公布的域名,或使用官方社交媒体账号发布的链接。
- 不轻信搜索引擎排名靠前的结果,广告位常是仿冒站点的高发区。
2. 核对安装包身份
- 安卓:核对官方公布的 SHA256 哈希值与签名信息。
- iOS:确认开发者账号与官方一致,拒绝企业证书分发的“测试版”。
3. 一律视为高风险:第三方渠道
- 非官方应用商店、网盘分享链接、Telegram 群文件中的安装包,即使版本号相同,也可能被植入恶意代码。
4. 安装后先验证
- 首次打开时留意异常权限请求(如读取短信、通讯录)。正规钱包不会索要与功能无关的权限。
二、离线存储:让私钥真正处于离线状态
冷钱包的核心是私钥永不触网。比特派采用“冷热分离”模式:
- 冷端:断网设备(如旧手机),负责生成并保存私钥、签名交易。
- 热端:联网设备,负责广播交易。
- 通信方式:二维码扫描。
操作要点
- 冷端永久断网:关闭 Wi-Fi、蓝牙、移动数据,取出 SIM 卡,开启飞行模式;不得“偶尔联网”。
- 助记词手写备份:抄写在纸张或金属助记词板上,存放于防火防潮的物理位置;严禁截图、拍照、存云笔记或发送至聊天工具。
- 签名全程离线:热端生成交易二维码;冷端扫码签名;热端扫码广播。私钥始终留在冷端。
- 多重备份、分散存放:可按片分存于不同地点,但须权衡记忆与管理能力,避免分散过度导致丢失。
- 定期验证备份:用小额资产测试恢复流程,测试环境保持离线与私密。
三、钓鱼防范:识别套路优先于技术防护
钓鱼攻击利用的是人性,不是代码。常见套路:伪装官方客服索要助记词、发送“钱包升级”“空投领取”链接、伪造交易所公告诱导授权、在社群散布带毒二维码。
五条原则
- 助记词与私钥永不外泄:任何索要助记词、私钥、验证码的“官方人员”,100% 是诈骗;官方永远不会索要。
- 不点不明链接,不扫来源不明二维码:尤其警惕社群、短信、邮件中的“钱包同步”“资产迁移”链接。
- 警惕“授权”陷阱:DeFi 恶意授权可直接转走资产,冷钱包用户对热端每一次合约交互同样要谨慎。
- 核对域名拼写:仿冒站点常在域名上做手脚(多一个字母、换相似字符);收藏官方网址可有效降低误入风险。
- 更新只走官方渠道:对“紧急更新”话术保持警惕。
结语
冷钱包把安全主动权交还用户,也把责任一并交还。三件事构成最坚实的底座:
- 守住渠道——下载只认官方。
- 守住离线——私钥彻底断网。
- 守住嘴——助记词对任何人都不说。
技术再完善的钱包,也挡不住一次疏忽的点击或一句轻信的回复。